如需了解开发联系电话:18310199838
谈企业数据安全,常见两种思路:一是把系统搬到自己的机房,二是给数据加密。前者解决“数据放在哪里、由谁掌控”,后者解决“即使被拿到也读不懂”。私有化部署与数据加密并非替代关系,而是分别管控环境与内容的两道防线。
一、私有化部署:先明确环境归属
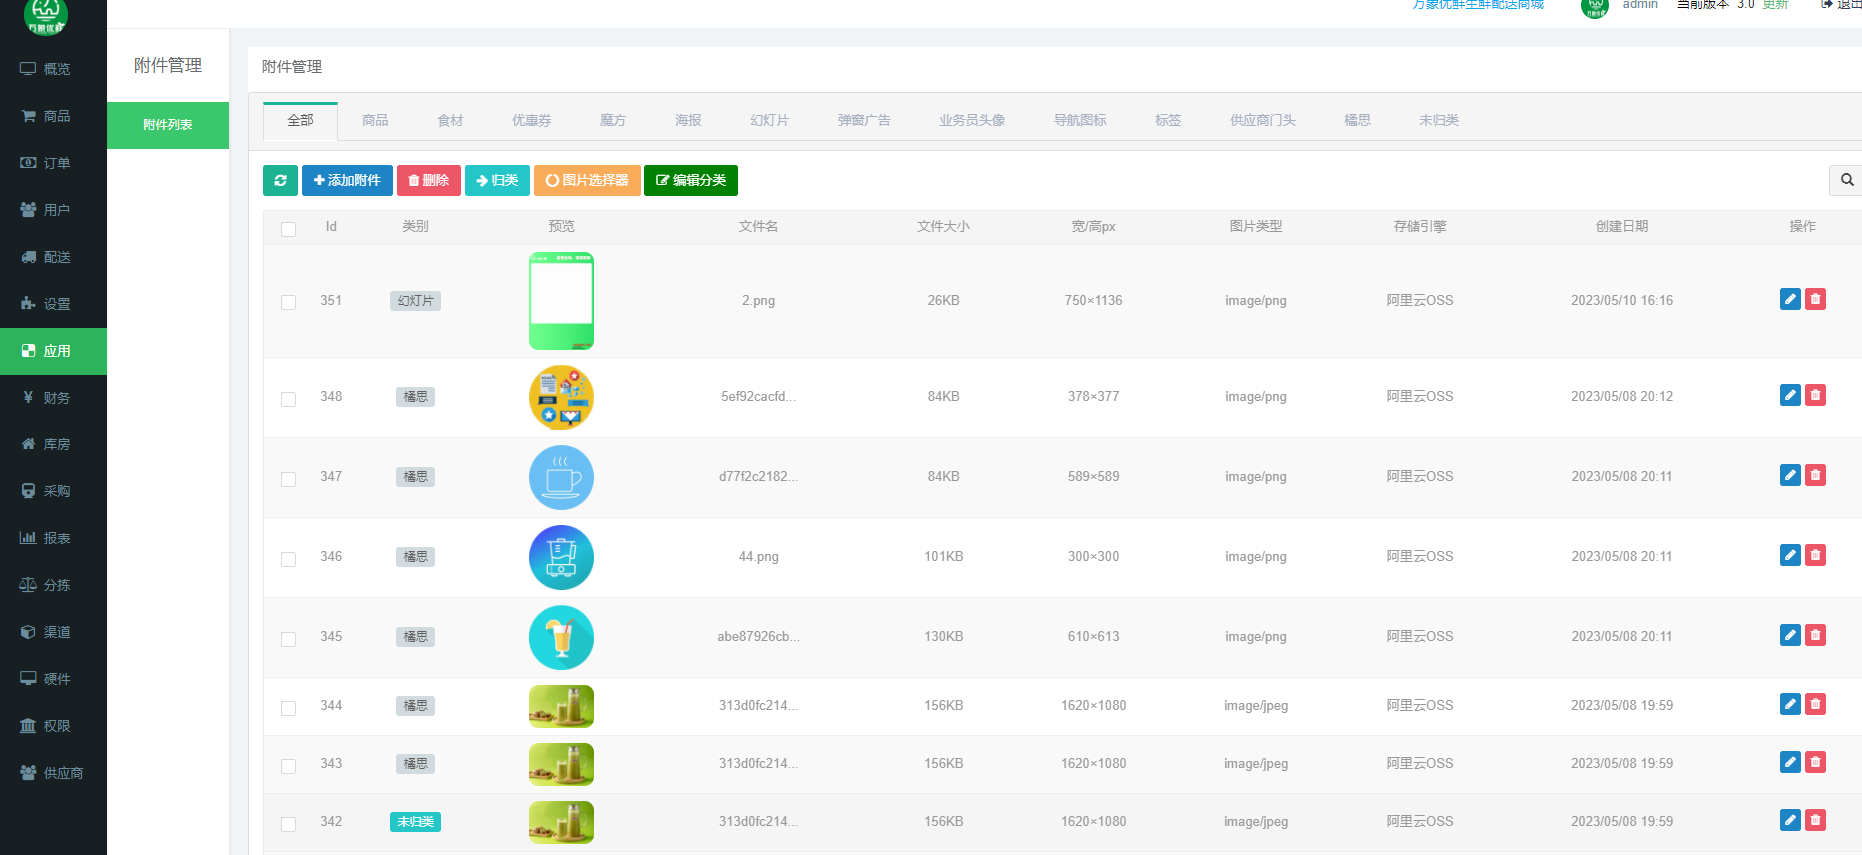
私有化部署把应用、数据库与存储放在企业自有或专属云环境中,网络边界、访问入口、备份策略由企业自行设定。它的价值不在“更安全”这一笼统结论,而在于责任边界清晰:谁能进入系统、数据落在哪个机房、日志保留多久,都可以写进制度并被核查。
但私有化部署本身不保护数据内容。若数据库文件被复制、备份介质丢失或运维账号被滥用,数据仍可能外泄。这正是加密需要补位的地方。
二、数据加密:让数据脱离环境后依然安全
加密的作用是降低“数据离开受控环境”后的风险,常见分层包括:
- 传输加密:客户端到服务端、服务之间的链路加密,防止链路窃听。
- 存储加密:数据库、对象存储、备份文件的静态加密,应对介质丢失与越权拷贝。
- 字段级加密:对手机号、证件号等敏感字段单独加密,缩小明文暴露范围。
三、关键在密钥,而非算法
实践中,加密失效往往不是算法被攻破,而是密钥管理松散:密钥与数据放在同一台服务器、写在配置文件里、由同一批人无审计地取用。密钥应与数据分离存放,明确生成、分发、轮换、吊销与销毁流程,并限定可操作人员范围。使用云托管密钥服务时,也需确认企业与服务商之间的权限划分。
四、把两者衔接成可执行动作
| 控制点 | 私有化部署承担 | 数据加密承担 |
|---|---|---|
| 访问控制 | 网络隔离、统一身份认证 | 密钥调用权限独立审批 |
| 数据留存 | 存储位置与备份策略自主决定 | 备份文件同步加密 |
| 审计追溯 | 记录登录与操作日志 | 记录密钥使用与轮换记录 |
落地时建议按顺序推进:先梳理敏感数据清单与流向,再确定部署边界,随后设计加密层级与密钥保管方案,最后把权限审批、日志审查、密钥轮换写成周期性运维任务。没有运维动作支撑的加密配置,很容易在上线半年后形同虚设。
私有化部署回答“数据在谁的院子里”,数据加密回答“院门被打开后数据是否仍安全”。两者同时到位,企业数据安全才具备可验证的完整性。
如需了解详情联系电话:18310199838