如需了解开发联系电话:18310199838
企业办公走向精细化,变化的往往不是制度数量,而是每一项工作都需要回答三个问题:谁能做、能对什么做、能做什么。多级权限管理正是把这三个问题结构化:授权不再是一刀切的开关,而是可以按层级、按范围、按操作拆解的治理结构。
一、授权粒度要跟着岗位职责走,而不是跟着部门走
以部门为单位统一授权,看似省事,实际会制造大量“权限富余”。更稳妥的做法是先拆解岗位职责,形成三个授权维度:可见范围(能看到哪些数据与文档)、可操作动作(查看、编辑、导出、删除)、可审批额度(金额、时长、范围)。三个维度组合,才构成一条完整的授权描述。
二、用分层结构承载复杂授权
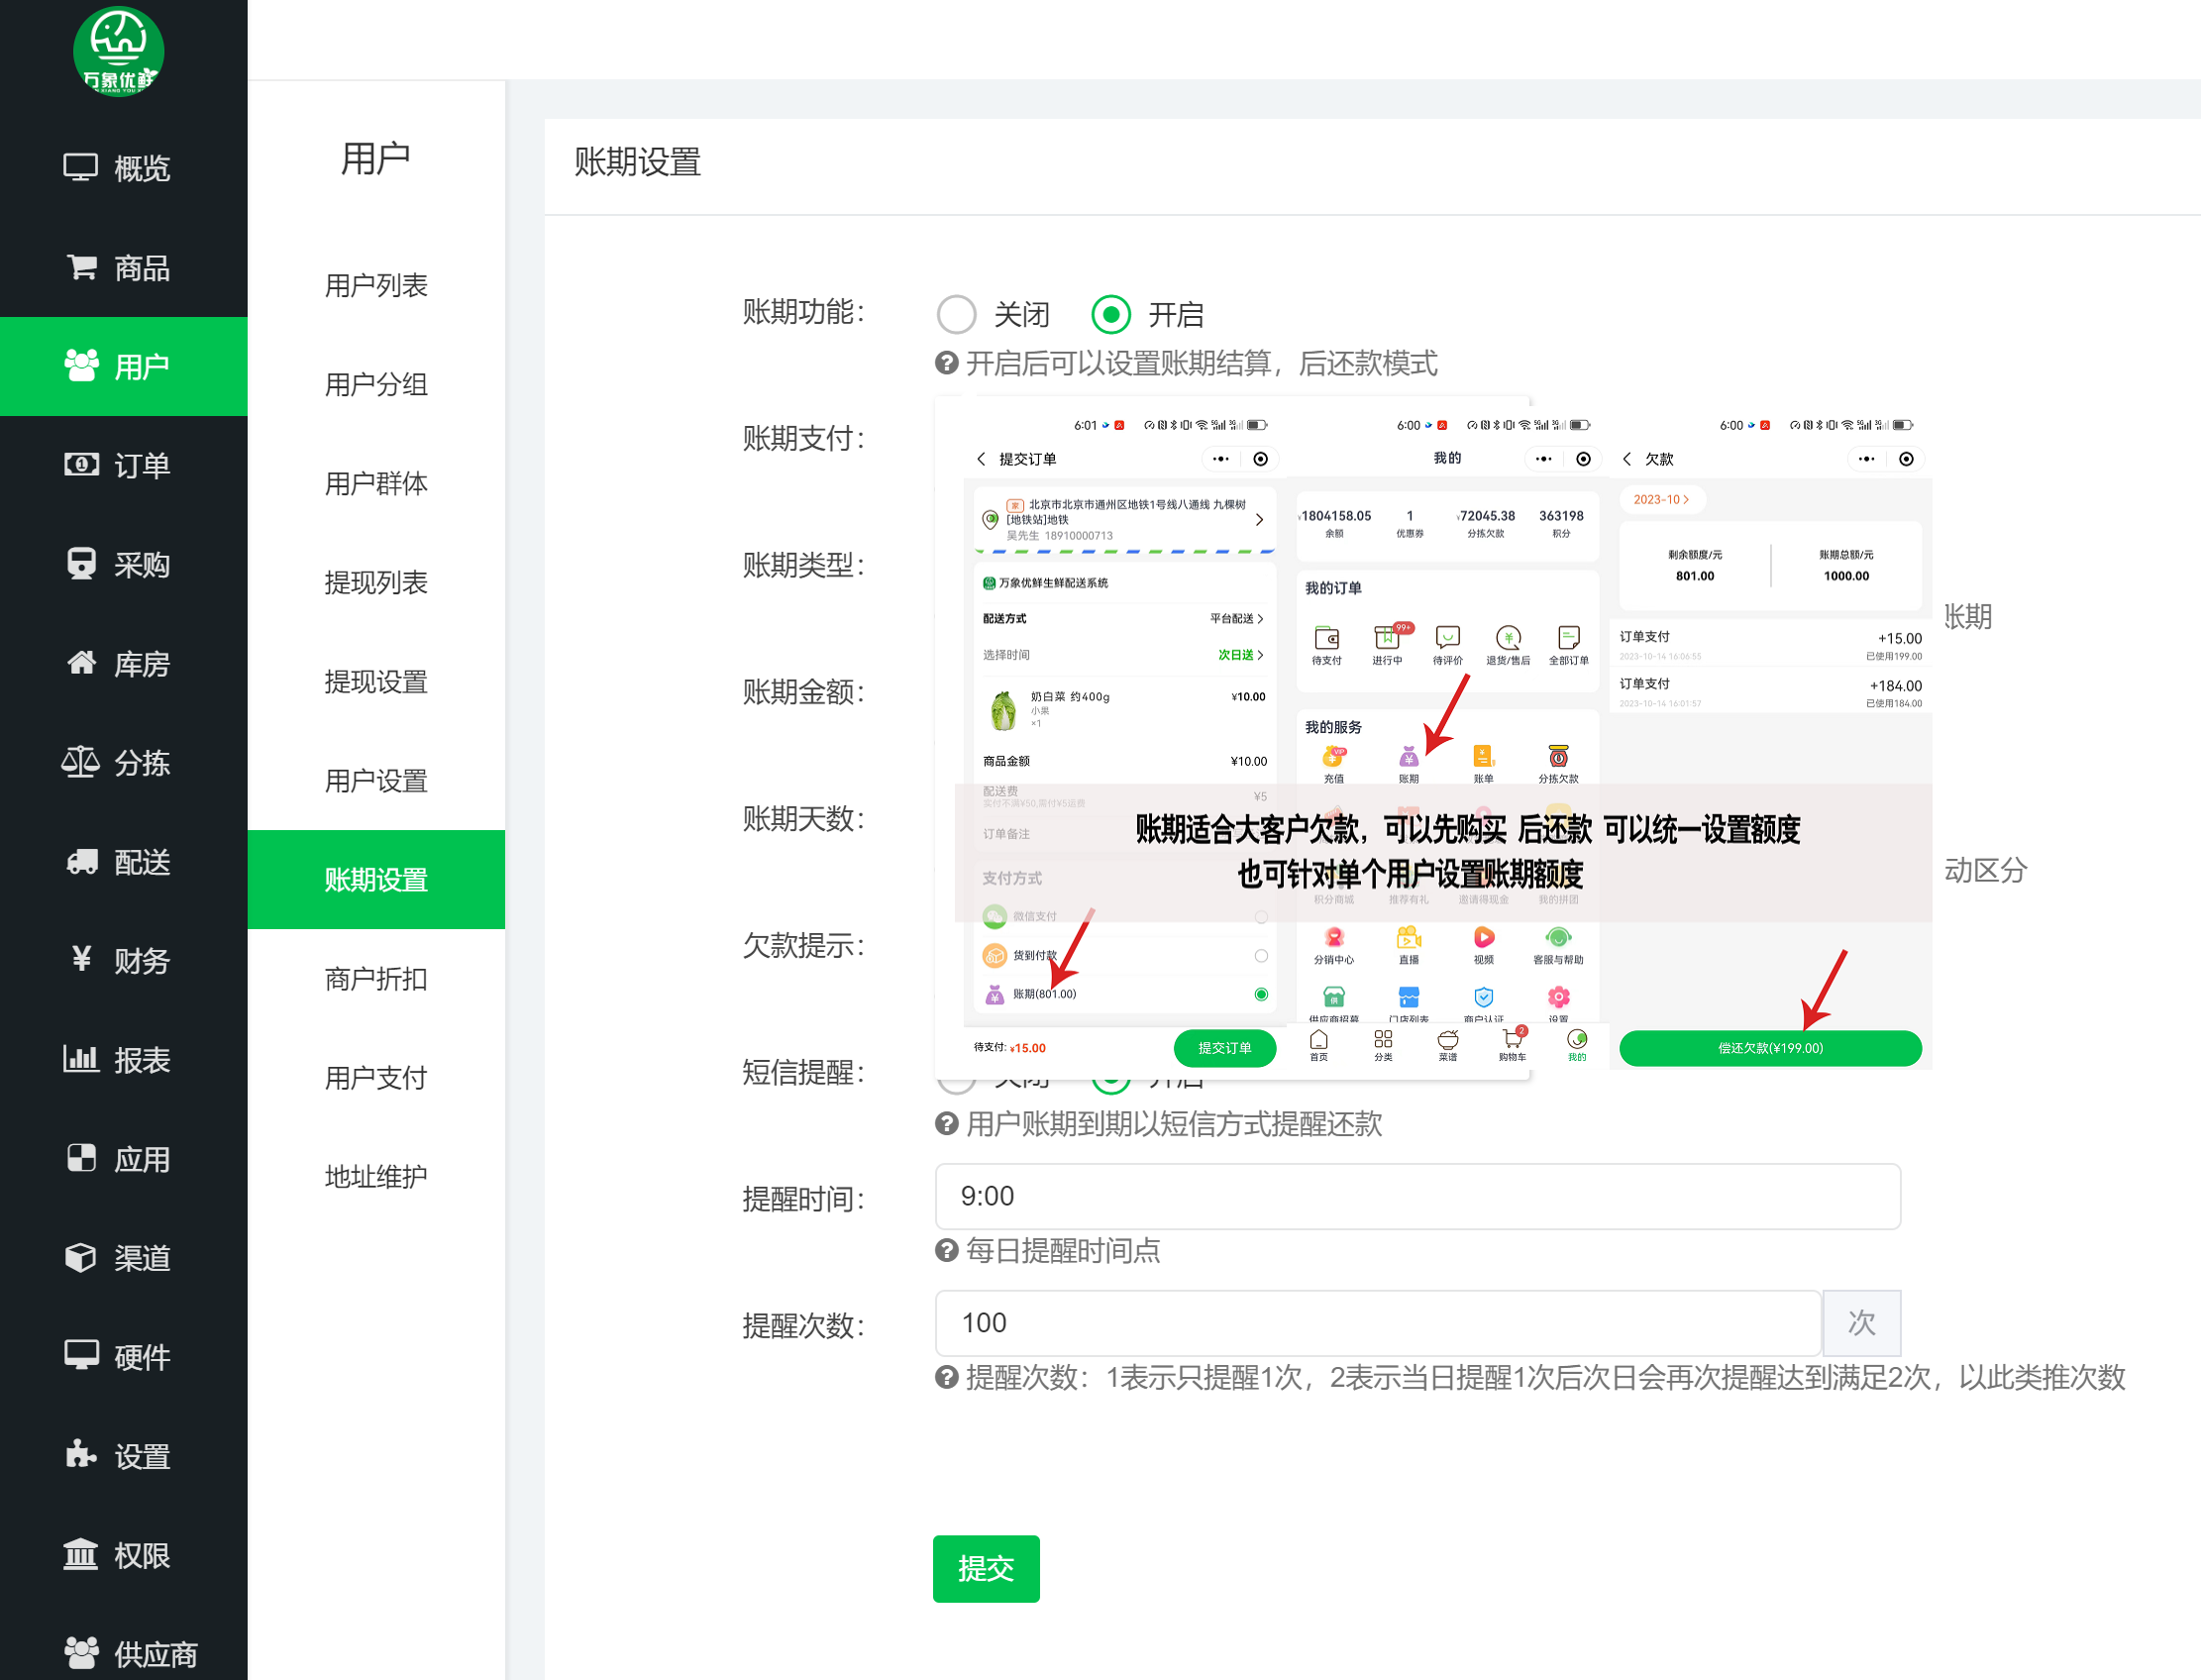
多级权限的价值在于分层,而非逐级加锁。常见做法如下表:
| 层级 | 典型对象 | 授权内容 | 管理方式 |
|---|---|---|---|
| 组织层 | 系统管理员 | 组织架构、账号生命周期 | 集中管控,关键操作双人复核 |
| 角色层 | 部门负责人 | 本部门数据范围与审批 | 按角色模板分配,定期校验 |
| 任务层 | 项目成员 | 特定项目、特定文档 | 按需临时授权,到期自动回收 |
| 个人层 | 普通员工 | 本人数据与协作文档 | 默认最小必要 |
分层的意义是让管理者在自己那一层完成授权,而不必把所有判断都推给IT或行政部门。
三、让权限可维护:申请、变更、复核
- 申请有据:授权请求需说明用途与期限,临时权限默认带有效期。
- 变更同步:调岗、离职、项目结束时,权限随之调整,避免“人走了权限还在”。
- 定期复核:按季度或半年复核一次,重点关注高权限账号与长期未回收的临时授权。
- 全程留痕:谁授权、谁使用、何时失效,都应可查。
四、几个常见误区
- 把多级权限等同于层层审批,反而拖慢协作;
- 只设置不回收,临时授权逐渐变成永久授权;
- 角色数量无限扩张,最终无人说得清每个角色的边界;
- 权限与组织架构脱节,人员变动后授权长期失真。
多级权限管理的目标不是增加门槛,而是让授权始终与职责保持同步:该看的看得到,不该动的动不了,调整起来有据可依。
如需了解详情联系电话:18310199838