如需了解开发联系电话:18310199838
权限分级的本质,是让授权与工作颗粒度对齐
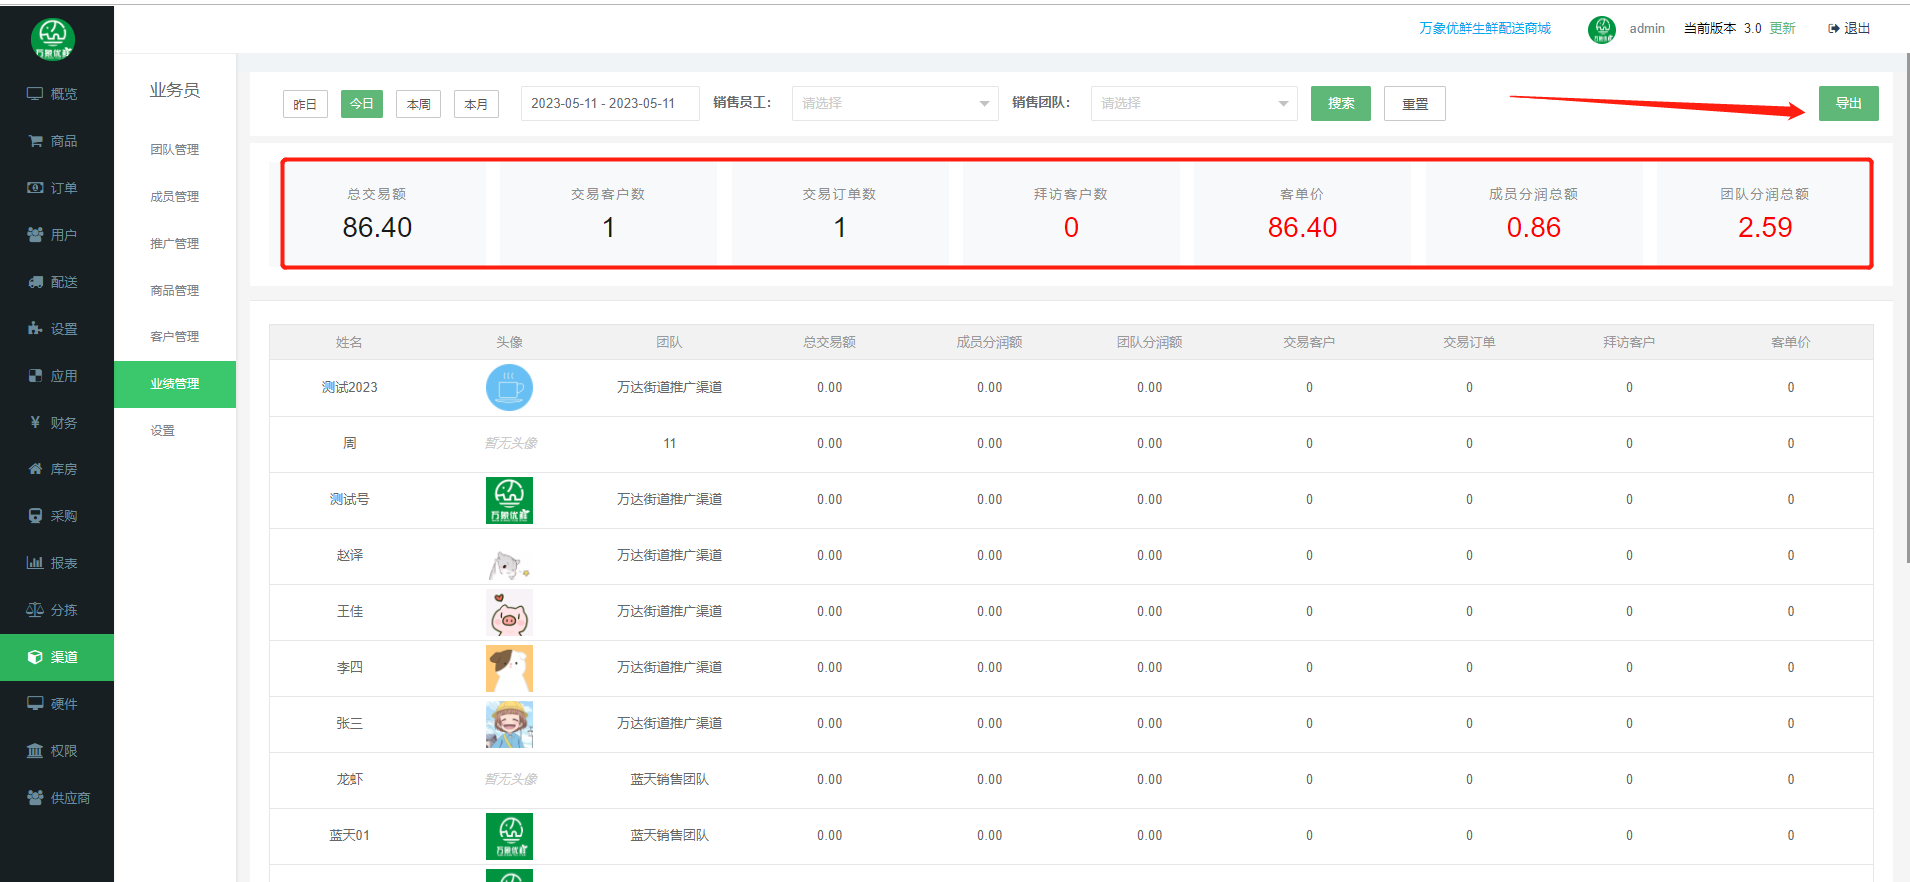
企业办公从粗放走向精细化,权限管理也要从“能不能进”转向“能看什么、能改什么、能走到哪一步”。多级权限管理的核心不是设置更多层级,而是让授权结构与组织分工、数据范围和业务流程保持一致。
一套可用的分级授权,通常同时回答四个问题:谁在用系统、在什么位置、对哪些数据、可以做哪些动作。组织层级决定管理边界,角色决定操作集合,数据范围决定可见内容,流程节点决定审批与流转权限。四者组合,权限才具备业务含义。
三个设计原则,避免权限越管越乱
1. 最小必要,按岗位而非按个人授权
权限应优先绑定岗位职责,再通过角色组合满足个体差异。员工调岗时调整角色,而不是逐条修改权限,既降低维护成本,也减少遗留授权。
2. 分层管理,保留必要的例外通道
精细化办公不可能没有例外。关键是把例外纳入可审批、可到期、可回收的机制,而不是长期停留在临时口头授权。临时权限应明确范围、期限和责任人。
3. 权限可审计,才谈得上可治理
授权、变更、使用和回收都应留痕。定期复核重点岗位、敏感数据和跨部门权限,比一次性大而全的权限清单更有效。
落地时,先梳理业务再配置系统
企业可以先从高频、跨部门、涉及敏感信息的办公场景入手,梳理角色清单和数据边界,再映射到系统中的菜单、字段、操作和流程节点。上线后通过权限复核和异常使用记录持续校正。
多级权限管理的目标不是把门关得更紧,而是让合适的人在合适的边界内顺畅完成工作。
当授权粒度与办公颗粒度对齐,企业才能在效率、协作与风险控制之间取得可持续的平衡,这也正是多级权限管理适配企业精细化办公需求的关键所在。
如需了解详情联系电话:18310199838