如需了解开发联系电话:18310199838
企业讨论数据安全时,常把“私有化部署”和“数据加密”分开处理:前者解决系统运行在哪里,后者解决数据以什么形式存储和传输。实际上,两者需要配合。私有化部署把应用、数据库和存储放到企业可控环境中,减少数据离开组织边界的环节;数据加密则在数据被访问、备份或介质转移时提供额外保护。只有部署边界清晰、加密策略可执行,企业数据安全才更可管理。
私有化部署解决“边界”,数据加密解决“内容”
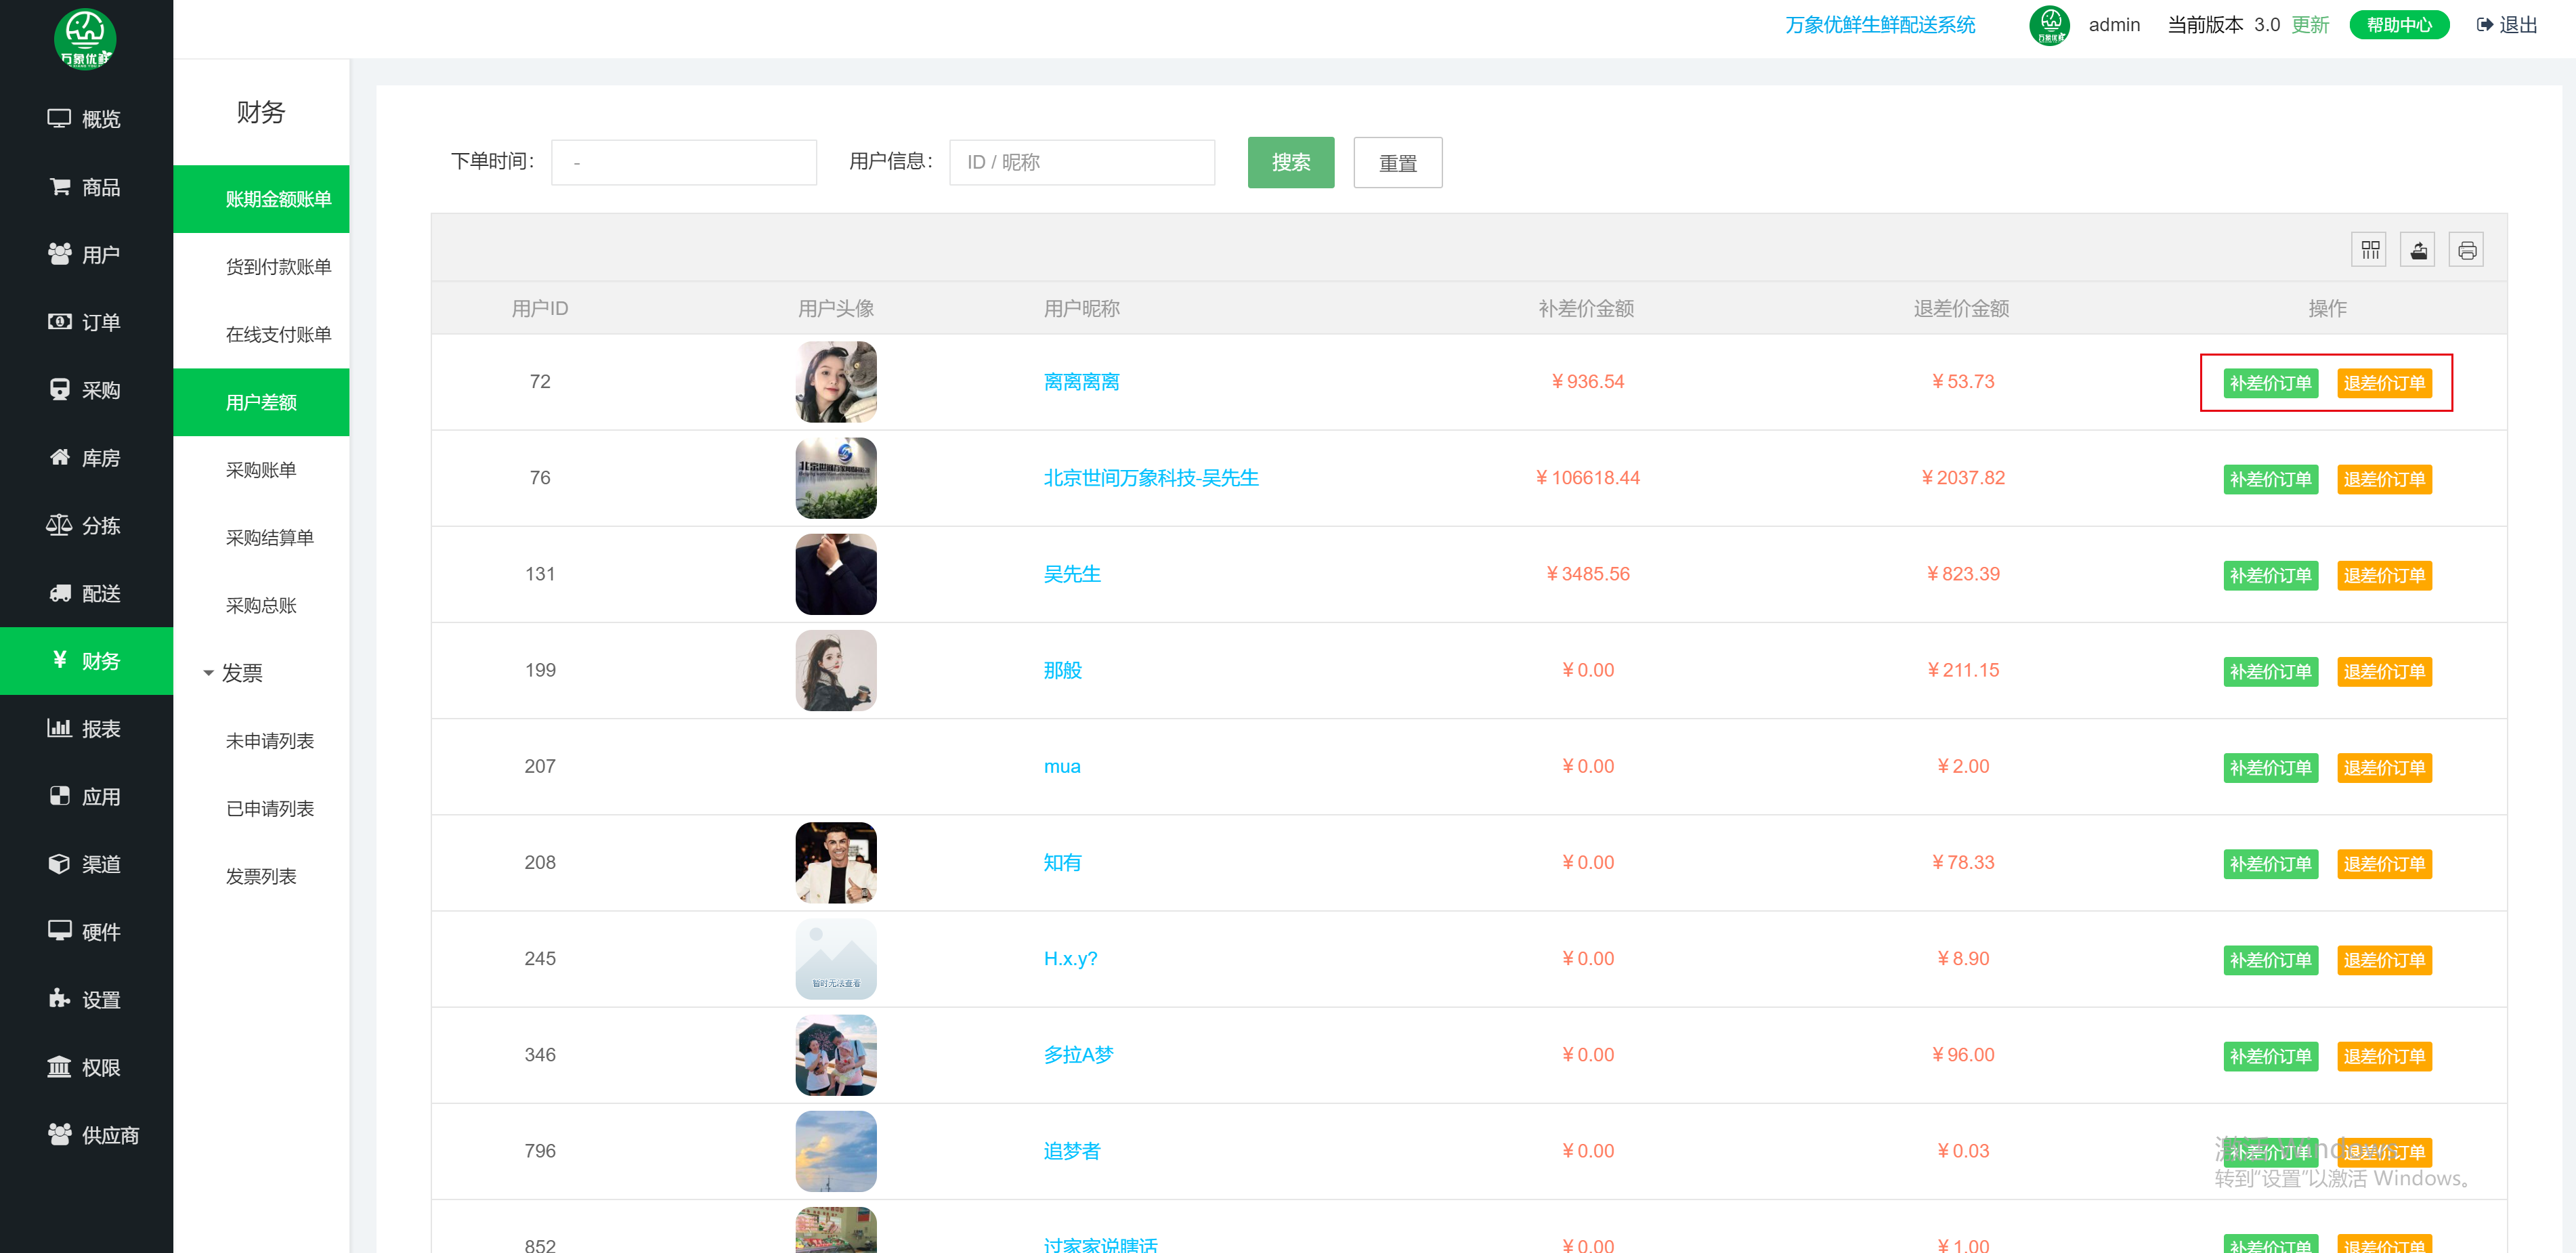
私有化部署的价值不只是“放在本地”,而是明确系统由谁运维、网络如何隔离、账号权限如何分配、日志留在哪里。数据加密则覆盖传输、存储、备份和密钥管理。两者结合,企业既能控制数据所处环境,也能降低数据被未授权读取的风险。边界控制与内容保护缺一不可。
落地时关注的四个细节
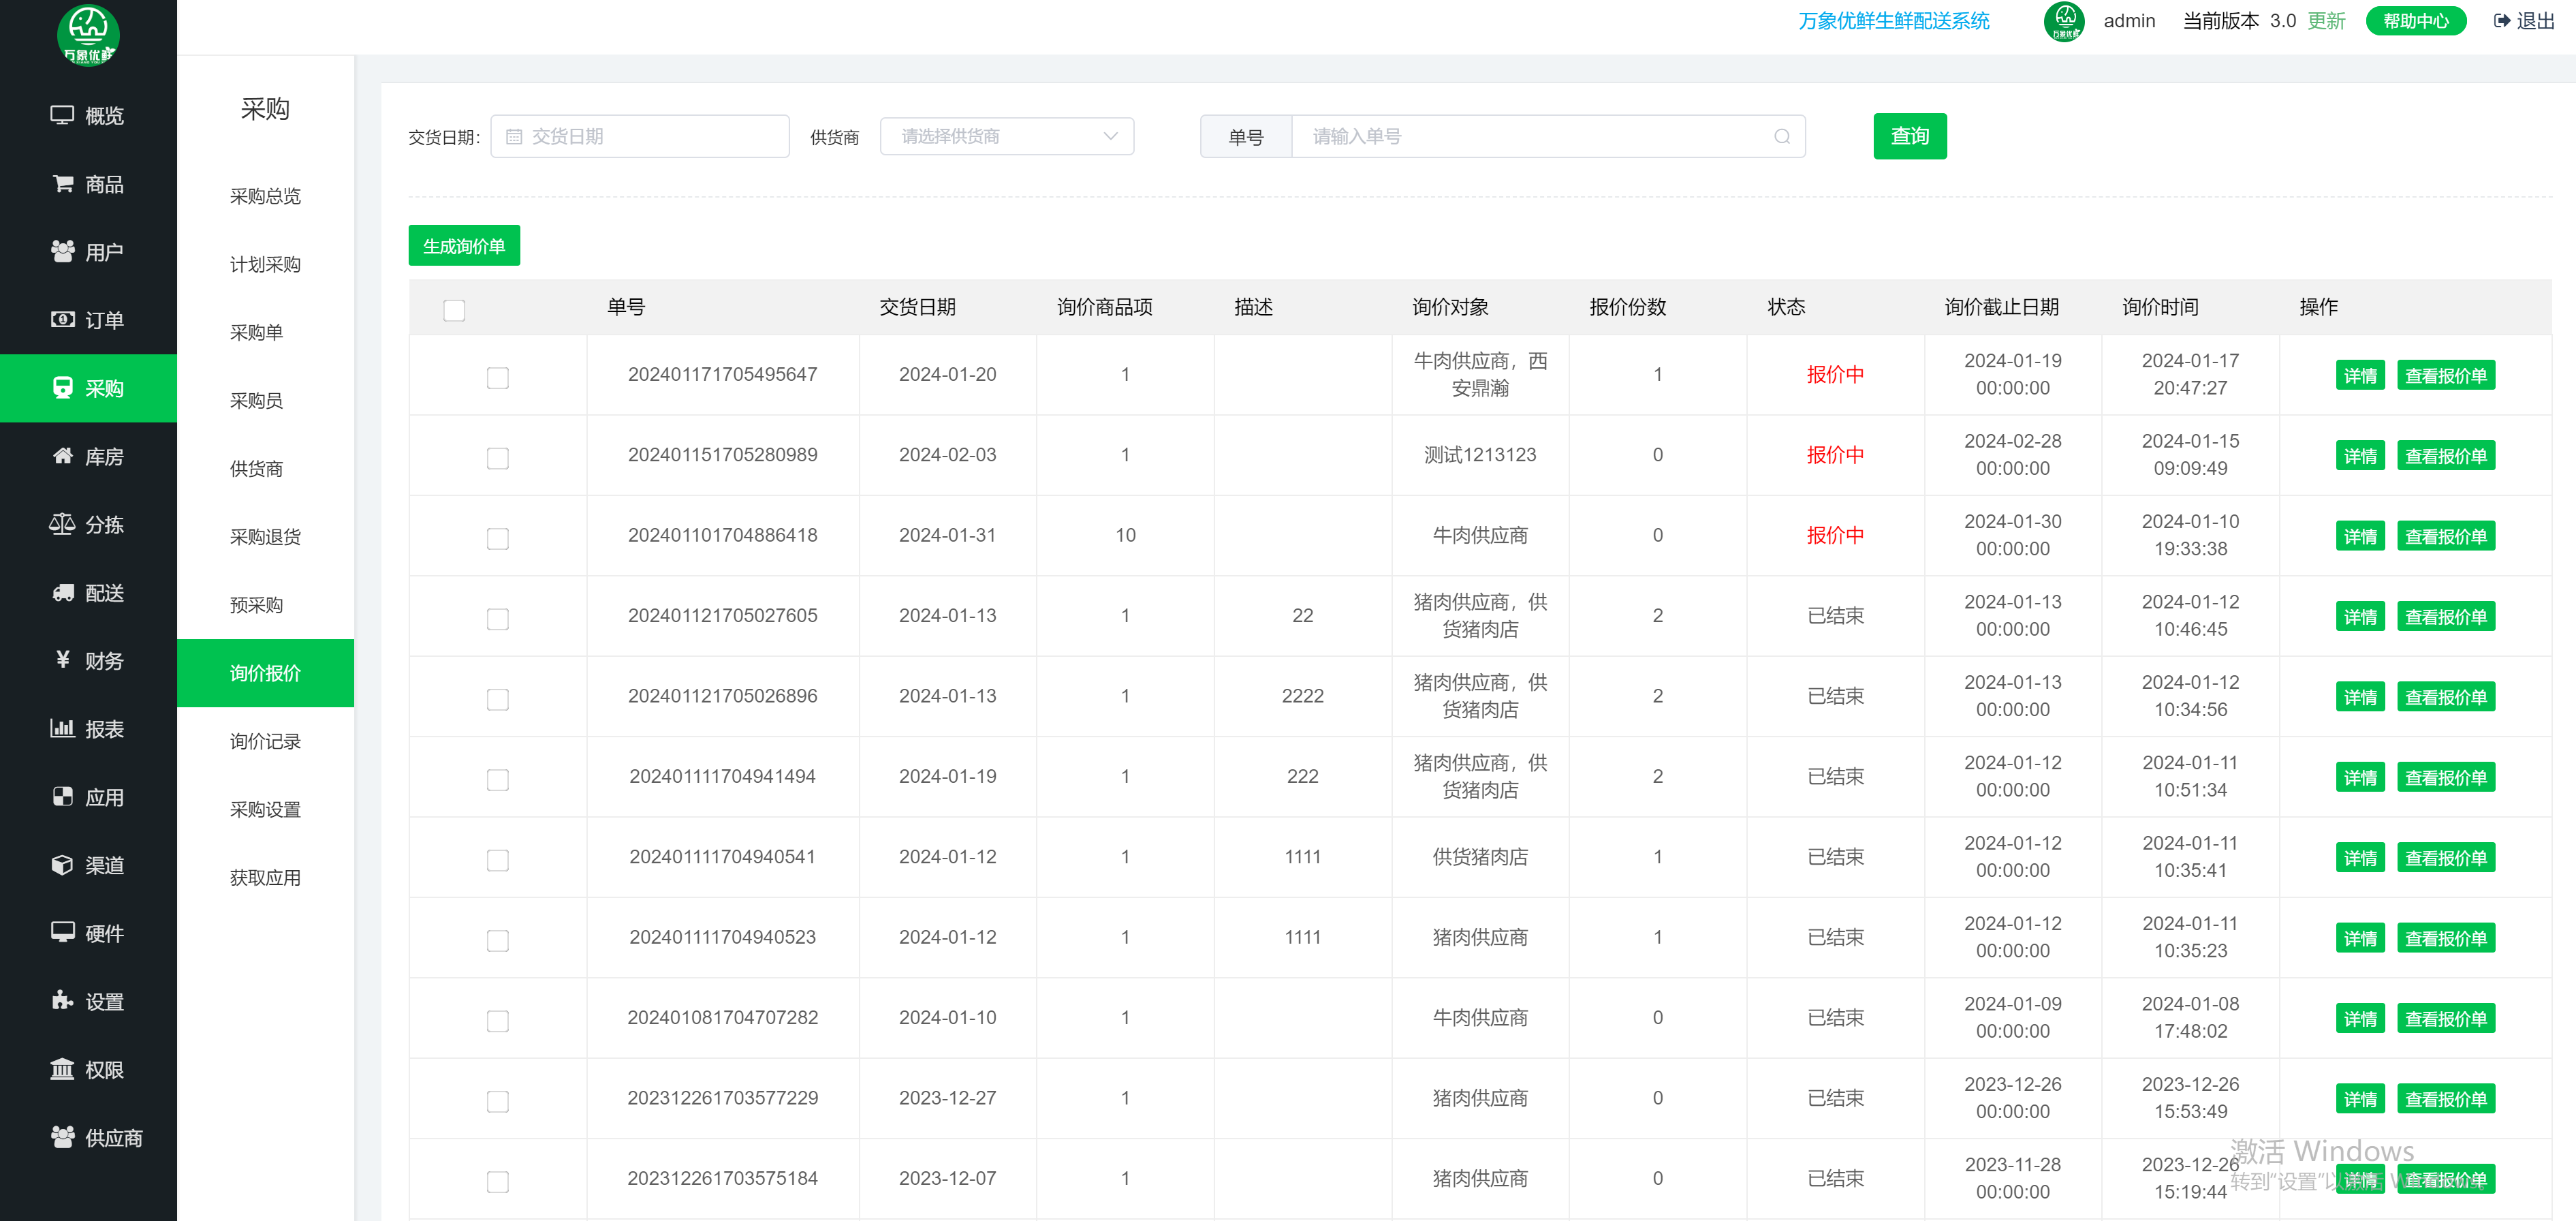
- 部署范围:明确哪些系统、数据库、文件存储和备份纳入私有化环境,避免出现“主系统在内、备份在外”的盲区。
- 加密范围:区分传输加密、存储加密和备份加密,按数据敏感程度制定策略,不把所有数据简单等同处理。
- 密钥管理:密钥由谁生成、保存在哪里、如何轮换和回收,需要有书面流程。密钥与数据同库保存会削弱加密效果。
- 运维审计:记录管理员操作、密钥使用和异常访问,定期复核权限,确保部署与加密策略持续有效。
避免两个常见误区
一是认为私有化部署后就不需要加密。内部网络同样存在账号泄露、误操作和介质丢失风险。二是只上线加密功能,却没有明确密钥责任。加密是否有效,取决于密钥是否被妥善管理。
私有化部署划定数据运行的范围,数据加密保护数据本身;两者配合,企业数据安全才从“有措施”走向“可管理”。
如需了解详情联系电话:18310199838