如需了解开发联系电话:18310199838
企业推进精细化办公,通常先优化流程与表单,却容易忽略更基础的问题:谁有权看到什么、能操作什么。多级权限管理的价值,正在于把岗位职责转化为可执行的授权规则,让系统边界与组织边界保持一致。
一、统一权限为何难以支撑精细化办公
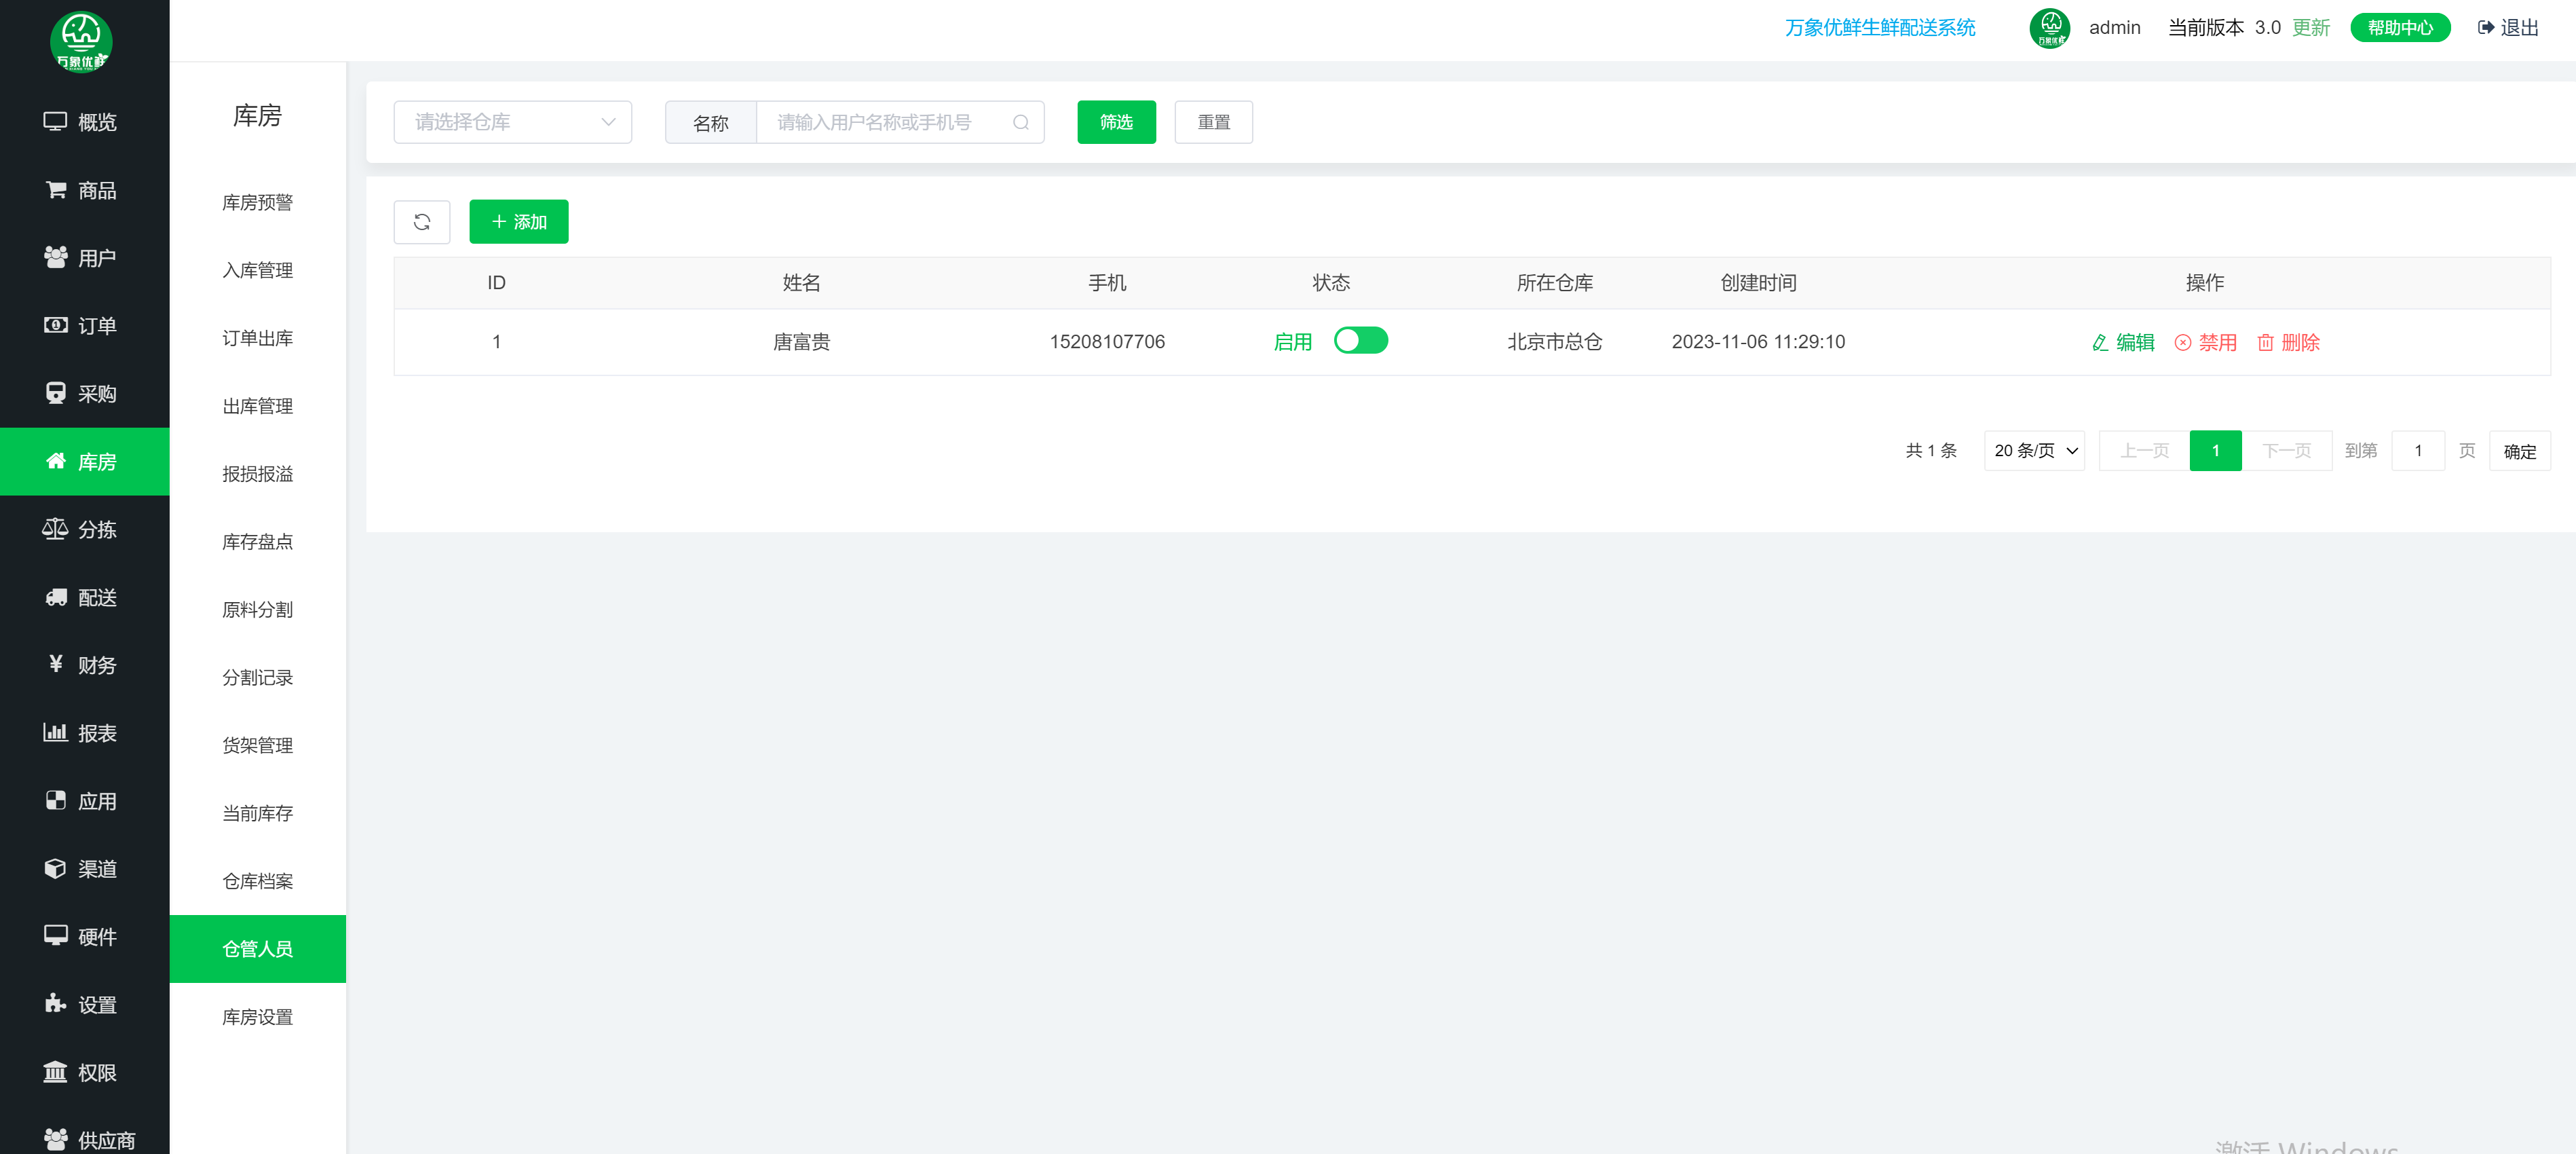
只设管理员与普通用户两档,短期省事,长期会带来两类矛盾:一是信息过宽,跨部门数据被动暴露;二是权限过窄,员工反复申请临时授权,流程被拖慢。精细化的前提是分级——不同层级承担不同责任,也应获得不同的操作范围。
二、从三个维度做分级
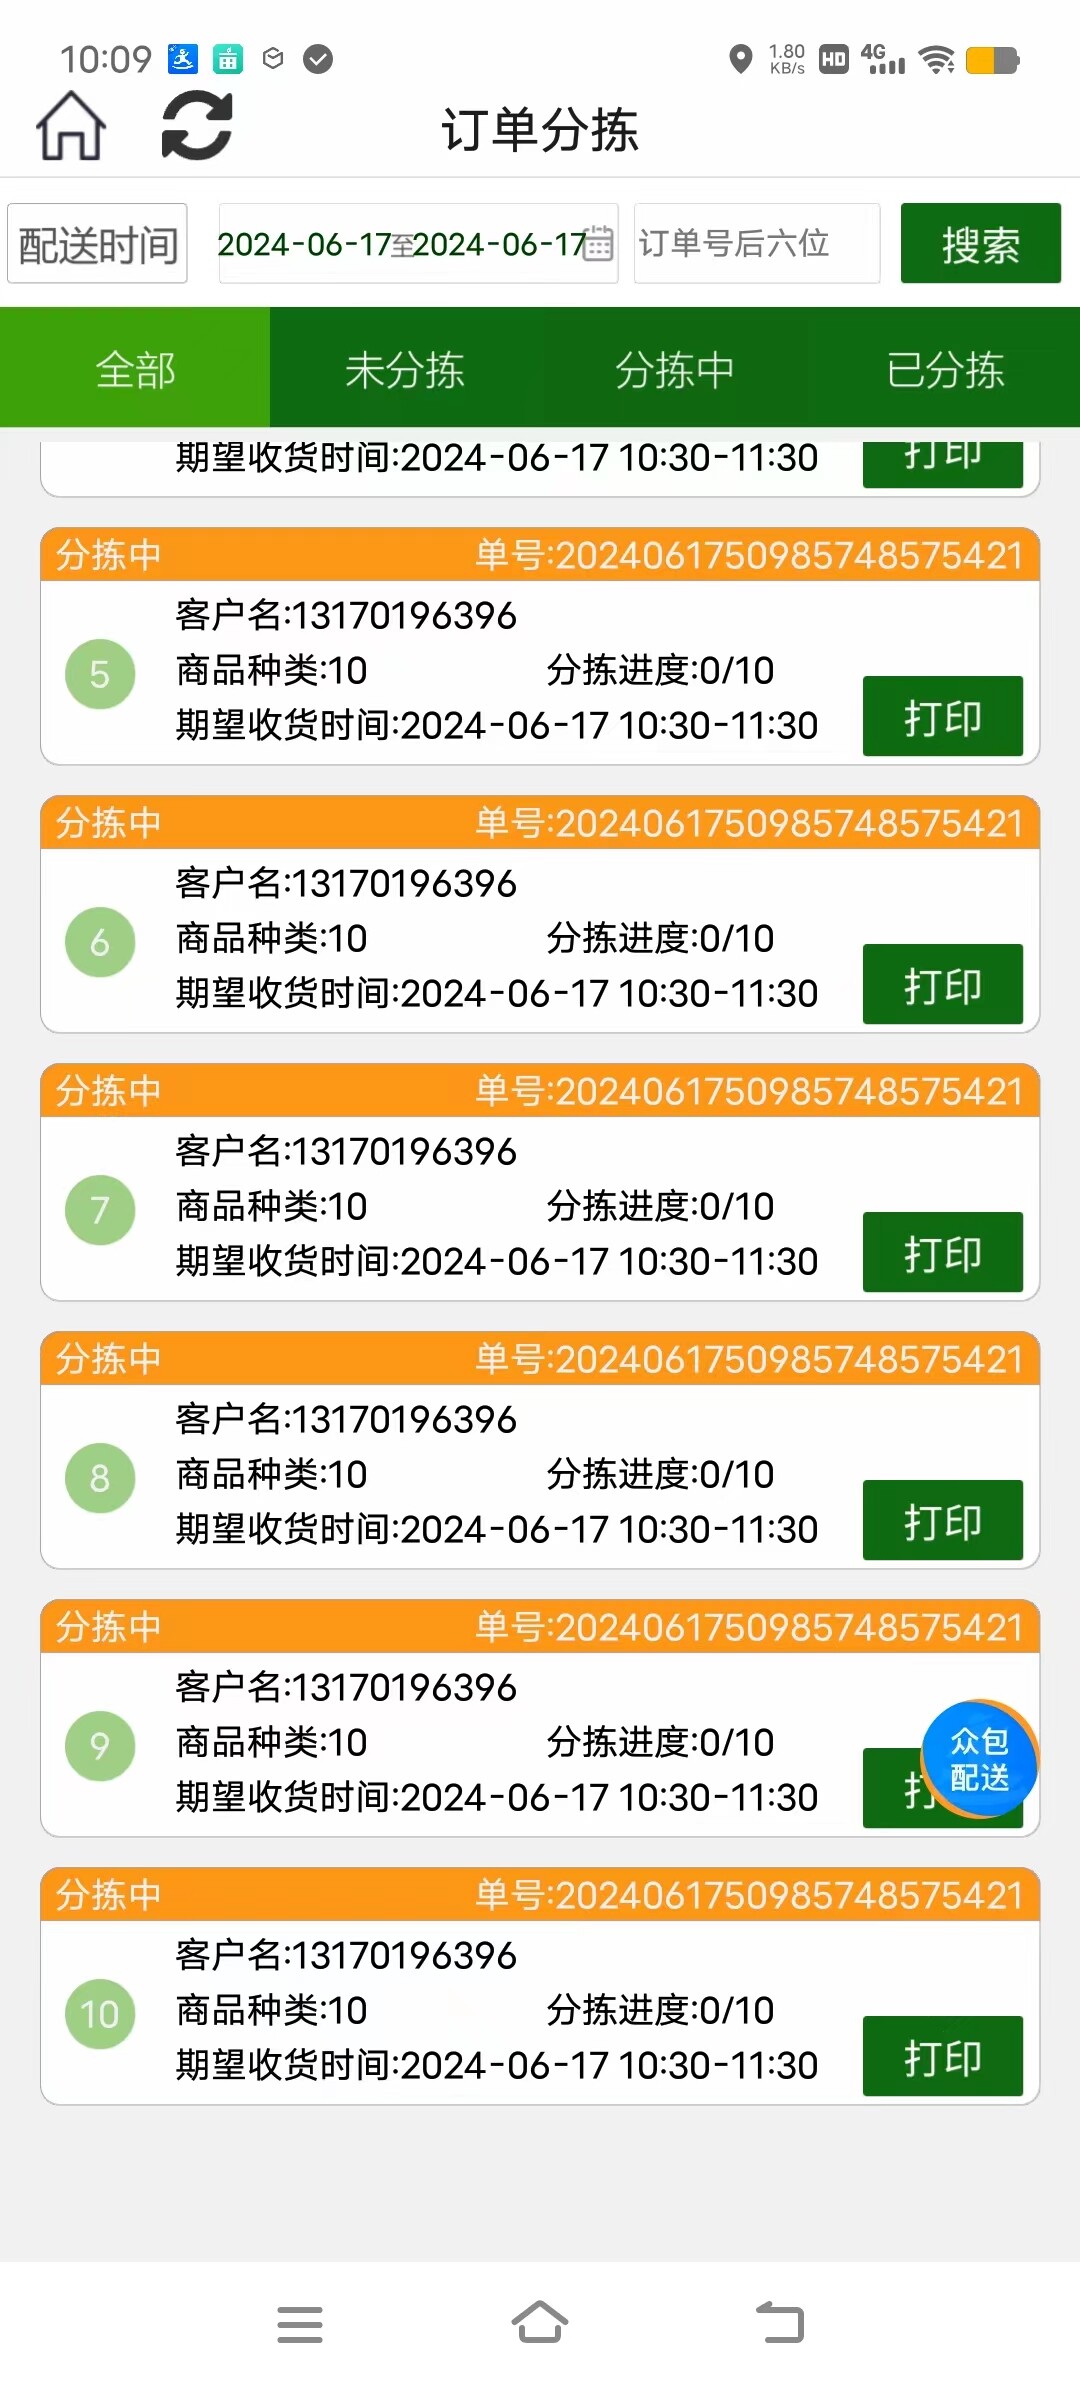
- 组织层级:集团、分公司、部门、岗位,决定管理半径与继承关系。
- 角色职责:审批、录入、查看、导出,决定操作类型。
- 数据范围:全量、本部门、本人、指定项目,决定可见边界。
三者组合才构成完整授权模型。只按角色分级,容易出现“同角色跨部门可见”;只按数据分级,则难以表达职责差异。
三、落地时的两条约束
最小必要:默认无权限,按需授予,临时权限设有效期。
可审计:授权变更与越权尝试均留痕,便于追责与复盘。
权限体系不是一次配置完就结束,而应随组织调整同步更新。定期复核冗余授权,比事后追查更有效。
四、评估清单
| 维度 | 关注点 | 判断标准 |
|---|---|---|
| 层级 | 上下级继承是否清晰 | 调整岗位后权限自动收敛 |
| 角色 | 职责与操作是否匹配 | 无跨职责的越权入口 |
| 数据 | 可见范围是否可界定 | 默认最小可见,按需扩展 |
| 审计 | 变更是否可追溯 | 授权记录可查询可导出 |
多级权限管理并不追求权限颗粒度越细越好,而是让颗粒度与办公场景匹配:该看的看得到,该做的做得成,不该碰的碰不到。做到这一点,精细化办公才有稳定的底座。
如需了解详情联系电话:18310199838