如需了解开发联系电话:18310199838
企业办公走向精细化,最先暴露的往往不是流程问题,而是权限问题:有人看不到该看的数据,有人能改不该改的内容,管理员则在成百上千条授权记录中反复确认。多级权限管理的价值,正在于把“谁、在什么范围、能做什么”变成可维护的结构,而不是一堆临时开通的特例。
分层的本质是让权限跟随组织与职责
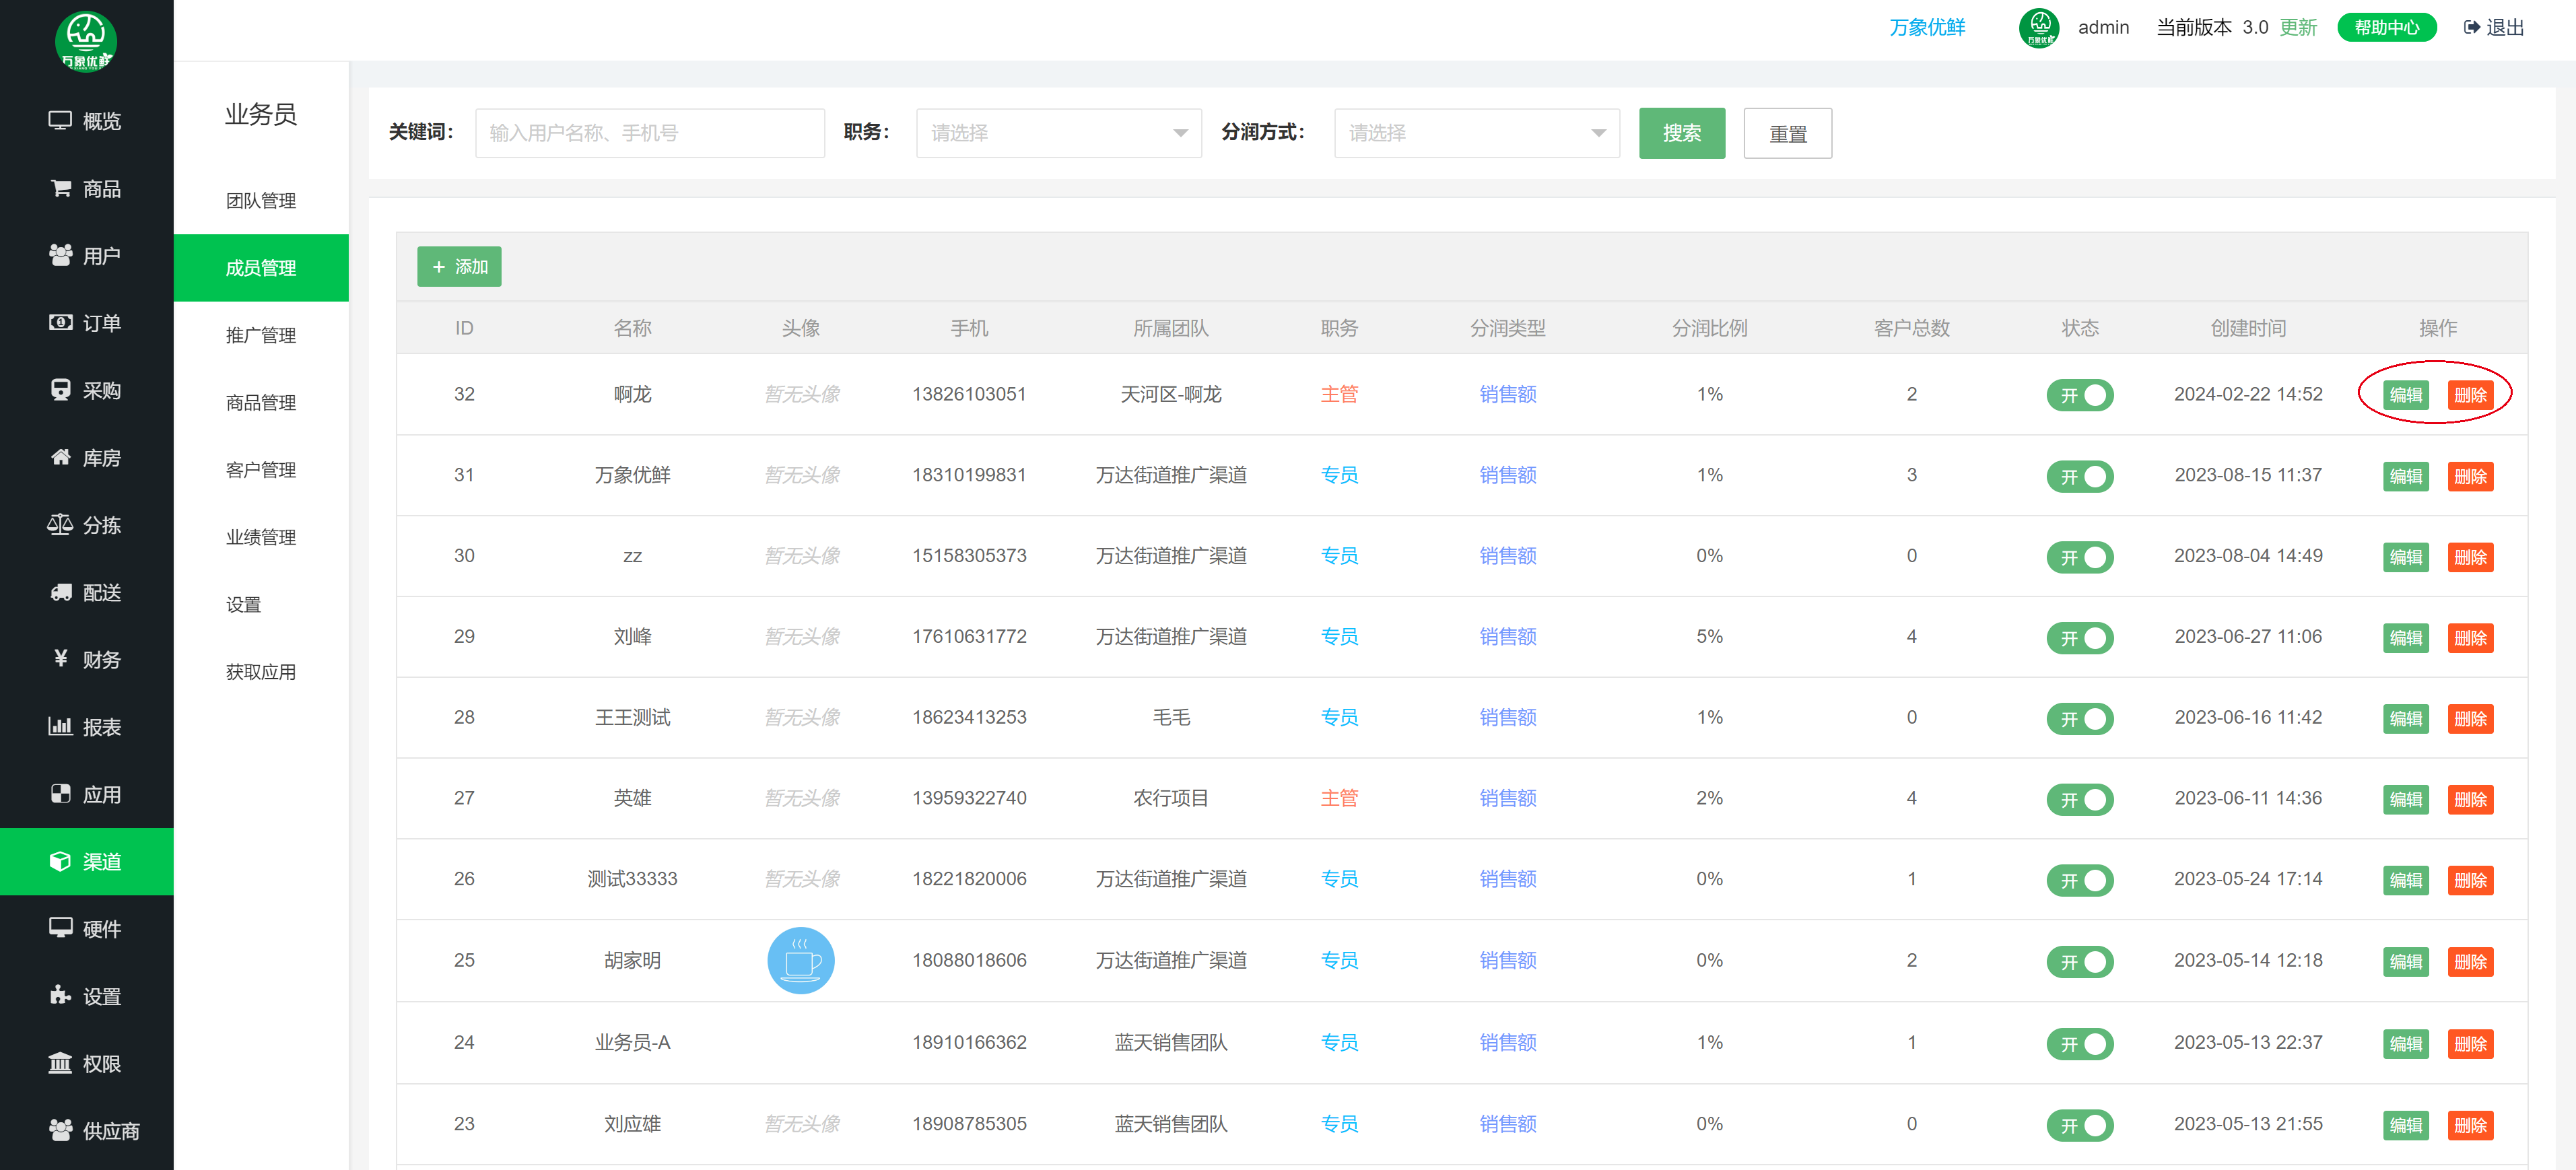
多级权限管理通常围绕三条线展开:组织层级决定管理边界,角色决定功能范围,数据范围决定可见内容。三者叠加后,同一名员工在不同业务模块中可以拥有不同权限,既不必因岗位特殊而单独开发,也避免用一套权限覆盖全公司。
- 组织层级:总部、分公司、部门、小组逐级下放管理动作,上级可见下级汇总。
- 角色权限:按岗位配置功能入口与操作动作,角色可复用、可继承。
- 数据范围:区分本人、本部门、本组织及全量数据,控制读写与导出。
规则设计要克制,避免“越细越好”的误区
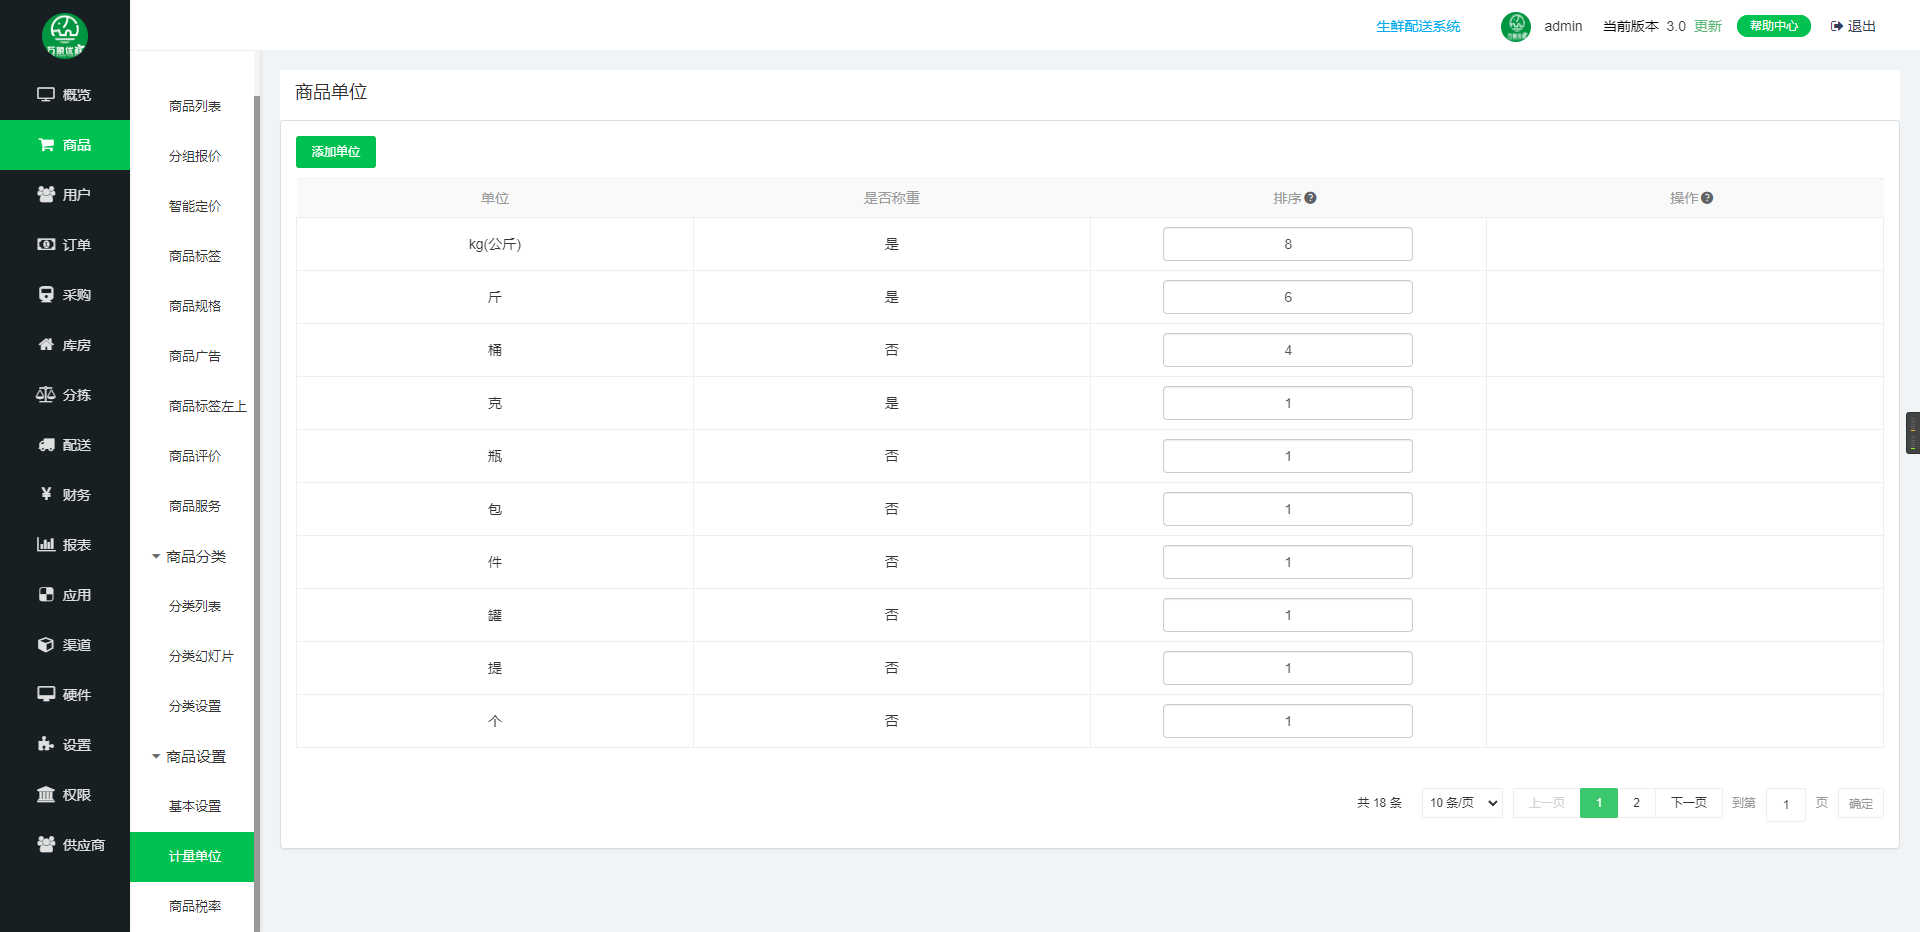
精细化不等于无限细分。角色数量失控、特例授权过多,会让权限体系本身成为维护负担。更稳妥的做法是:以岗位职责为最小单位建立基础角色,把高频例外收敛为可配置的数据范围,而不是新增角色。对敏感操作单独设置审批或二次确认,让权限与流程互为补充。
好的权限设计不是让人感到受限,而是让人不必为“能不能操作”反复询问。
落地时值得关注的三件事
- 权限可查:任何一次授权都应能追溯授予人、时间与依据,便于调岗与离职时及时回收。
- 变更可控:调岗、兼岗、临时项目组是权限变动的高发场景,应支持批量调整与到期自动失效。
- 体验可感:权限不足时给出明确提示与申请入口,避免员工在空白页面中猜测原因。
多级权限管理适配企业精细化办公需求的关键,不在于层级数量的多少,而在于层级之间是否对应真实的管理关系。当角色贴近岗位、数据范围贴近职责、变更流程贴近日常协作,权限体系才会从管控工具变成支撑组织运转的基础设施。
如需了解详情联系电话:18310199838