如需了解开发联系电话:18310199838
精细化办公的核心,是让不同岗位在合适的范围内完成合适的事,并非把流程做得更复杂。多级权限管理的价值,正在于把组织层级、岗位职责、数据范围和操作类型纳入同一套授权框架,使权限既能支撑协作,又能保持可解释、可审计。
一、精细化办公对权限提出的三个要求
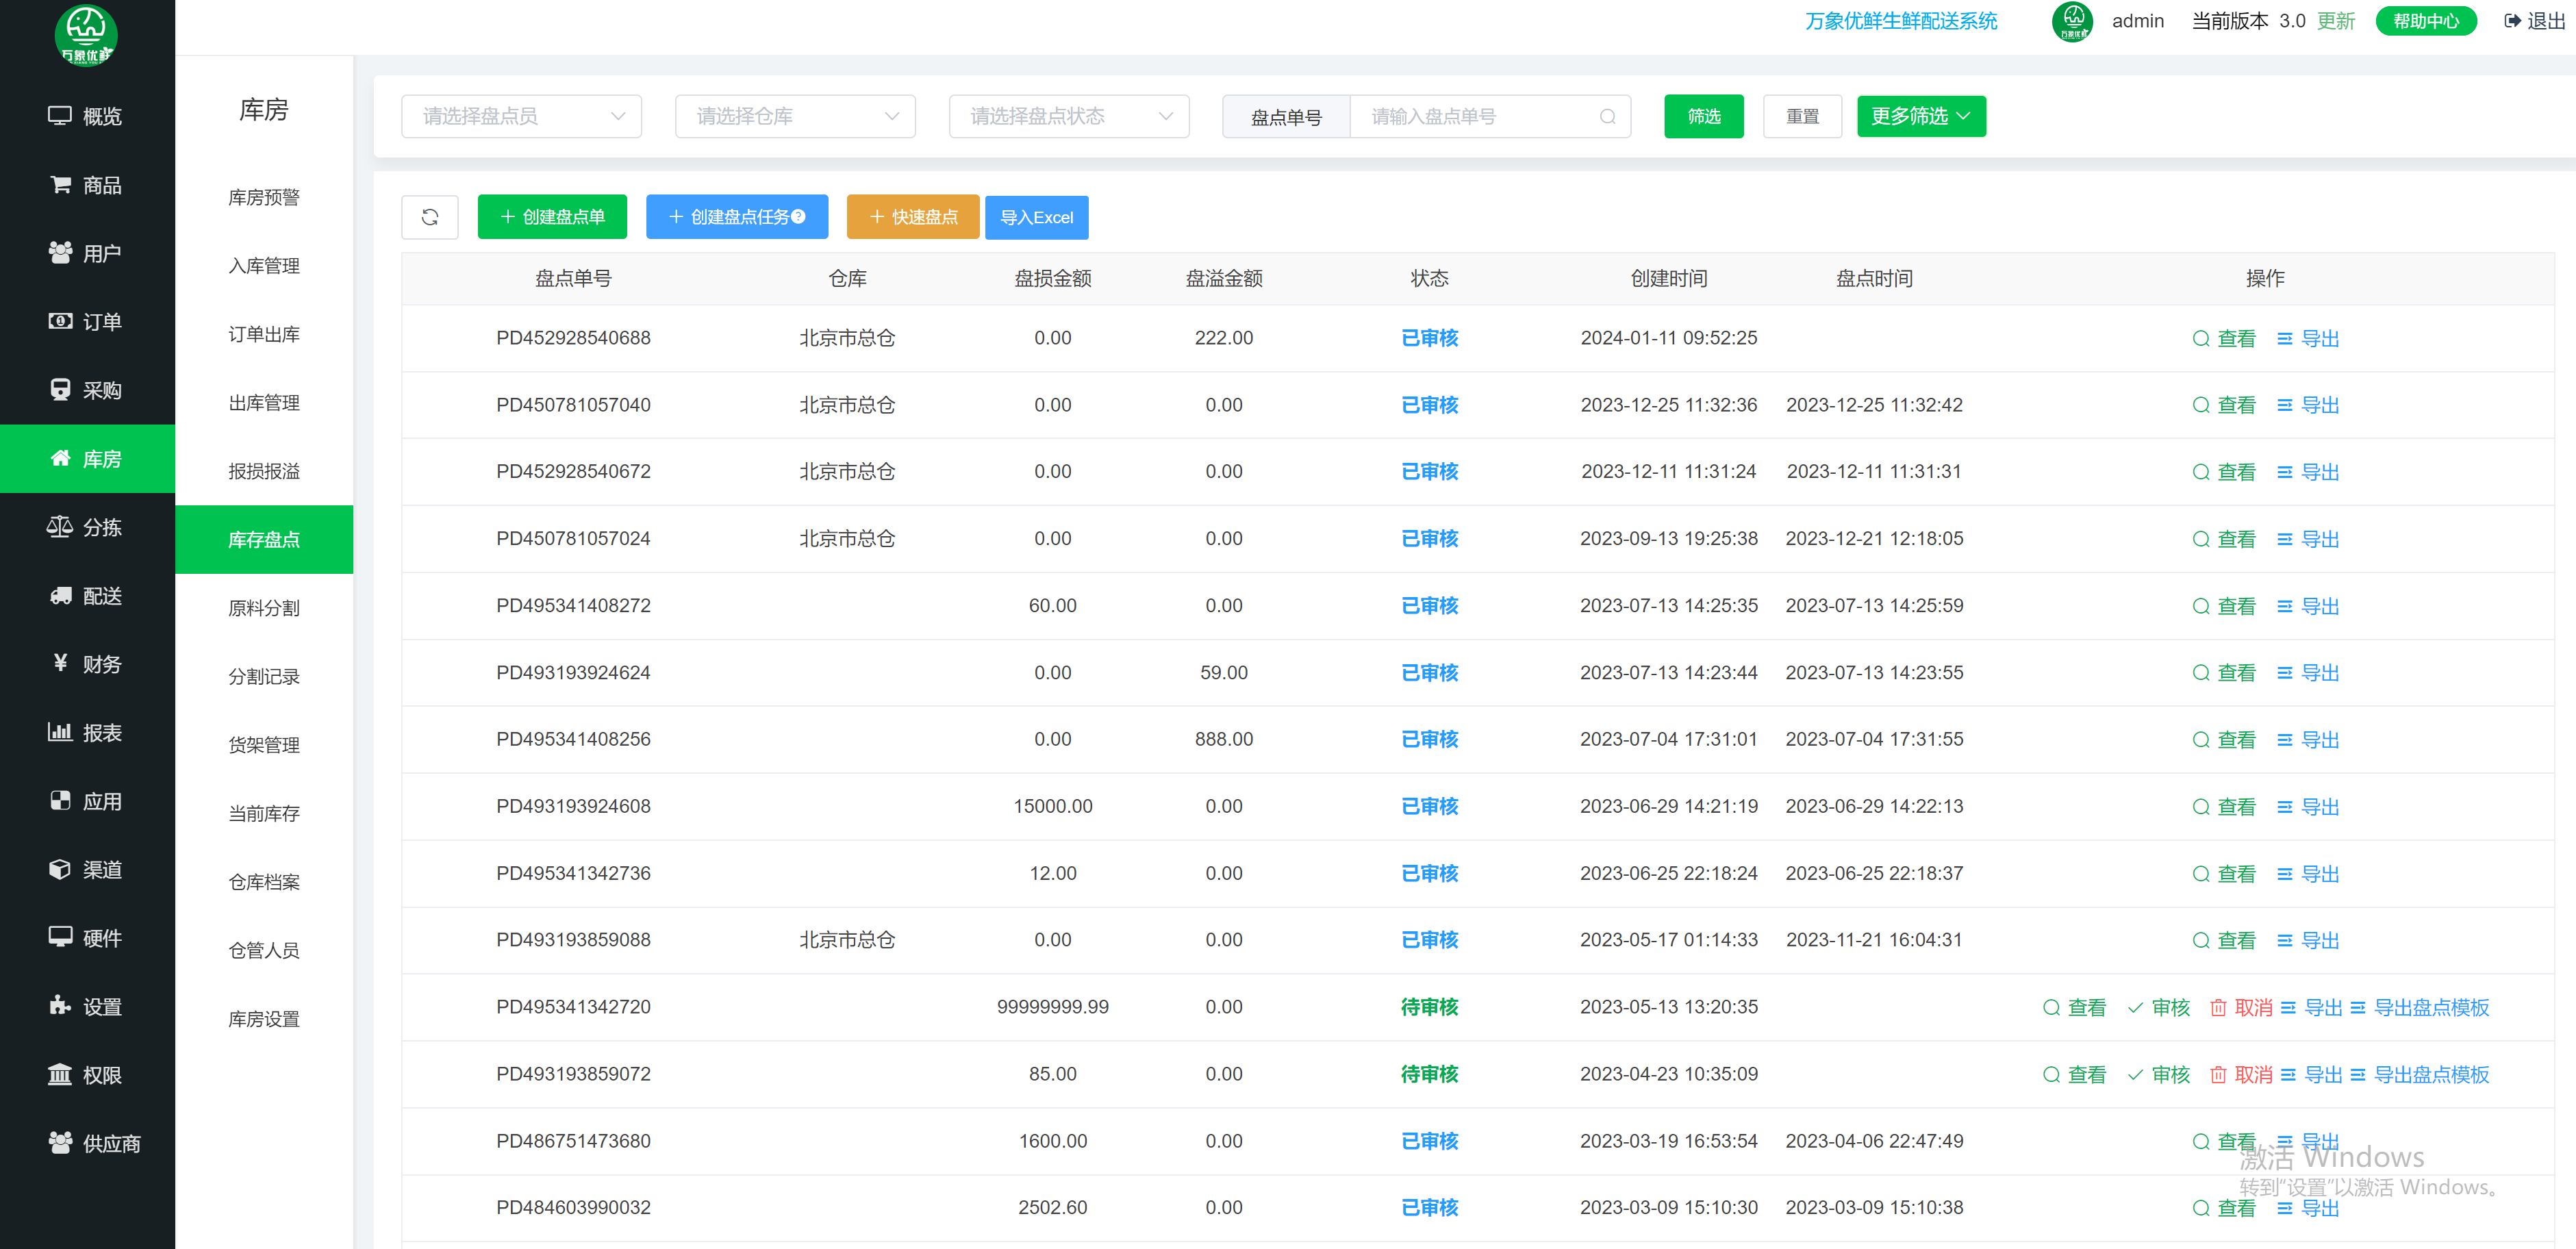
- 岗位差异可表达:不同岗位对同一业务对象的查看、编辑、审批需求并不相同,权限不能只按部门粗略划分。
- 数据范围可收敛:员工应看到与职责相关的数据,跨区域、跨项目访问需要有明确依据。
- 关键动作可复核:审批、导出、删除等高风险操作应留下记录,并能被复核。
二、多级权限管理的设计要点
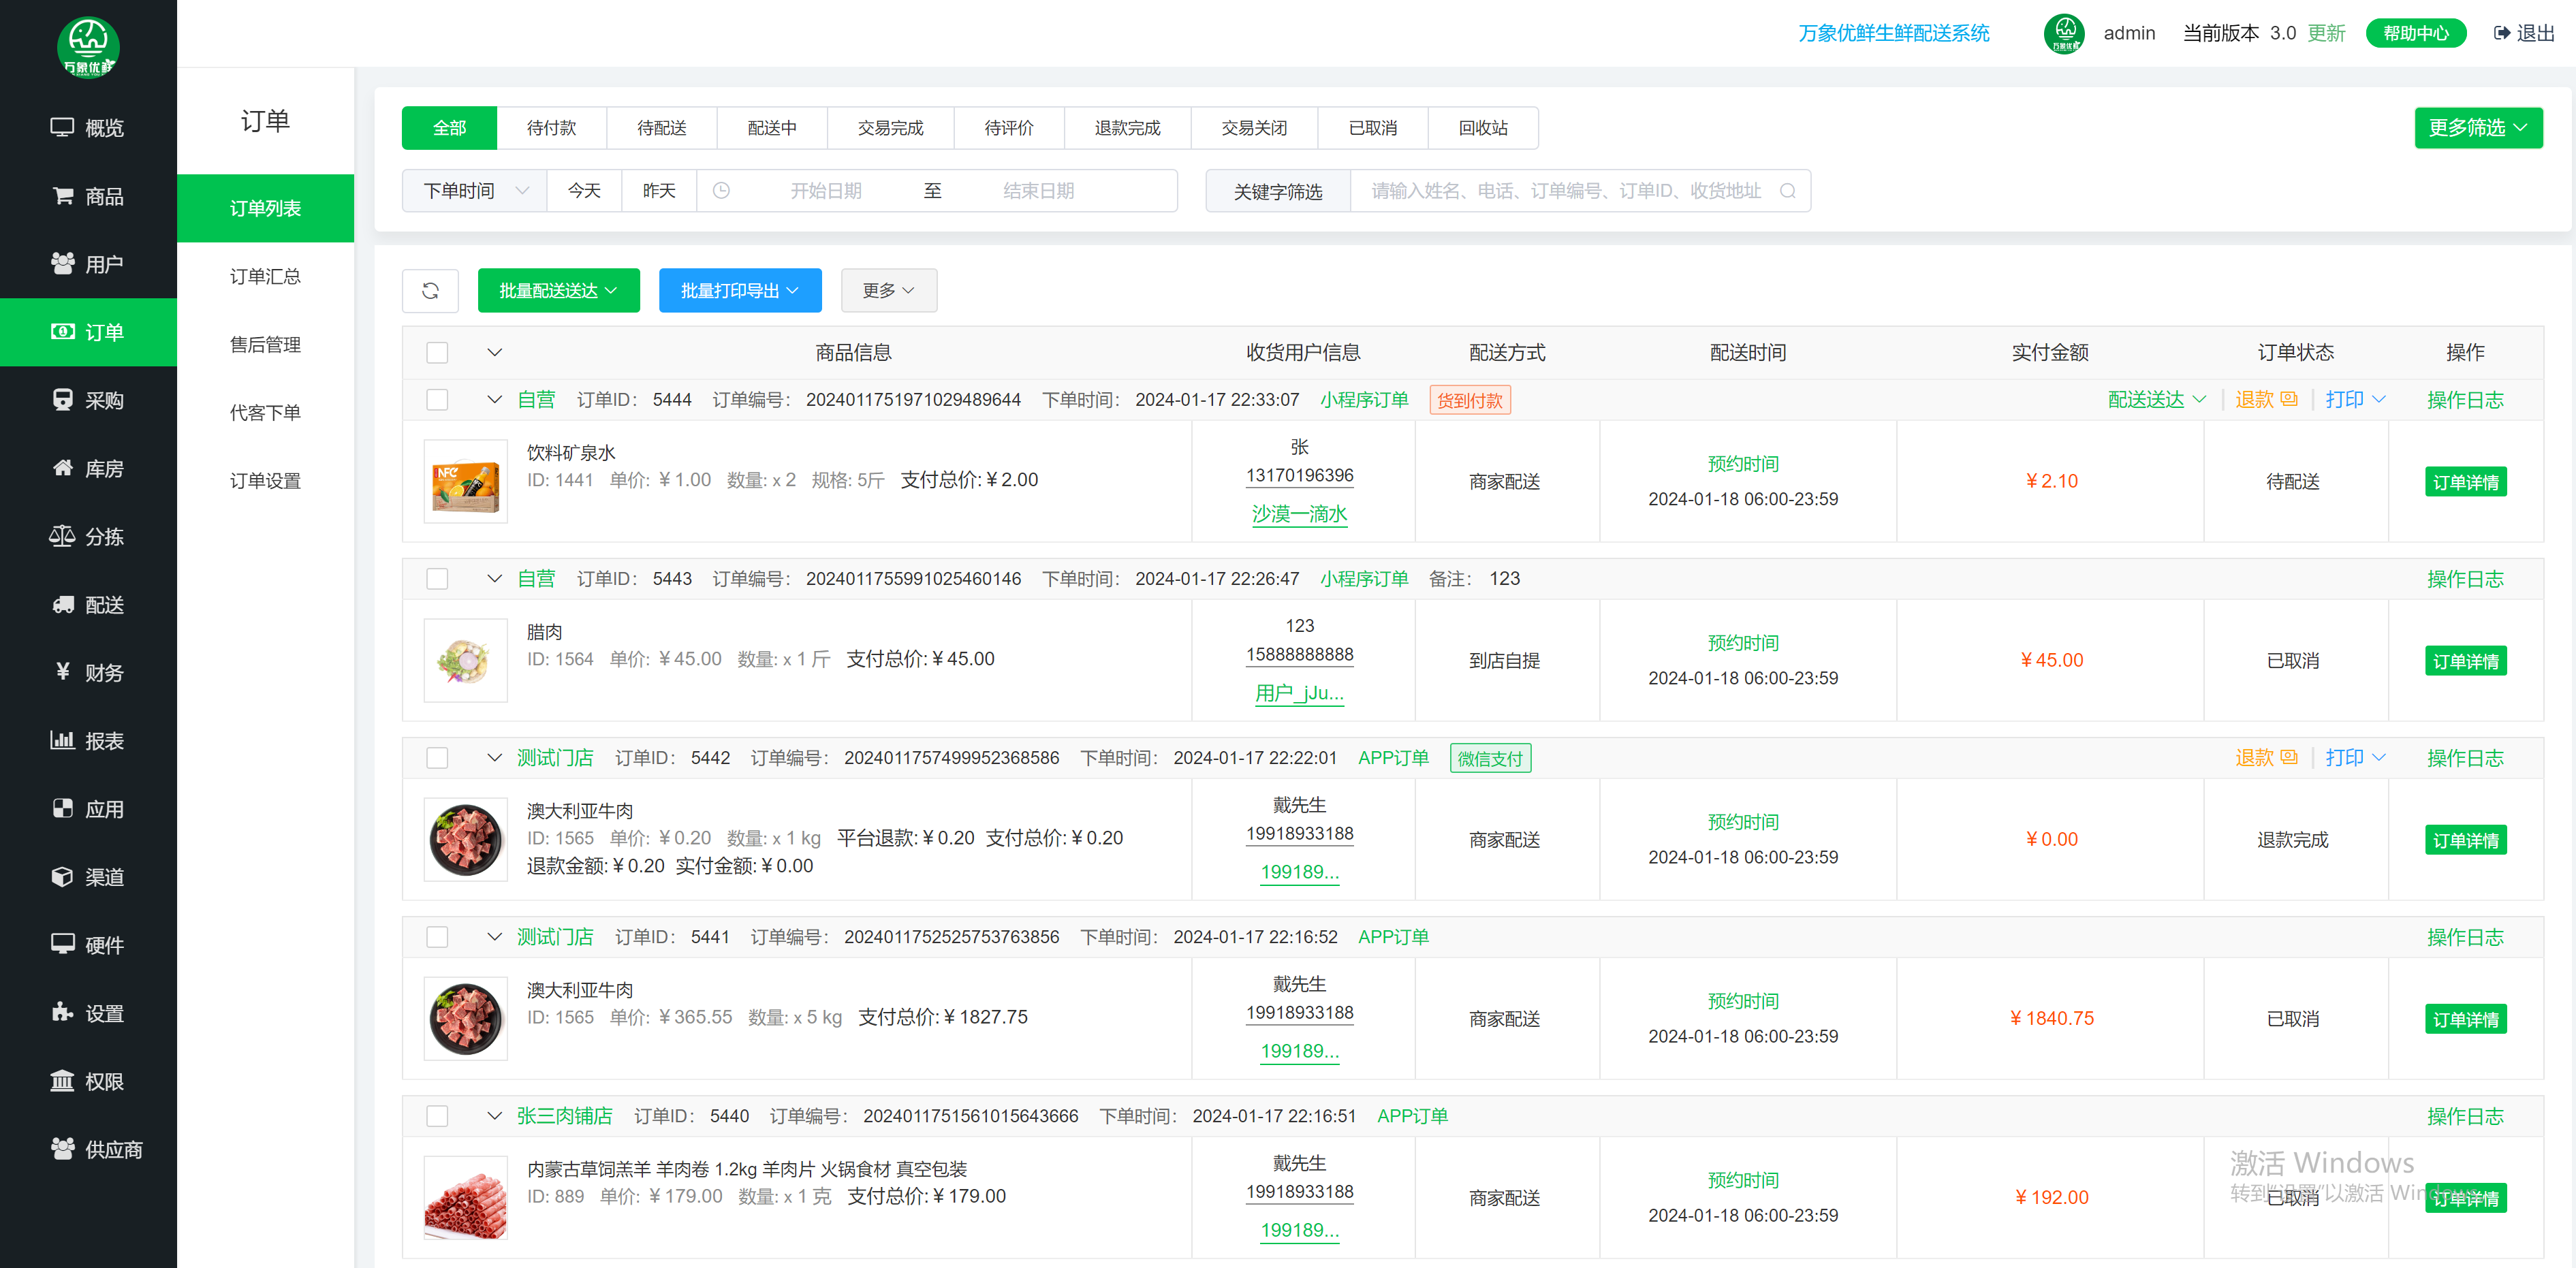
多级权限管理并不意味着层级越多越好。实践中可按“角色、范围、动作、条件”组织授权:角色对应职责,范围对应组织或数据边界,动作区分查看、编辑、审批、导出等,条件用于约束时间、流程状态或敏感级别。这样,同一岗位在不同场景下可以获得不同权限,避免简单一刀切。
同时,应把最小权限和职责分离作为默认原则。高风险操作不宜由单一角色独立完成,审批、执行与复核应有清晰分工;临时授权应设置有效期和回收机制,减少权限沉淀。
三、落地时的检查点
- 权限项是否与真实业务动作对应,避免只按菜单授权;
- 数据范围是否支持组织、项目、客户等维度的组合;
- 权限变更是否有记录,异常授权能否被及时发现;
- 是否定期复核角色与人员的匹配情况。
权限设计的终点,是让责任、能力与操作范围相匹配,并非单纯“管住人”。
当授权规则能够随组织调整而维护、随业务变化而复核,多级权限管理才能真正适配企业精细化办公需求,在效率与安全之间保持可持续的平衡。
如需了解详情联系电话:18310199838