如需了解开发联系电话:18310199838
企业讨论数据安全时,常把私有化部署与数据加密当作两个可选动作。更稳妥的做法是:把二者视为互补的控制层。私有化部署解决“系统运行在哪里、由谁管理”,数据加密解决“即使数据被拿到,能否被读懂”。
私有化部署:把运行环境纳入企业边界
私有化部署通常指将应用、数据库和存储部署在企业自控的数据中心、专有云或隔离网络中。它带来的直接价值是环境可控:网络访问、账号权限、备份策略、日志审计都可以按企业制度执行。但私有化并不自动等于安全。内部人员越权、运维通道滥用、备份介质丢失、第三方组件漏洞,仍可能绕过边界。
数据加密:把安全责任延伸到密钥
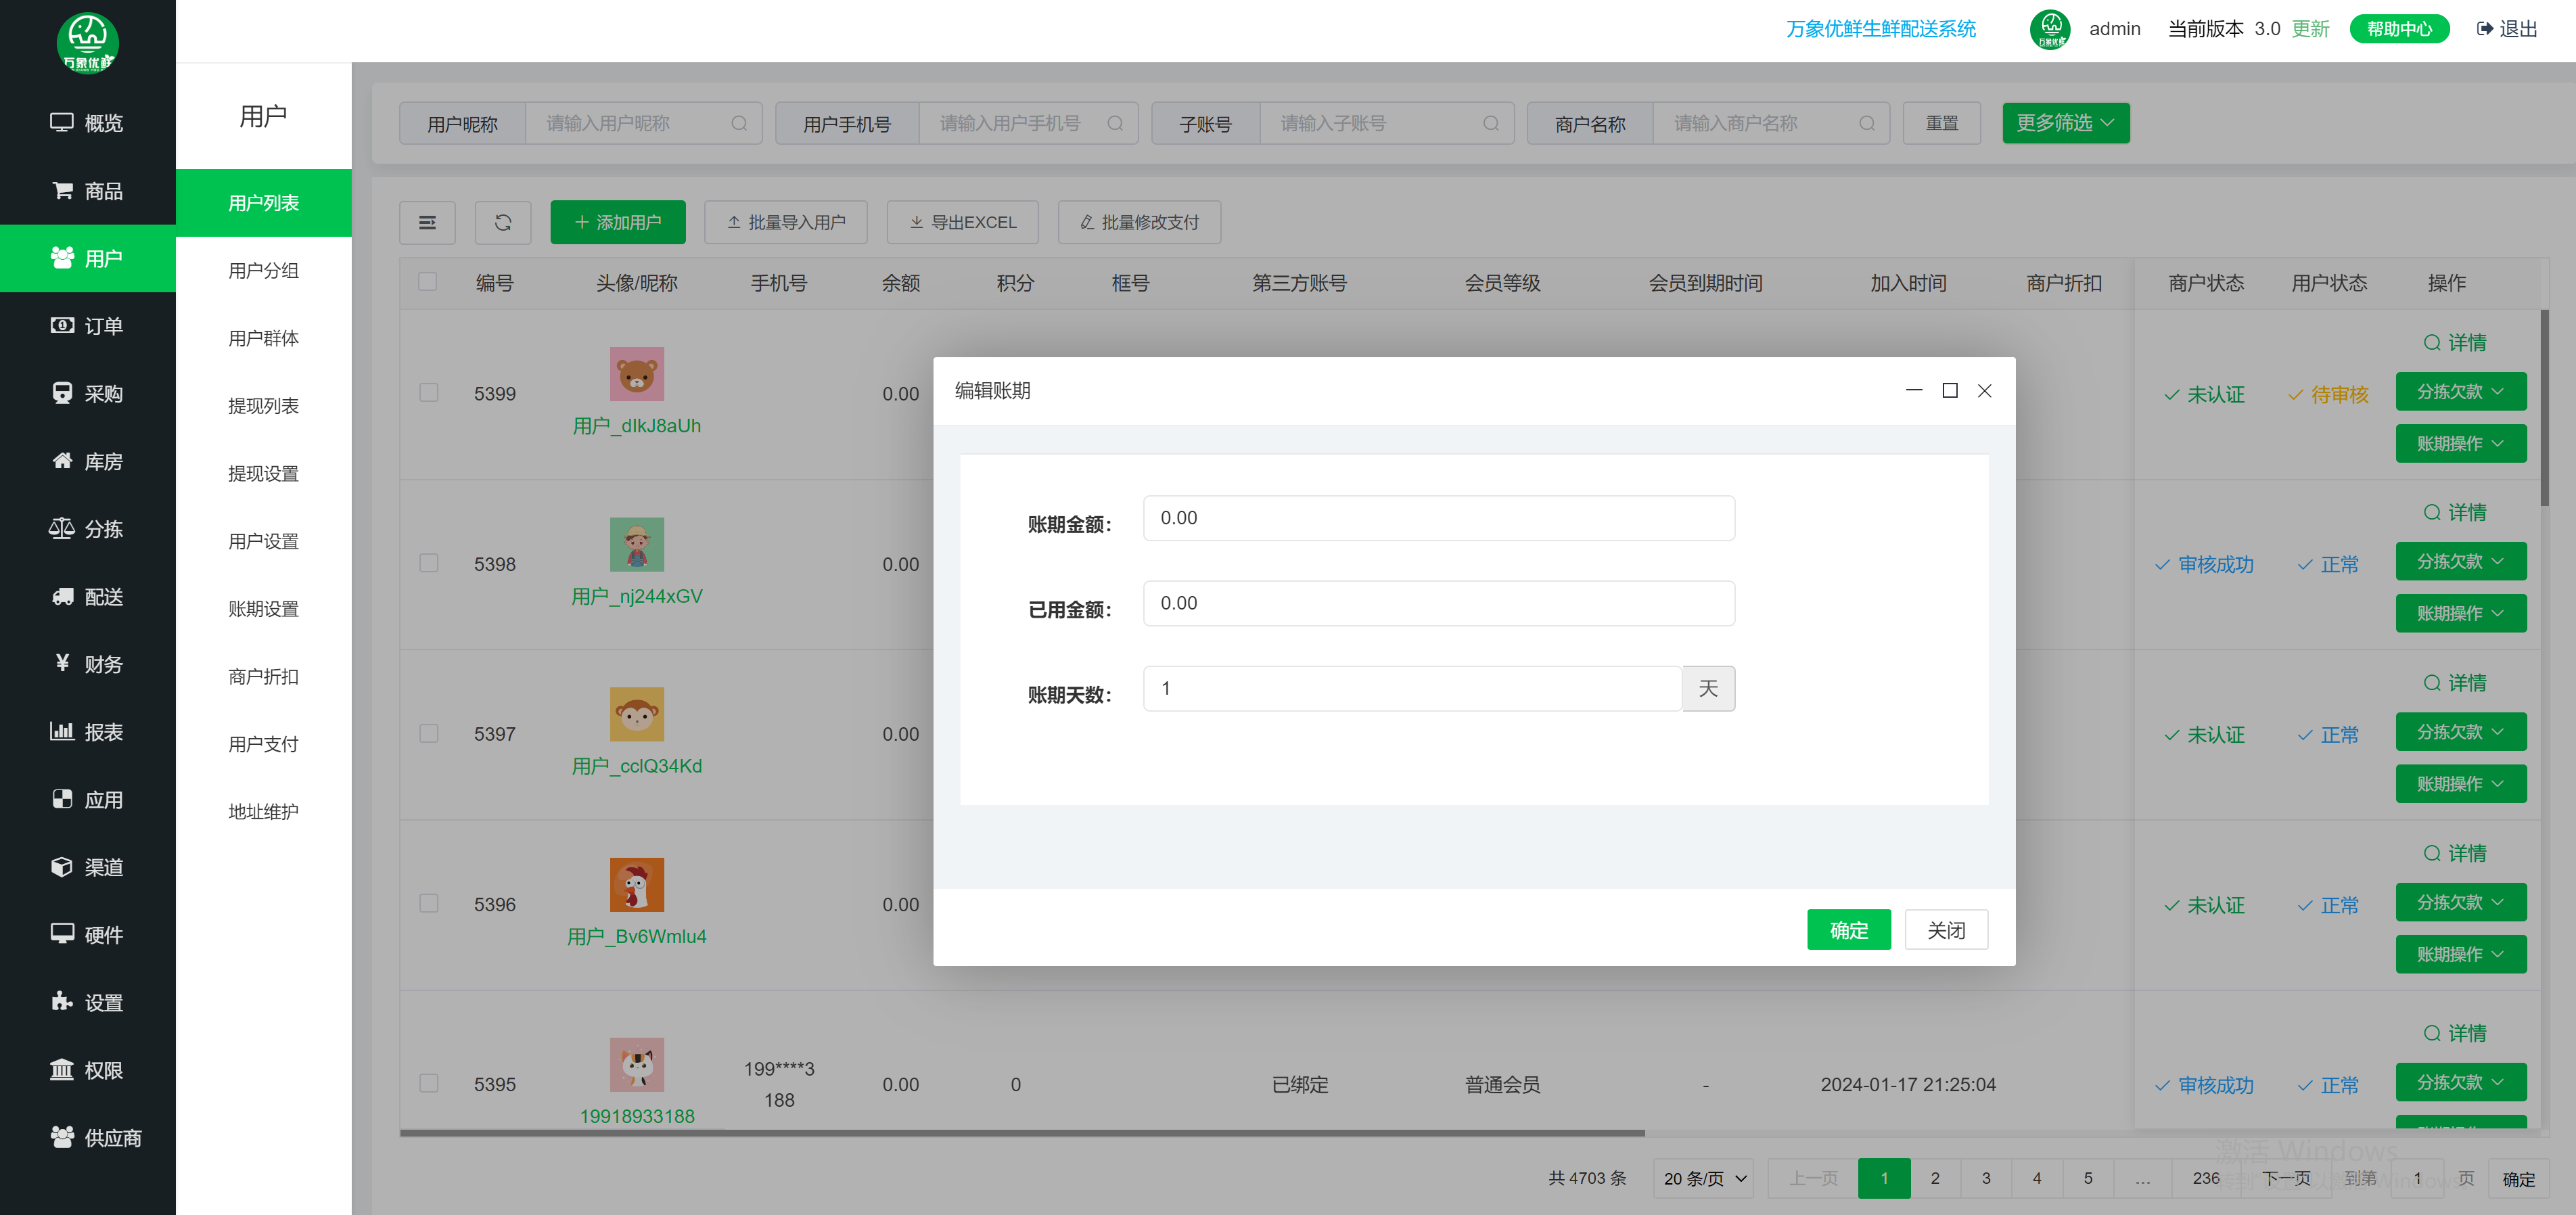
数据加密需要覆盖多个环节:
- 传输加密:使用 TLS 等协议保护链路,防止窃听与篡改。
- 存储加密:对磁盘、数据库、对象存储启用加密,降低介质丢失风险。
- 应用层加密:对敏感字段单独加密,缩小明文暴露范围。
- 密钥管理:通过 KMS 或 HSM 管理密钥的生成、分发、轮换、吊销与归档,并做到权限分离。
加密的强度不只取决于算法,更取决于密钥是否可控、可审计、可轮换。
协同落地:一份可执行的检查清单
- 先做数据分级分类,明确哪些数据必须加密、由谁授权访问。
- 私有化环境内划分安全域,管理面、数据面、备份面相互隔离。
- 密钥与密文分开存放,密钥管理系统独立部署并限制高权限操作。
- 运维访问走审计通道,避免直接接触生产数据与密钥。
- 备份、归档和测试数据同样加密,定期验证恢复与轮换流程。
私有化部署与数据加密结合,才能把“环境可控”推进到“数据可用不可见、密钥可控可审计”。企业应把二者写入同一套安全制度,而不是分散在不同项目中。
如需了解详情联系电话:18310199838