如需了解开发联系电话:18310199838
当企业从几十人扩展到几百人,办公协作的复杂度往往不是来自业务本身,而是来自“谁可以看、谁可以改、谁可以批”。多级权限管理正是为这种需求而生:它不是简单地把管理员和普通用户分开,而是按组织层级、岗位职责、数据范围和操作类型建立可配置的授权体系,让精细化办公有规则可依。
多级权限管理的核心维度
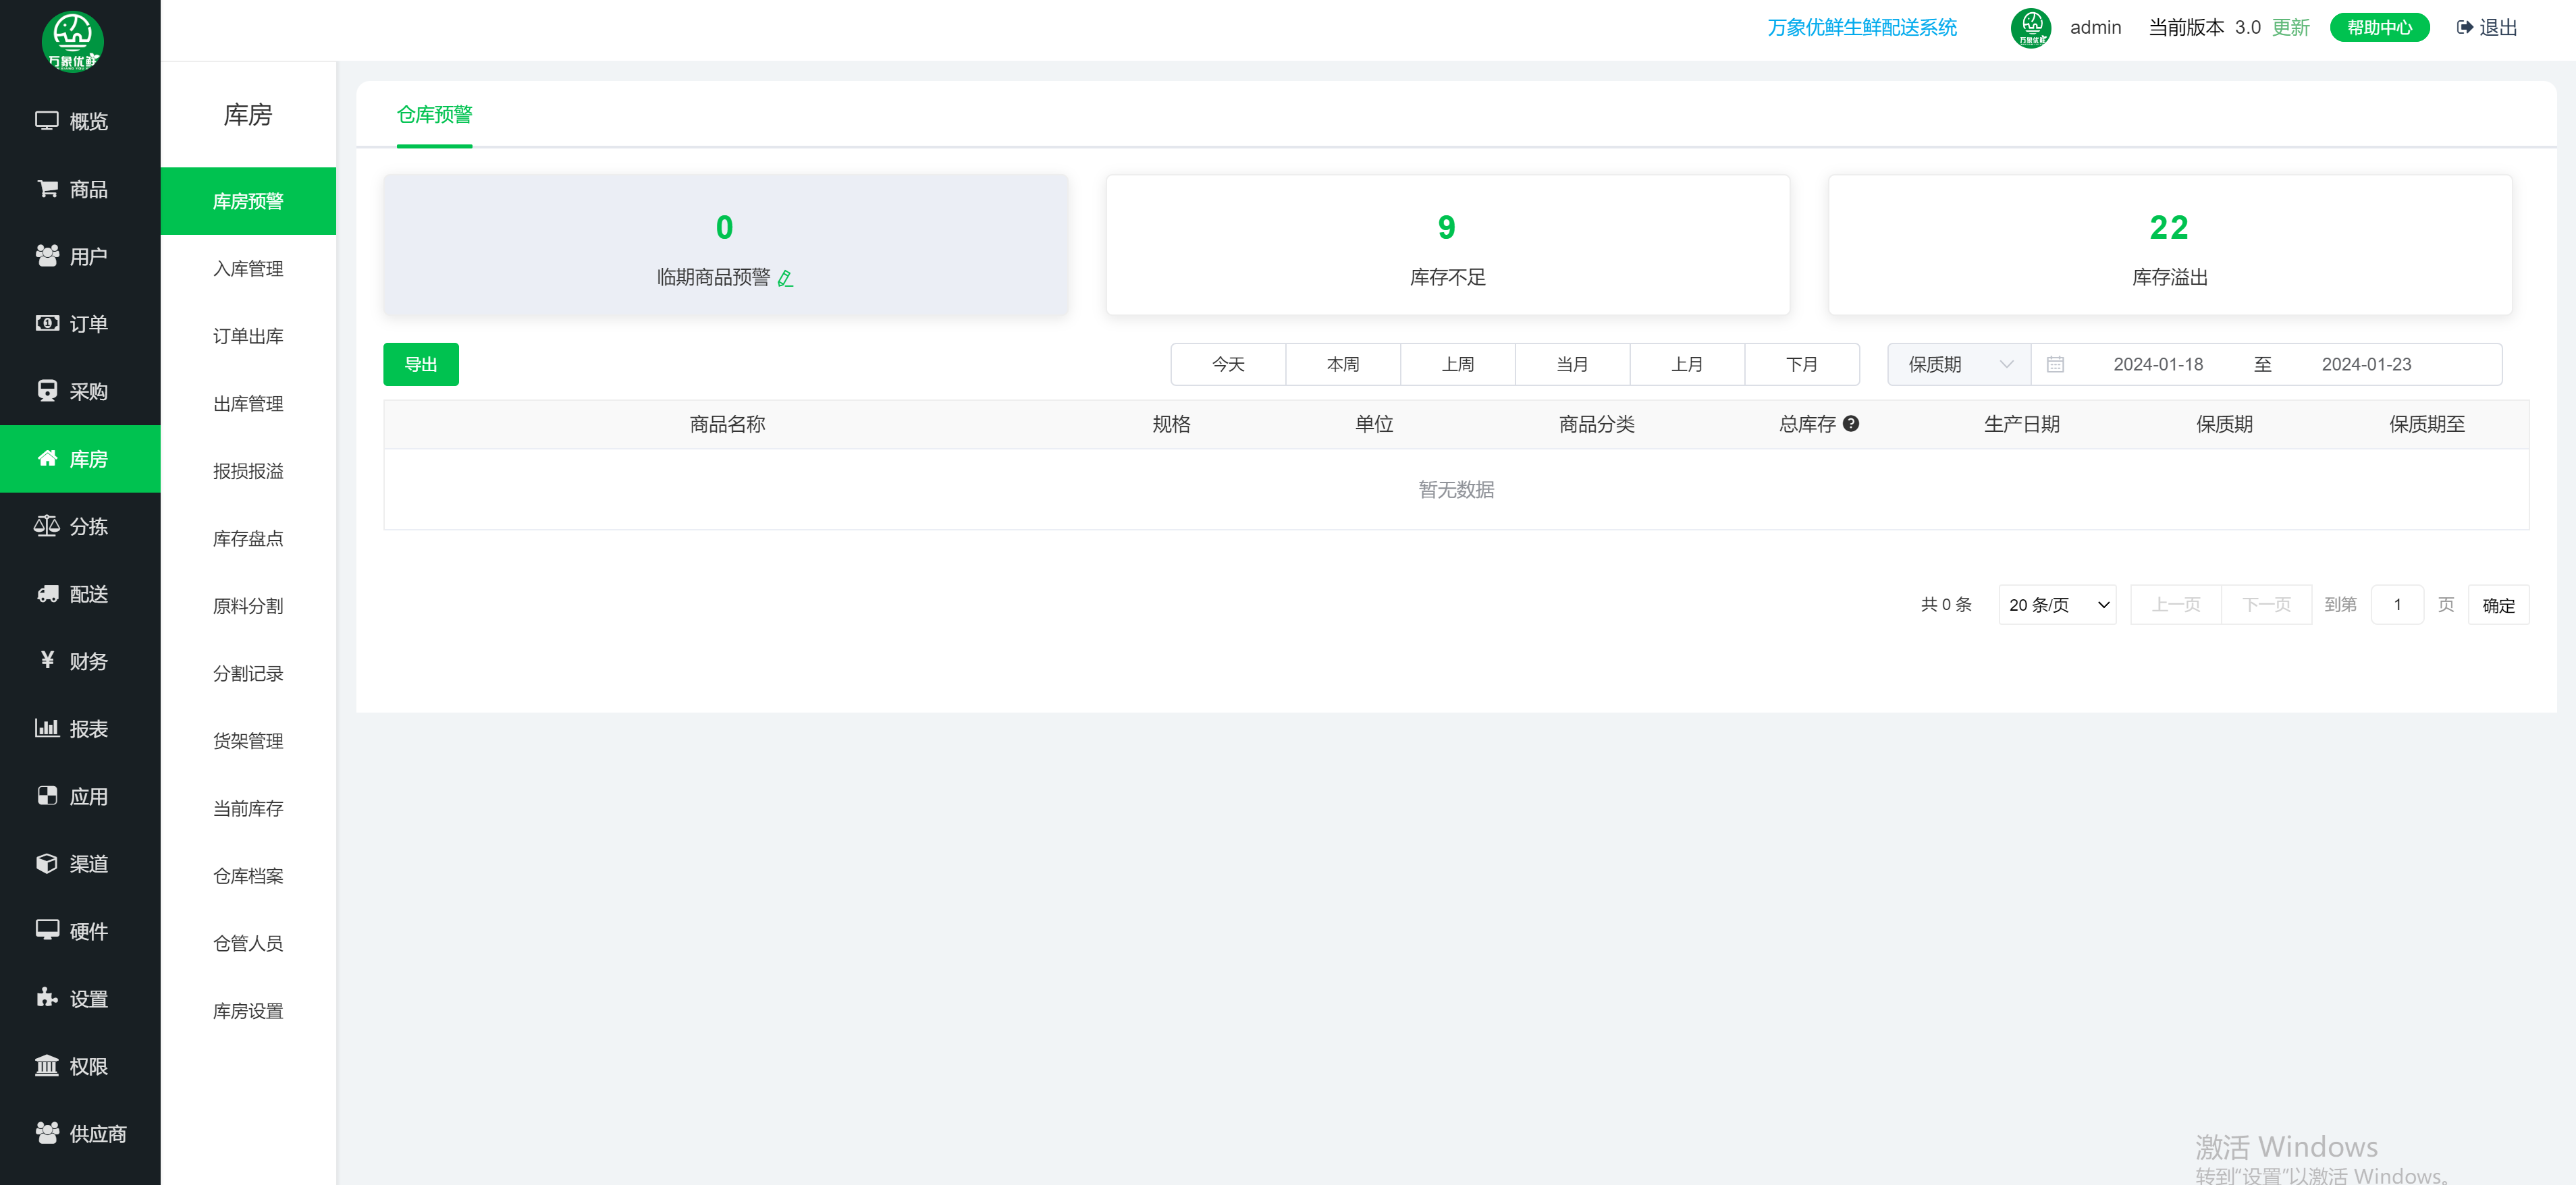
一套可用的多级权限管理,通常需要同时覆盖以下维度:
- 组织层级:总部、分公司、部门、小组之间可继承或隔离权限。
- 角色职责:角色定义权限集合,人员通过角色获得权限,调岗时只需更换角色。
- 数据范围:控制可见数据是本人、本部门、本部门及下级,还是全公司。
- 操作类型:查看、新增、编辑、删除、导出、审批等动作可分别授权。
适配精细化办公的关键设计
最小权限与职责分离
精细化办公不等于权限越多越好。相反,应默认只授予完成工作所必需的权限,并让关键操作形成制衡。例如,申请人与审批人分离,制单人与付款人分离,降低误操作和越权风险。
继承、覆盖与例外
组织树可以向下继承权限,但允许对特定节点做覆盖或例外配置。这样既能减少重复设置,又能应对临时项目组、跨部门协作等灵活场景。
| 权限维度 | 常见配置 | 精细化价值 |
|---|---|---|
| 组织 | 继承、隔离、跨部门授权 | 匹配汇报关系与协作边界 |
| 角色 | 角色模板、组合角色 | 降低逐人配置成本 |
| 数据 | 本人、本部门、下级、全局 | 避免数据过度暴露 |
| 操作 | 查看、编辑、导出、审批 | 关键动作可控可审计 |
落地时的三个提醒
- 先梳理角色矩阵:从核心业务场景出发,列出岗位与所需权限,而不是先建复杂规则。
- 保留审计与复核:记录关键操作日志,定期复核权限,人员离职或调岗时及时回收。
- 小范围试点再推广:在一个部门验证授权模型,确认流程顺畅后再扩展到全公司。
多级权限管理的目标不是限制人,而是让合适的人在合适的范围内高效工作。
当权限体系与企业组织、流程和审计形成闭环,精细化办公就不再依赖人工提醒和口头约定,而是沉淀为可维护、可扩展的管理能力。
如需了解详情联系电话:18310199838