如需了解开发联系电话:18310199838
当企业讨论数据安全时,私有化部署与数据加密经常被放在一起。前者回答“数据放在哪里、由谁管理”,后者回答“即使数据被获取,是否还能被读懂”。两者结合,才能把企业数据安全的控制权真正收回到自己手中。
私有化部署:先解决环境可控
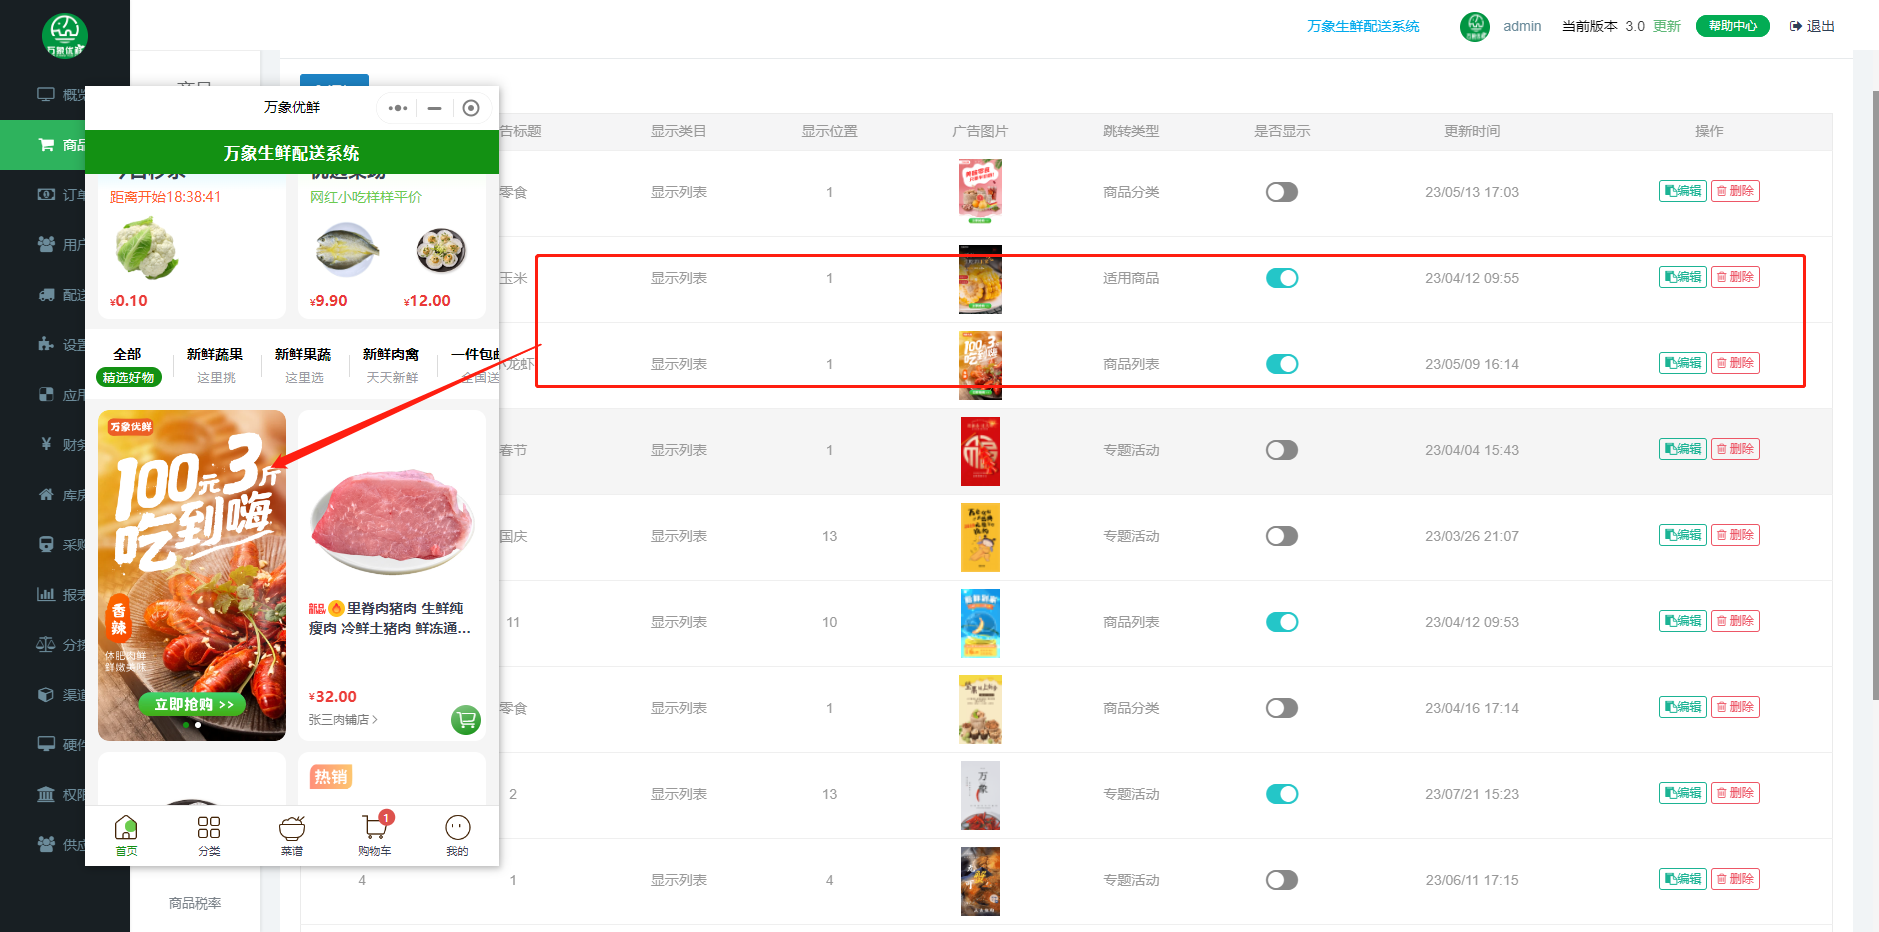
私有化部署通常指将系统部署在企业自建机房、专有云或受控的托管环境中。它的价值在于:
- 边界清晰:数据不出企业可控的网络与存储范围;
- 权限自主:账号、角色、访问策略由企业定义;
- 审计可查:日志、操作记录和备份策略可自行留存。
但私有化部署并不自动等于安全。如果磁盘被拷走、备份文件泄露、运维账号被滥用,数据仍然可能暴露。
数据加密:再解决内容不可读
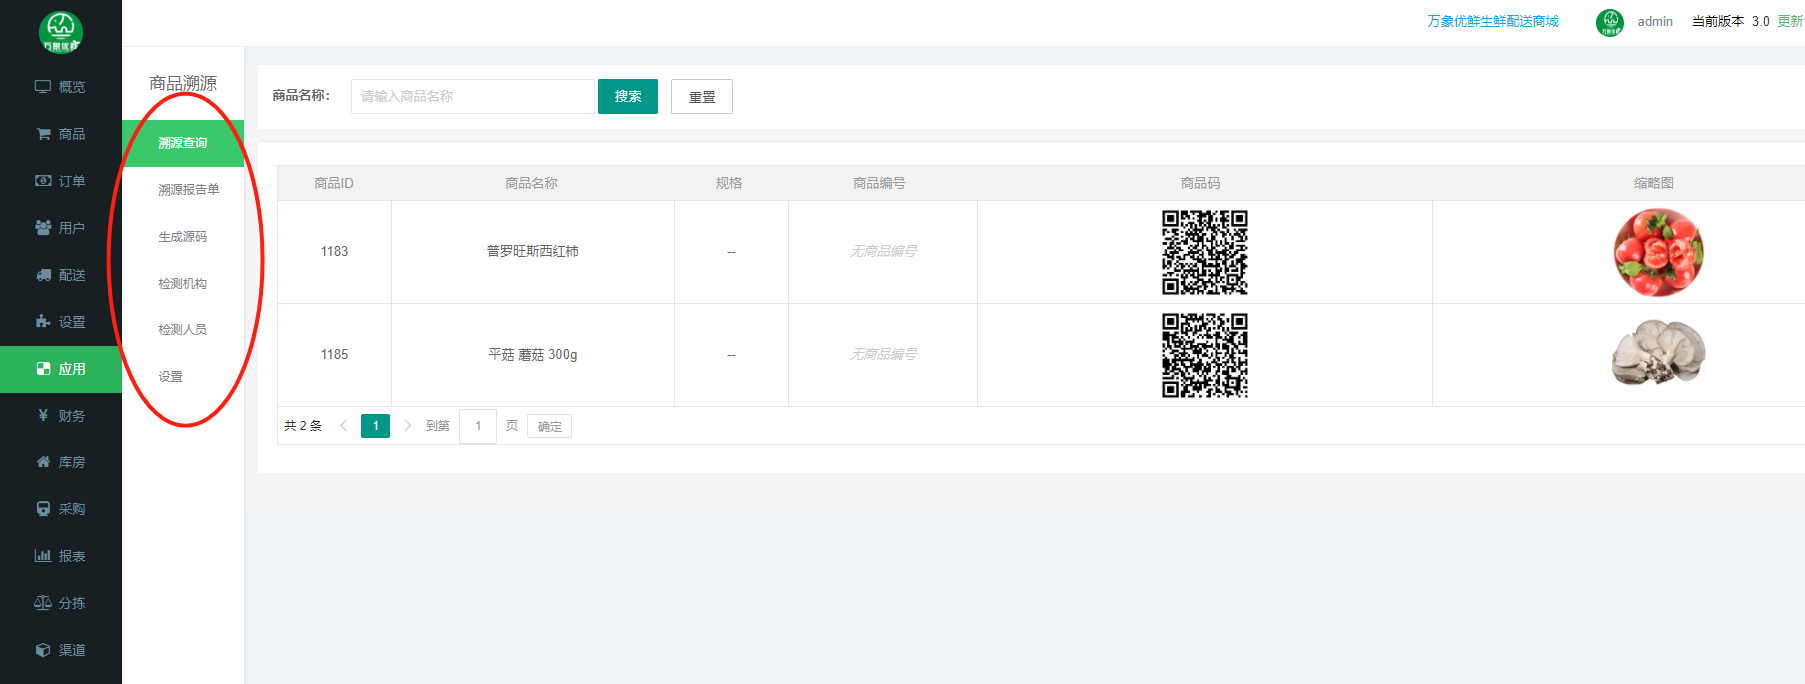
数据加密覆盖多个环节:
- 传输加密:防止数据在网络链路中被窃听或篡改;
- 存储加密:让磁盘、备份和对象存储中的文件即使被复制也难以解读;
- 密钥管理:密钥如何生成、存储、轮换、销毁,往往比加密算法本身更关键。
私有化部署划定数据的存放边界,数据加密划定数据的可读边界。两者缺一,安全链条都不完整。
协同落地:把控制权落到日常
| 风险场景 | 私有化部署的作用 | 数据加密的作用 |
|---|---|---|
| 数据外流 | 限制数据存储与流转范围 | 降低泄露后的可读性 |
| 运维误操作 | 权限与审计可管 | 敏感字段与备份仍受保护 |
| 介质丢失 | 物理环境可控 | 磁盘与备份加密形成兜底 |
实施时建议关注三点:密钥与数据分离管理,避免密钥随数据一起泄露;最小权限与操作审计,让访问有边界、行为可追溯;加密策略与备份恢复演练,确保灾备时密钥可用、数据可恢复。
归根结底,私有化部署让企业掌握环境,数据加密让企业掌握密钥。只有把环境控制与密钥控制结合起来,企业数据安全才不只是纸面承诺,而是可落地、可验证的日常能力。
如需了解详情联系电话:18310199838