如需了解开发联系电话:18310199838
数据主权成为企业安全的核心议题
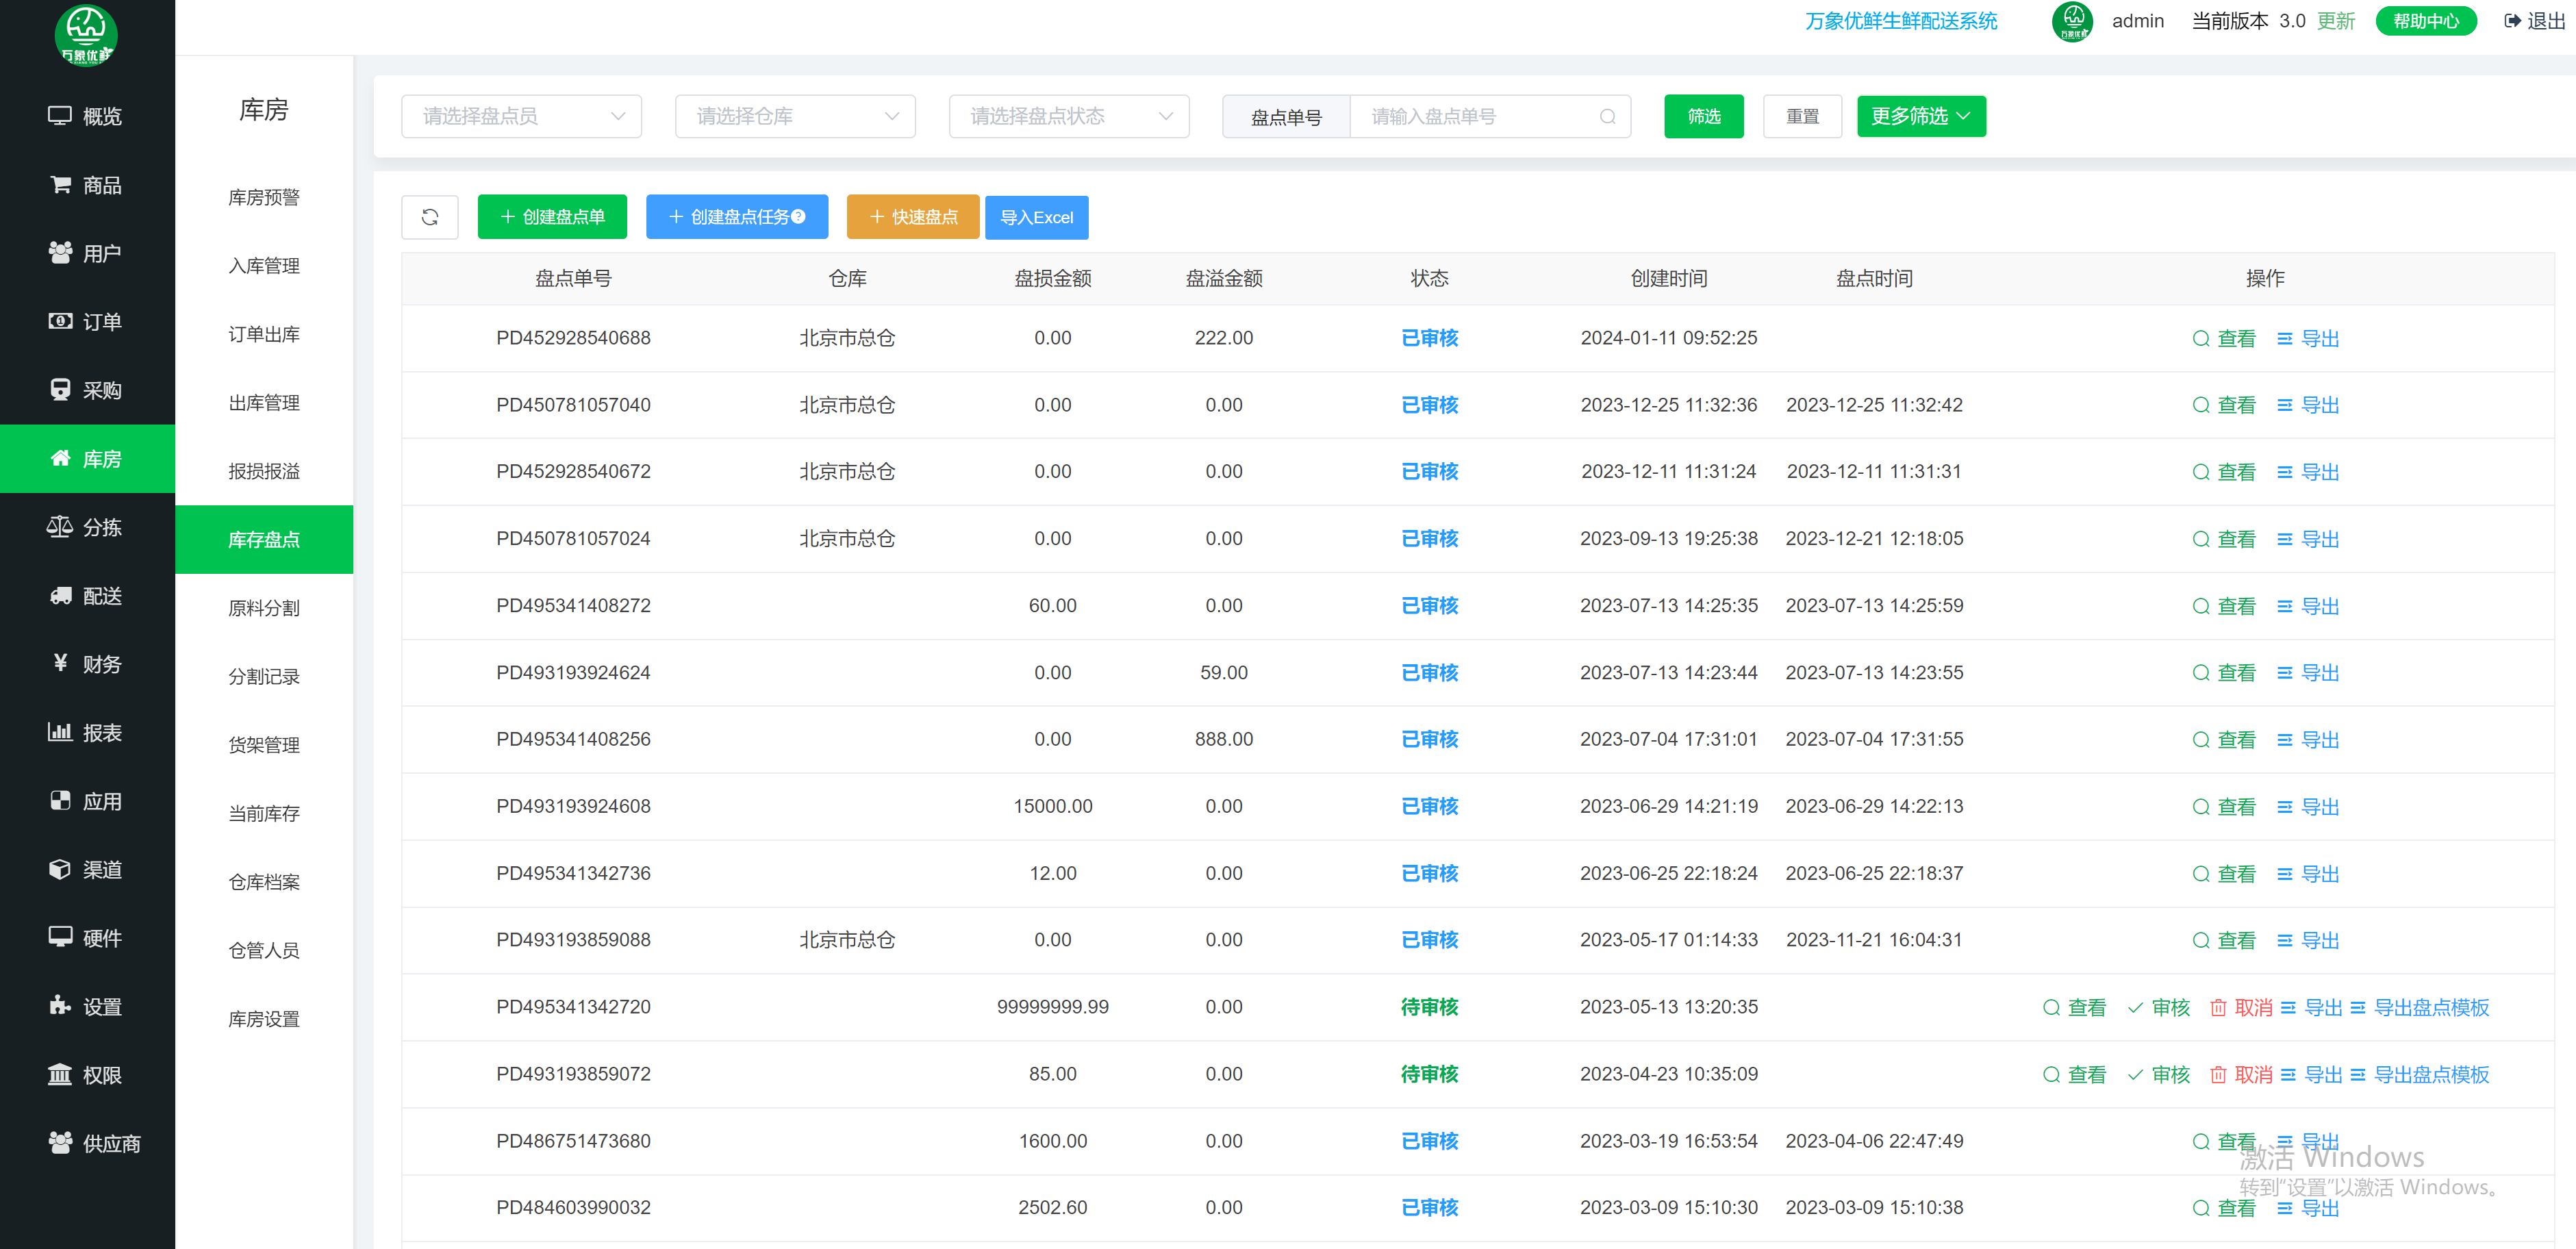
当业务系统依赖外部平台,企业往往难以完全掌握数据的存储位置、访问路径和加密方式。私有化部署与数据加密的结合,正在成为保障企业数据安全的重要路径。
私有化部署:把数据留在可控环境

私有化部署指将系统部署在企业自有服务器或专属云环境中,数据不经过第三方公共平台。它的价值不在于“更封闭”,而在于让企业掌握数据存储位置、访问权限、备份策略与审计记录。
- 数据边界清晰:明确哪些数据留在本地,哪些可以对外交换。
- 权限体系自主:按组织架构和角色分配访问权限。
- 合规响应直接:面对监管检查时,内部流程更容易追溯。
数据加密:覆盖传输与存储的防线
数据加密不是单点功能,而是覆盖数据生命周期的机制。常见做法包括:
- 传输加密:使用TLS/SSL等协议,防止数据在公网传输中被窃听或篡改。
- 存储加密:对数据库、文件系统或对象存储中的静态数据加密,即使物理介质被获取,也无法直接读取。
- 密钥管理:通过KMS或硬件安全模块管理密钥,实现轮换、权限隔离和操作审计。
两者结合的安全价值
私有化部署解决“数据放在哪里、谁能访问”的问题;数据加密解决“数据以什么形态存在”的问题。两者结合,可以形成纵深防御。
| 维度 | 公有云SaaS | 私有化部署+数据加密 |
|---|---|---|
| 数据控制权 | 由服务商与平台策略共同决定 | 企业自主控制 |
| 加密策略 | 依赖服务商默认配置 | 可按业务自定义 |
| 合规审计 | 需服务商配合 | 内部流程更直接 |
落地建议
安全不是一次性采购,而是持续治理。
- 梳理数据分类分级,明确必须本地化的数据范围。
- 对敏感字段实施加密,避免密钥与数据同机存放。
- 建立密钥轮换、访问审计和应急恢复流程。
- 在私有化环境中保持补丁更新和安全基线检查。
私有化部署与数据加密并非互斥选项。对于金融、医疗、制造等数据敏感度高的行业,将两者结合,能在满足业务效率的同时,降低数据泄露和合规风险。企业应根据数据资产价值和监管要求,设计可验证、可审计的安全方案。
如需了解详情联系电话:18310199838