如需了解开发联系电话:18310199838
当企业规模扩大、业务线增多,统一粗放的权限设置往往带来两个问题:该看的人看不到,不该看的人却能接触到敏感信息。多级权限管理的价值,正在于用分层、可组合的授权方式,适配企业精细化办公需求。
什么是多级权限管理
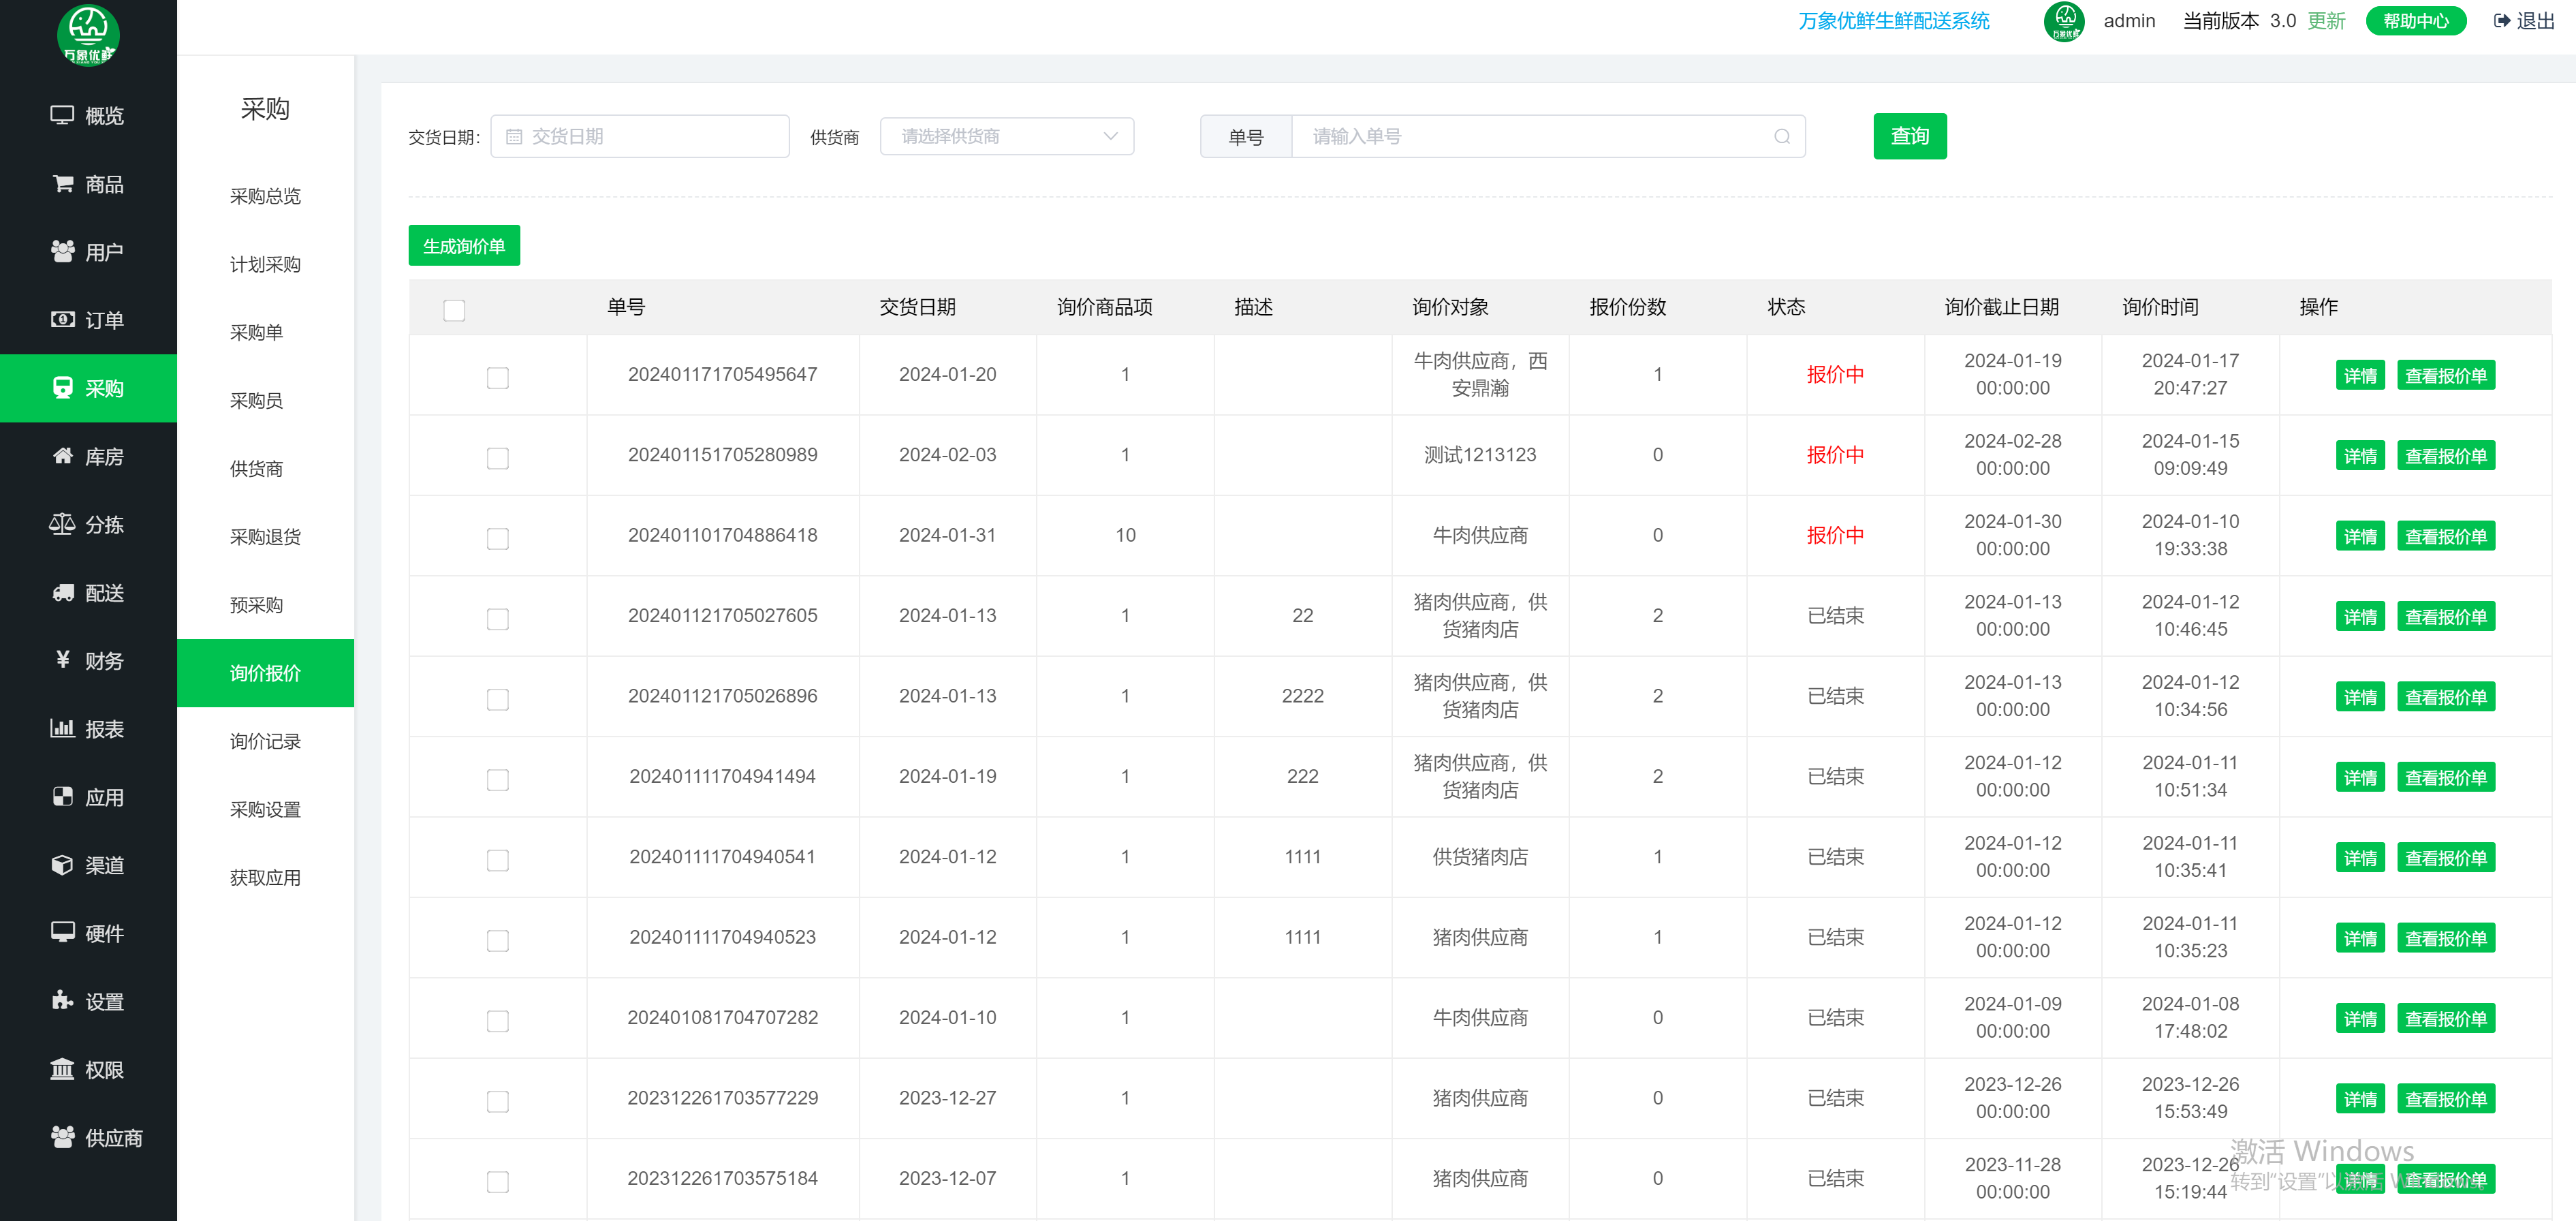
多级权限管理不是简单地给用户打上“管理员”或“普通员工”标签,而是从多个维度描述“谁、在什么条件下、能对哪些资源、执行什么操作”。常见维度包括:
- 组织层级:集团、子公司、部门、小组,决定数据可见范围。
- 角色层级:按岗位职责划分操作权限,如查看、编辑、审批、导出。
- 资源层级:菜单、页面、按钮、字段、数据行,粒度越细,控制越精准。
- 场景层级:日常办公、项目协作、临时授权、外部协作等。
为什么它能适配精细化办公需求
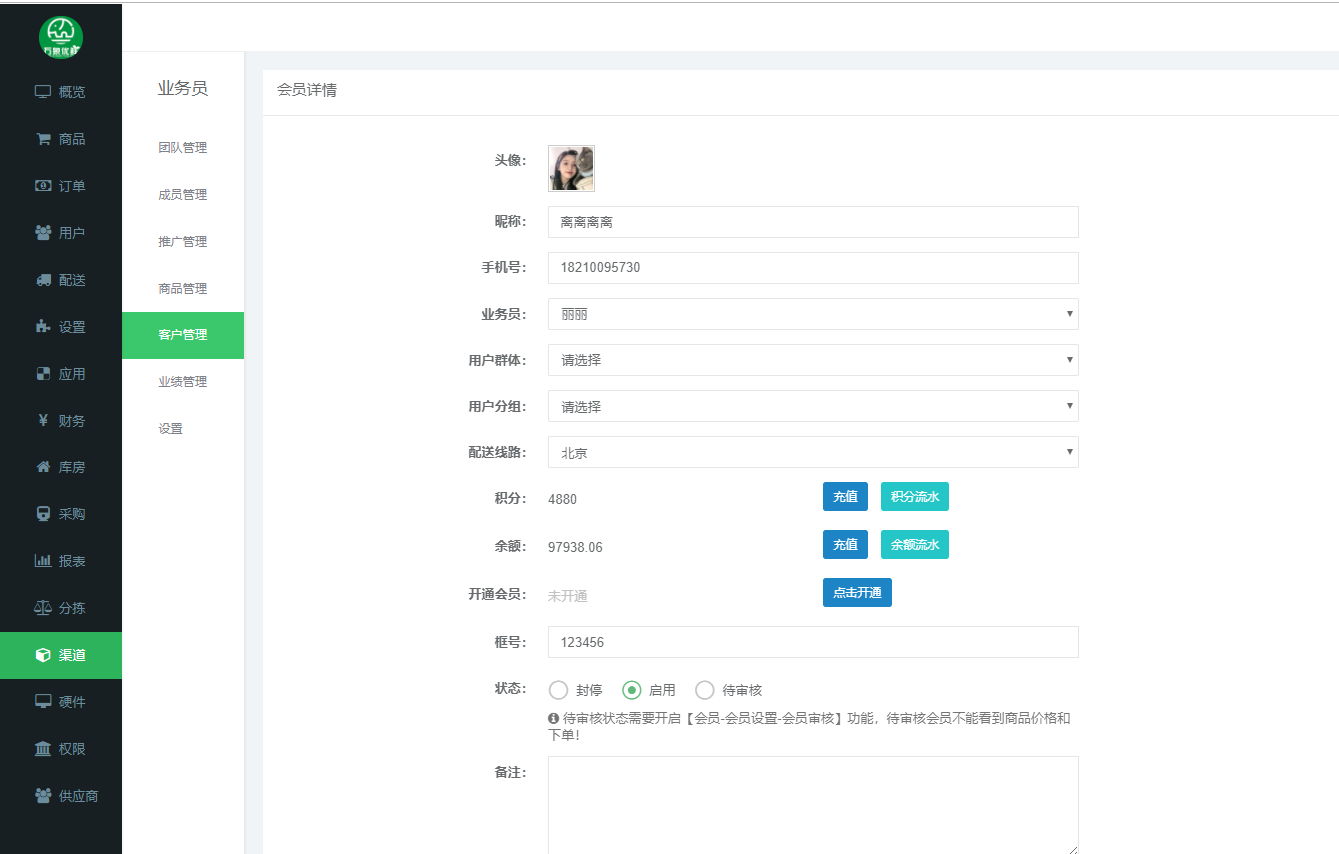
精细化办公的核心是“分工明确、责任清晰、数据可控”。多级权限管理通过以下方式支撑这一目标:
- 最小权限原则:员工只获得完成当前工作所必需的权限,降低误操作与数据泄露风险。
- 职责分离:申请、审批、执行、审计等环节可由不同角色承担,避免权力过度集中。
- 灵活适配:组织调整、项目临时组队、跨部门协作时,权限可随角色和场景快速变化。
- 可追溯:关键操作留有记录,便于事后审计与问题定位。
落地时的关键设计
1. 角色与组织解耦
将“角色”定义为权限集合,将“组织”定义为数据范围,两者组合后再授权。这样人员调岗时只需调整组织关系,不必重建全部权限。
2. 控制数据粒度
除了菜单和按钮,还要考虑数据行与字段级权限。例如,销售只能查看自己负责的客户,区域经理可查看本区域客户,财务可查看金额字段但不可修改客户归属。
3. 支持继承与例外
上级角色可继承下级权限,同时允许对特定资源设置例外。继承减少重复配置,例外满足特殊业务。
4. 建立复核机制
权限不是一次配置就结束。建议定期复核角色成员、离职转岗权限、临时授权到期情况,并保留审计日志。
多级权限管理的目标不是把权限切得越碎越好,而是在安全、效率与管理成本之间找到可持续的平衡。
常见误区与建议
- 角色爆炸:为每个员工建独立角色,导致维护困难。应优先复用角色模板。
- 只控菜单不控数据:页面能打开,但数据范围未限制,仍可能越权查看。
- 缺少定期复核:人员变动后权限未回收,形成长期风险。
建议从岗位职责梳理和数据分类分级入手,先定义少量标准角色,再逐步细化到数据与操作层面。让权限体系随组织演进而持续调整,才能真正适配企业精细化办公需求。
如需了解详情联系电话:18310199838