如需了解开发联系电话:18310199838
为什么需要多级权限管理
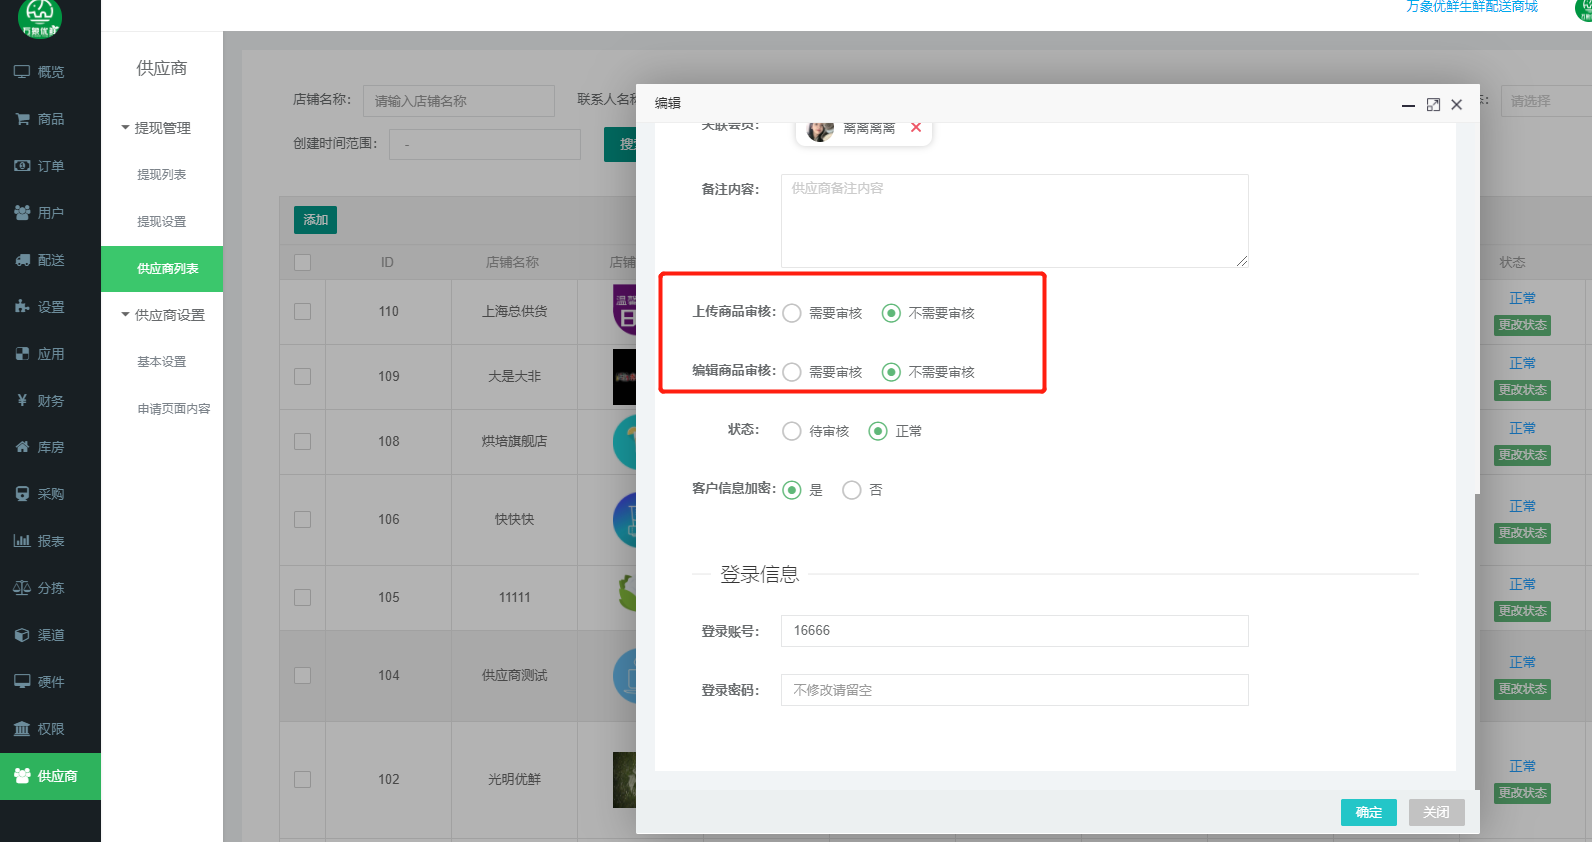
当企业从单一团队扩展到多部门、多层级、多业务线时,办公系统若只采用“一刀切”的权限设置,容易出现两种问题:一是权限过宽,敏感数据被无关人员查看或导出;二是权限过窄,员工需要频繁申请,协作效率下降。多级权限管理通过分层、分域、分角色的授权方式,让不同岗位在各自职责范围内访问数据与功能,从而适配企业精细化办公需求。
多级权限管理的核心层级
角色层级
依据组织架构设置系统管理员、部门负责人、项目负责人、普通成员等角色。角色之间可以继承基础权限,也可以按需叠加专属权限,避免为每个人重复配置。
数据范围
按部门、项目、区域、客户群等维度划分数据可见范围。例如,区域经理只能查看本区域数据,总部管理者可查看汇总数据。数据范围与角色结合,才能实现真正的精细化控制。
操作权限
将查看、编辑、导出、审批、删除等操作拆分为独立权限项。对敏感操作,可要求二次确认或进入审批流程,降低误操作与泄露风险。
流程与审计
关键权限的授予、变更和回收应留有记录。审批流与操作日志结合,既满足合规要求,也便于事后追溯。
适配精细化办公需求的四个要点
- 以岗位职责为起点:先梳理岗位需要完成哪些任务,再反推所需权限,而不是先给权限再补规则。
- 遵循最小权限原则:默认只授予完成当前工作所必需的权限,临时需求通过授权流程解决。
- 支持例外与回收:项目制、跨部门协作等场景需要临时权限,应设置有效期和自动回收机制。
- 定期复核:组织调整、岗位变动后,及时更新角色与数据范围,防止权限沉淀。
典型场景与设计思路
| 场景 | 权限设计思路 |
|---|---|
| 跨部门协作 | 按项目授予临时数据访问权,项目结束自动回收 |
| 总部与分支 | 按区域划分数据范围,总部保留汇总查看权限 |
| 敏感信息保护 | 对导出、下载等操作单独授权并记录日志 |
权限不是限制协作,而是让协作边界更清晰。边界清晰,效率与安全才能同时成立。
落地建议
企业可先从一个高频场景切入,例如合同审批或客户数据查看,建立角色模板和数据范围规则,再逐步扩展到更多部门。实施过程中,应让业务负责人参与权限定义,让IT或系统管理员负责配置与审计。通过持续复核和优化,多级权限管理才能从静态设置转变为支撑精细化办公的动态能力。
如需了解详情联系电话:18310199838