如需了解开发联系电话:18310199838
当企业规模扩大、部门协作增多,粗放式的账号管理往往带来两类问题:要么权限过大,敏感数据面临泄露风险;要么权限不足,员工频繁申请开通,拖慢办公效率。多级权限管理正是为了解决这一矛盾,让不同层级、不同岗位的员工在各自边界内高效完成工作。
为什么企业需要多级权限管理

精细化管理要求系统能够回答三个问题:谁可以访问、可以访问什么、可以执行哪些操作。多级权限管理通过分层授权,把这三件事从“一刀切”变为“按需分配”。它既满足总部与分支、管理层与执行层之间的差异,也适配项目制、跨部门协作等灵活办公场景。
多级权限管理的核心设计原则
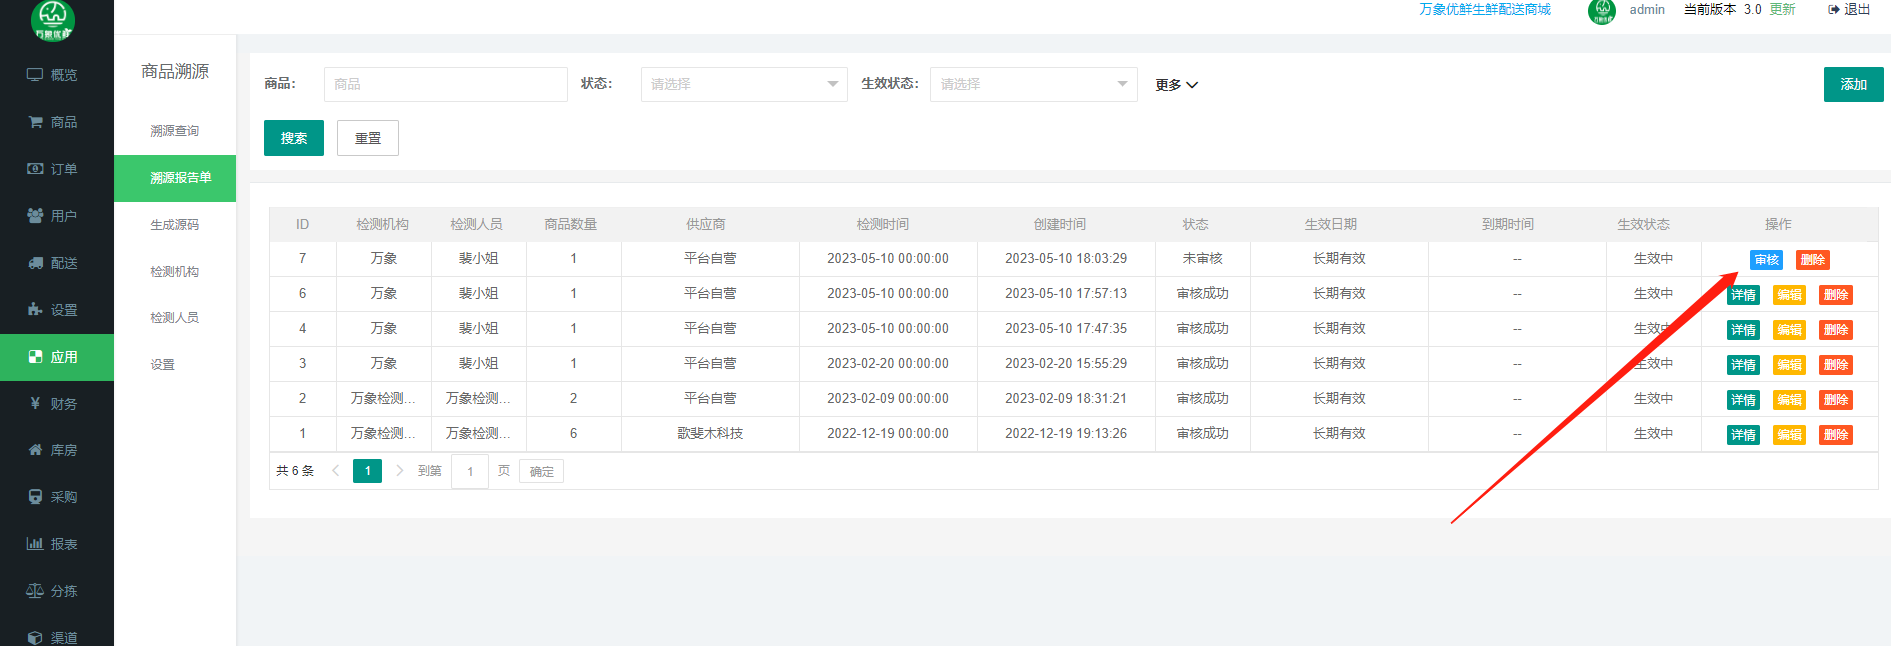
角色分层,职责清晰
以组织架构为基础划分角色层级,例如系统管理员、部门管理员、普通成员、外部协作者。每一层只拥有完成本岗工作所需的权限,避免越权操作。
权限颗粒度可控
- 功能权限:控制菜单、按钮、接口的可见与可用。
- 数据权限:按部门、项目、区域或自定义范围限定数据可见性。
- 操作权限:区分查看、编辑、导出、删除、审批等动作。
审计与追溯
权限变更、敏感操作应记录日志,便于事后追溯与合规检查。权限回收机制同样重要,人员调岗或离职时能及时关闭对应入口。
权限体系的目标不是限制人,而是让正确的人在正确的范围内做正确的事。
落地实施的四个步骤
- 梳理岗位与场景:明确各部门、各角色的职责边界与协作关系。
- 设计权限模型:采用角色继承、权限组或策略组合,降低重复配置成本。
- 分阶段上线:先试点核心部门,再逐步覆盖全组织。
- 持续复核:定期检查权限分配是否仍与岗位匹配,及时调整。
常见误区与规避建议
| 误区 | 影响 | 建议 |
|---|---|---|
| 权限只增不减 | 冗余权限积累,安全风险上升 | 建立定期复核与自动回收机制 |
| 层级过深 | 配置复杂,维护成本高 | 按实际管理幅度控制层级数量 |
| 忽视数据权限 | 敏感信息暴露给无关人员 | 将功能权限与数据权限结合设计 |
结语
多级权限管理并非一次性项目,而是伴随组织成长的持续工程。以角色分层为基础、以颗粒度控制为手段、以审计追溯为保障,企业才能在安全与效率之间取得平衡,真正适配精细化办公需求。
如需了解详情联系电话:18310199838