如需了解开发联系电话:18310199838
企业在推进数字化时,数据往往分散在公有云、第三方SaaS与本地系统中。对金融、医疗、制造、政务等行业而言,数据一旦离开自有边界,合规与安全压力随之上升。私有化部署与数据加密因此成为企业数据安全体系中相互支撑的两条主线:前者解决数据放在哪里、由谁掌控,后者解决即使被获取也读不懂。
私有化部署:把控制权交回企业
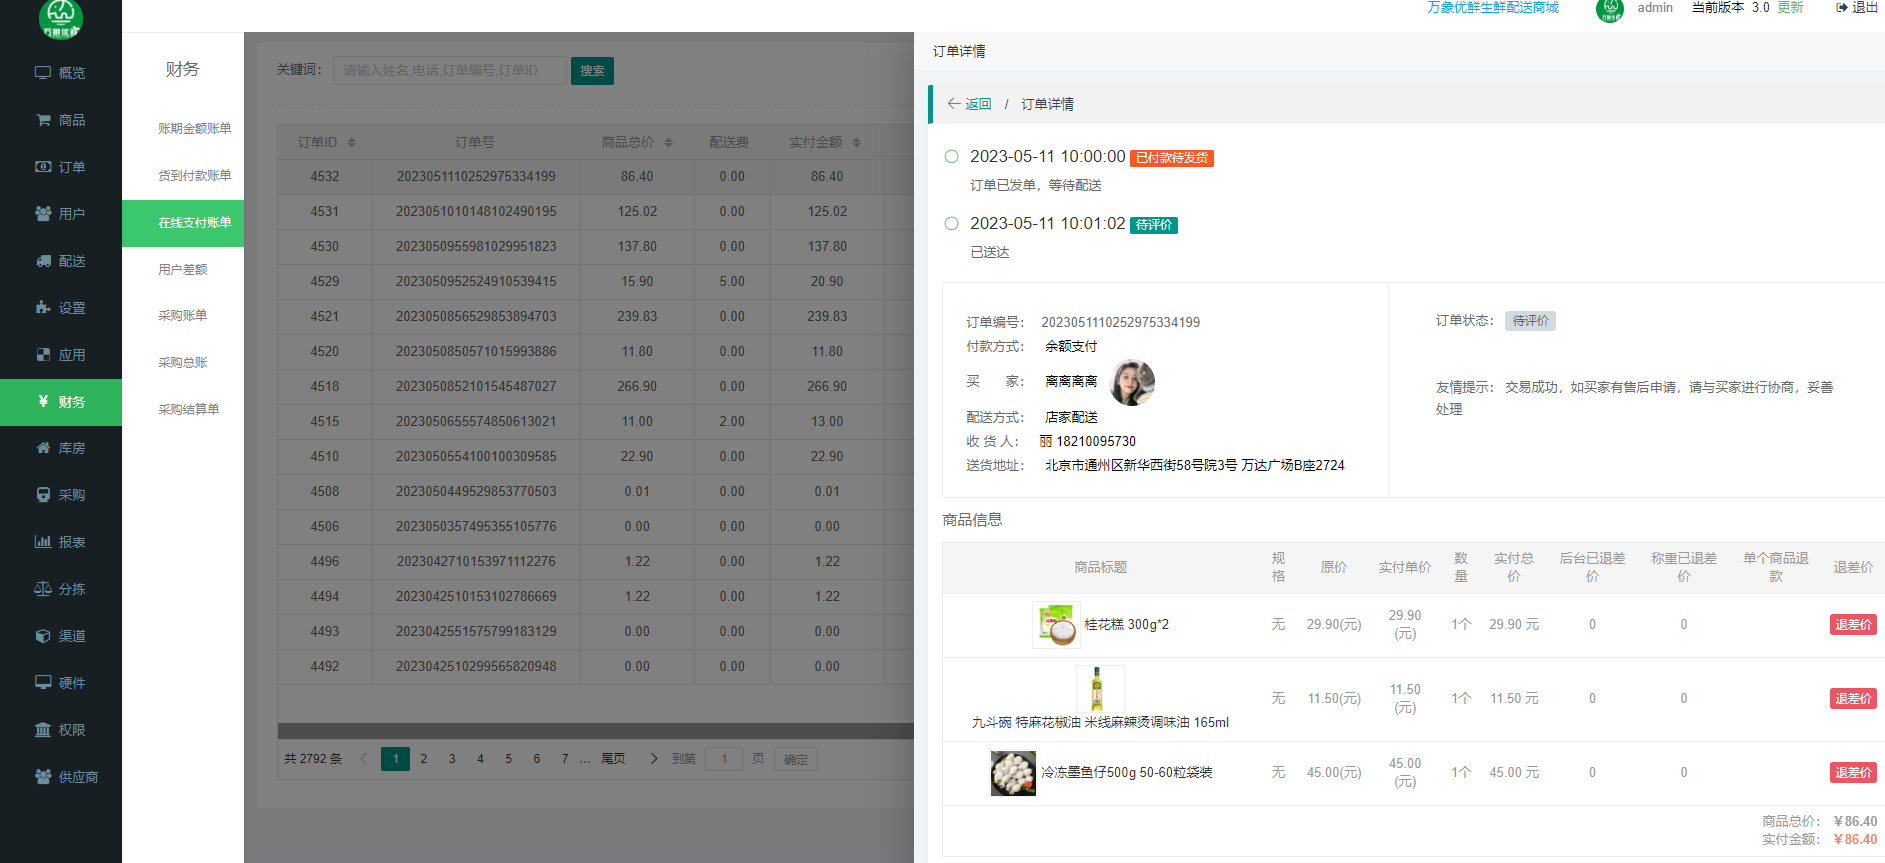
私有化部署指将系统部署在企业自有服务器、专有云或指定机房中,网络、存储与账号体系由企业自主管理。它的价值不在于更高级,而在于边界清晰:
- 数据不出企业网络边界,减少跨主体流转带来的合规审查成本;
- 权限、日志、备份策略可按内部制度定制,便于审计追溯;
- 可与既有身份认证、堡垒机、防火墙等安全设施对接,避免形成管理孤岛。
需要注意的是,私有化部署并不自动等于安全。若缺乏加密、权限分级与运维规范,内部误操作和越权访问同样会造成泄露。
数据加密:覆盖数据的完整生命周期

加密的目标是让数据在离开可信环境后仍保持不可读,通常按数据所处状态分层设计:
| 数据状态 | 主要风险 | 常见加密措施 |
|---|---|---|
| 传输中 | 链路被监听、劫持 | 传输层加密、双向证书校验 |
| 存储中 | 磁盘失窃、备份文件外流 | 数据库透明加密、文件级加密、密钥与数据分离保管 |
| 使用中 | 内存抓取、越权查询 | 字段级加密、脱敏展示、最小权限与操作审计 |
| 备份与归档 | 长期留存介质被复制 | 加密备份、独立密钥轮换与销毁机制 |
两者协同:从合规动作到工程能力
私有化部署提供可控的运行环境,数据加密在此基础上叠加纵深防御。实践中建议把密钥管理独立出来,由企业自持主密钥,避免密钥与密文存放在同一套系统中;同时明确密钥的生成、轮换、吊销与销毁流程,并保留完整操作日志。
安全不是一次性交付的功能,而是持续运营的能力。私有化部署划定边界,数据加密守住内容,两者结合才能让企业在使用数据时更从容。
落地时的几个务实建议
- 先做数据分类分级,明确哪些字段必须加密、哪些只需脱敏。
- 评估部署环境的物理安全、网络隔离与运维权限,避免私有但不设防。
- 把加密性能纳入容量规划,对高频读写场景做压测,防止影响业务体验。
- 建立密钥与证书的定期轮换机制,并纳入应急演练。
如需了解详情联系电话:18310199838