如需了解开发联系电话:18310199838
为什么“一刀切”的权限设置越来越难用
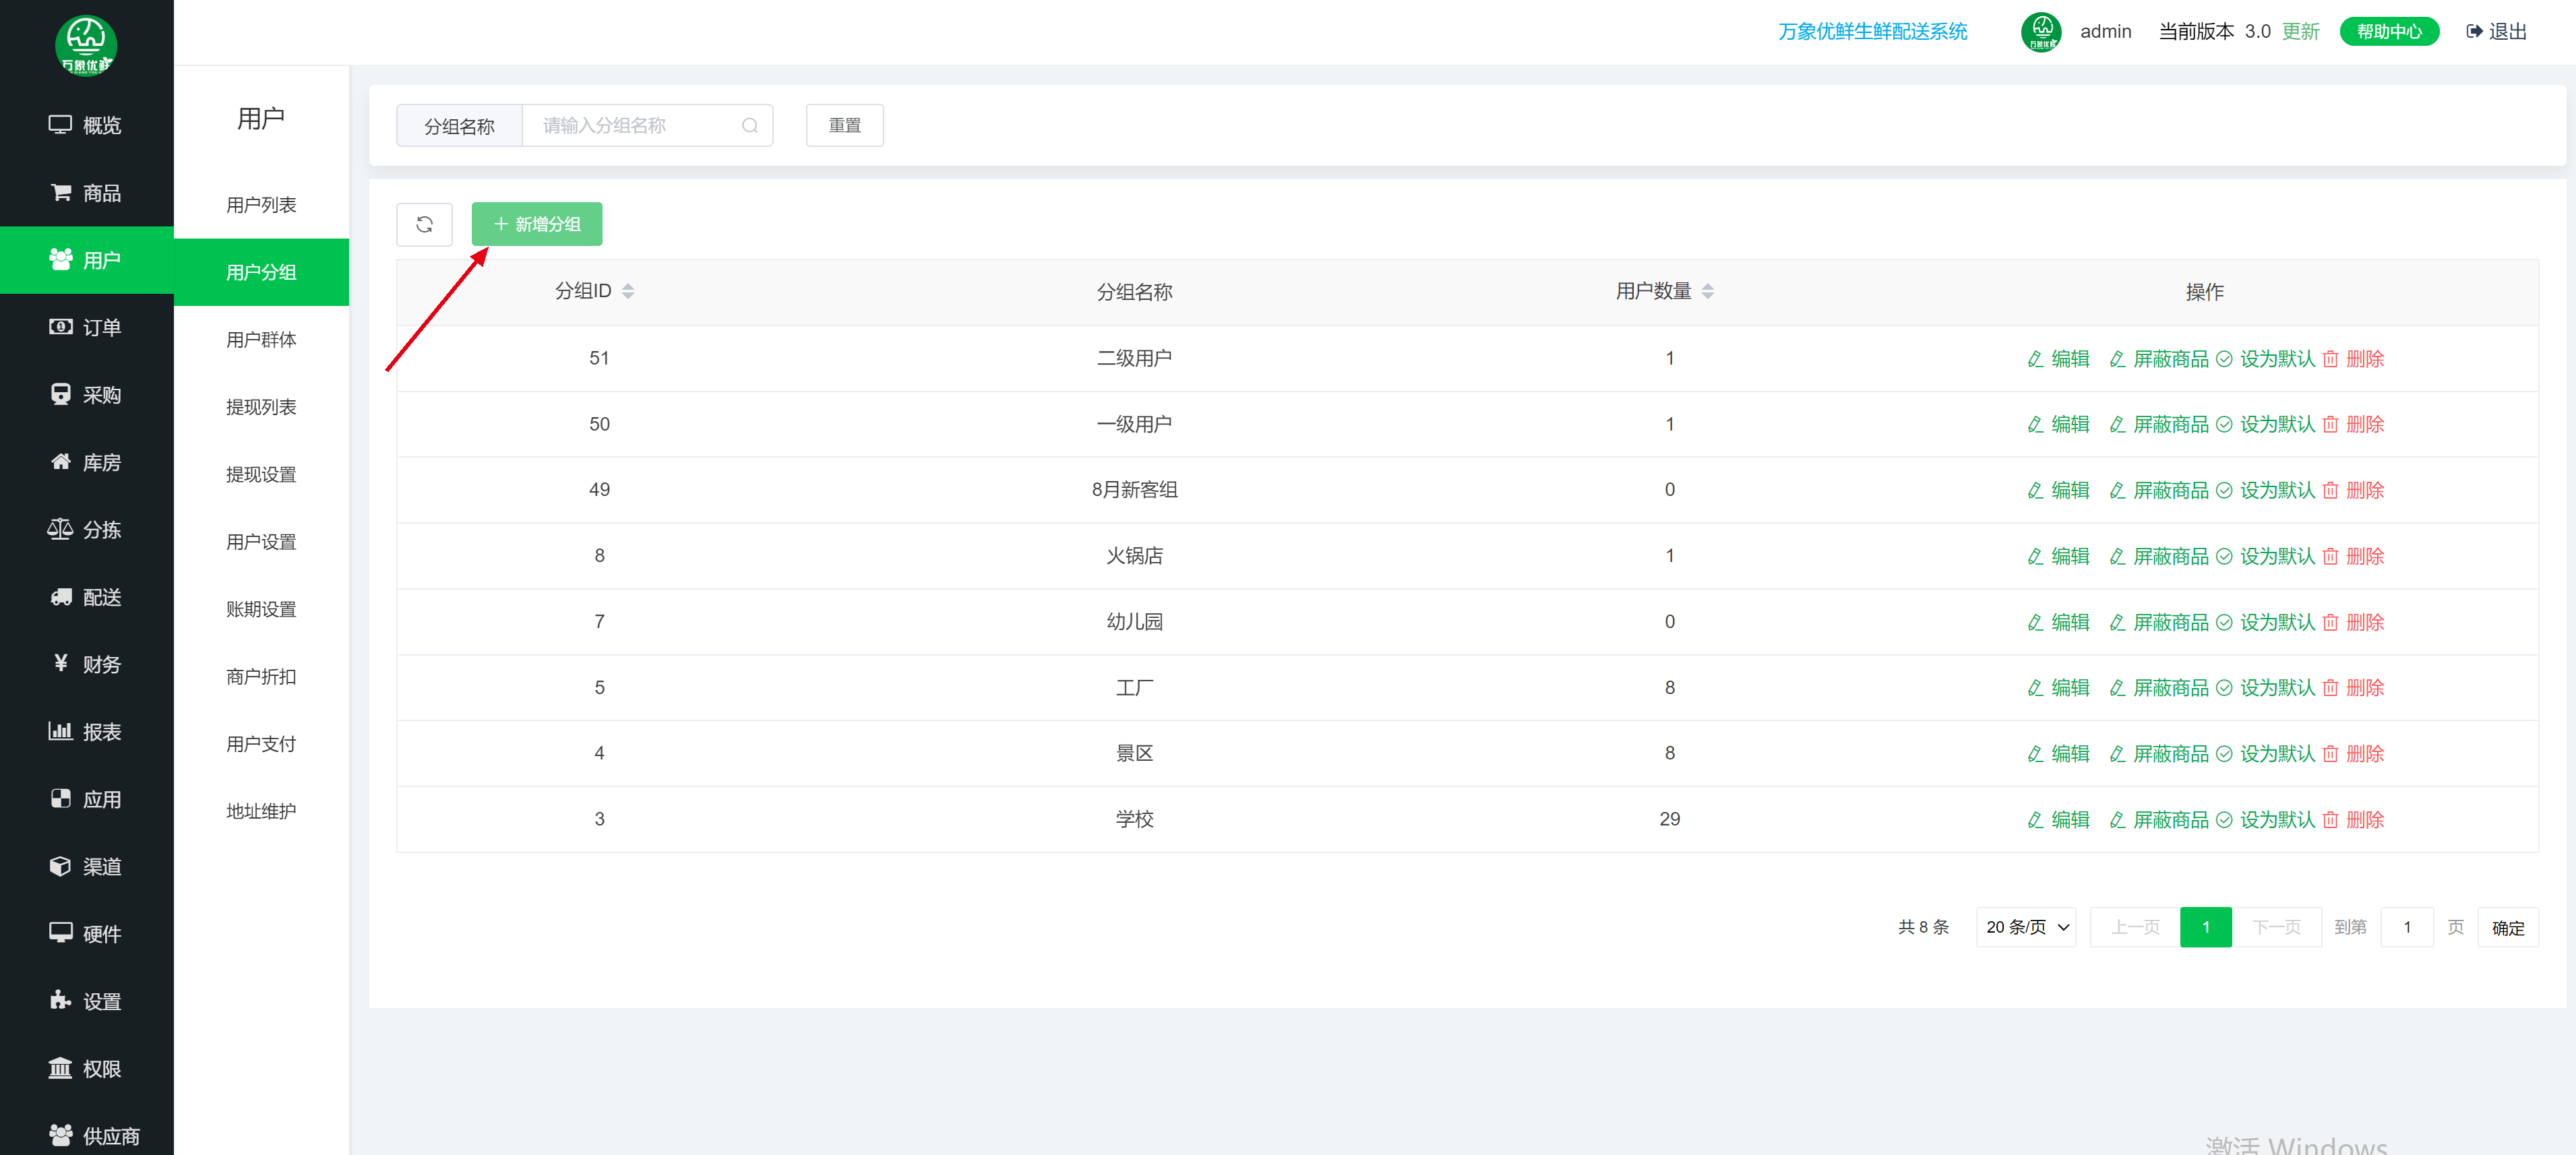
很多企业在早期只设置“管理员”和“普通成员”两类角色。随着部门增多、业务线分化,这种粗放模式会同时带来两个问题:一线成员看不到需要的资料,关键数据又可能被不该看到的人看到。权限过松是风险,权限过严是效率损失,两者都会让办公流程变得别扭。
多级权限管理解决什么问题
多级权限管理的核心,是把“谁能看、谁能改、谁能批”拆成可组合的层级维度,而不是简单地给一个人贴上固定标签。它通常同时覆盖三个维度:组织层级(集团、公司、部门、小组)、数据范围(全部、本部门、本人、指定对象)、操作类型(查看、编辑、导出、审批、配置)。
当权限可以按维度灵活组合,企业就能让权限颗粒度与真实分工对齐,这正是适配精细化办公需求的关键。
一个常见的层级模型
| 层级 | 角色示例 | 数据范围 | 典型操作 |
|---|---|---|---|
| L1 | 系统管理员 | 全组织 | 权限模板配置、组织架构调整、审计日志查看 |
| L2 | 部门管理员 | 本部门及下级 | 成员管理、流程审批、部门数据导出 |
| L3 | 普通成员 | 本人及授权协作范围 | 数据录入、发起流程、查看授权内容 |
| L4 | 外部协作者 | 指定项目或单据 | 查看与提交被授权内容 |
落地时的四个关键点
- 先梳理岗位,再配置权限。权限是组织分工的投影,岗位职责不清时,权限体系也很难稳定。
- 遵循最小必要原则。默认只给完成当前工作所需的最小范围,需要时再逐级申请。
- 支持继承与例外。下级默认继承上级规则,特殊场景单独授权,避免每个成员都手工配置。
- 留痕与可追溯。关键操作应有记录,出现异常时能快速定位到人、时间与动作。
需要避免的误区
- 层级越多越好:层级过深会增加维护成本,应以业务实际管理幅度为准。
- 只做一次配置:组织调整、人员流动都会让权限失效,需要定期复核。
- 把权限管理等同于限制:合理的分级同样是让协作更顺畅的基础设施。
结语
多级权限管理不是给办公“加锁”,而是让每个角色都在合适的范围内高效工作。它把安全边界与协作效率放到同一套规则里,使企业精细化管理有据可依。
如需了解详情联系电话:18310199838