如需了解开发联系电话:18310199838
在农产品流通领域,集采集配通过统一采购、统一分拣、统一配送,帮助上下游降低中间损耗、稳定供应节奏。但这一模式也让数据高度集中:采购订单、供应商档案、成交价格、库存周转、物流轨迹、结算记录,都汇聚在同一套系统中。数据一旦泄露或被篡改,受影响的往往不只是某一家商户,而是整条供应链的信任基础。
集采集配场景下,敏感数据集中在哪些环节

- 交易数据:采购量、成交价与返利政策,直接关系到商户的经营策略。
- 主体数据:供应商与采购方的资质信息、联系方式、账户资料。
- 运营数据:库存水位、分拣进度、配送路线与时效记录。
- 结算数据:对账明细、发票信息与资金流水。
这些数据在多角色、多终端、多系统之间流转,任何一个薄弱环节都可能成为风险入口。
为什么加密是底座,而不是附加功能
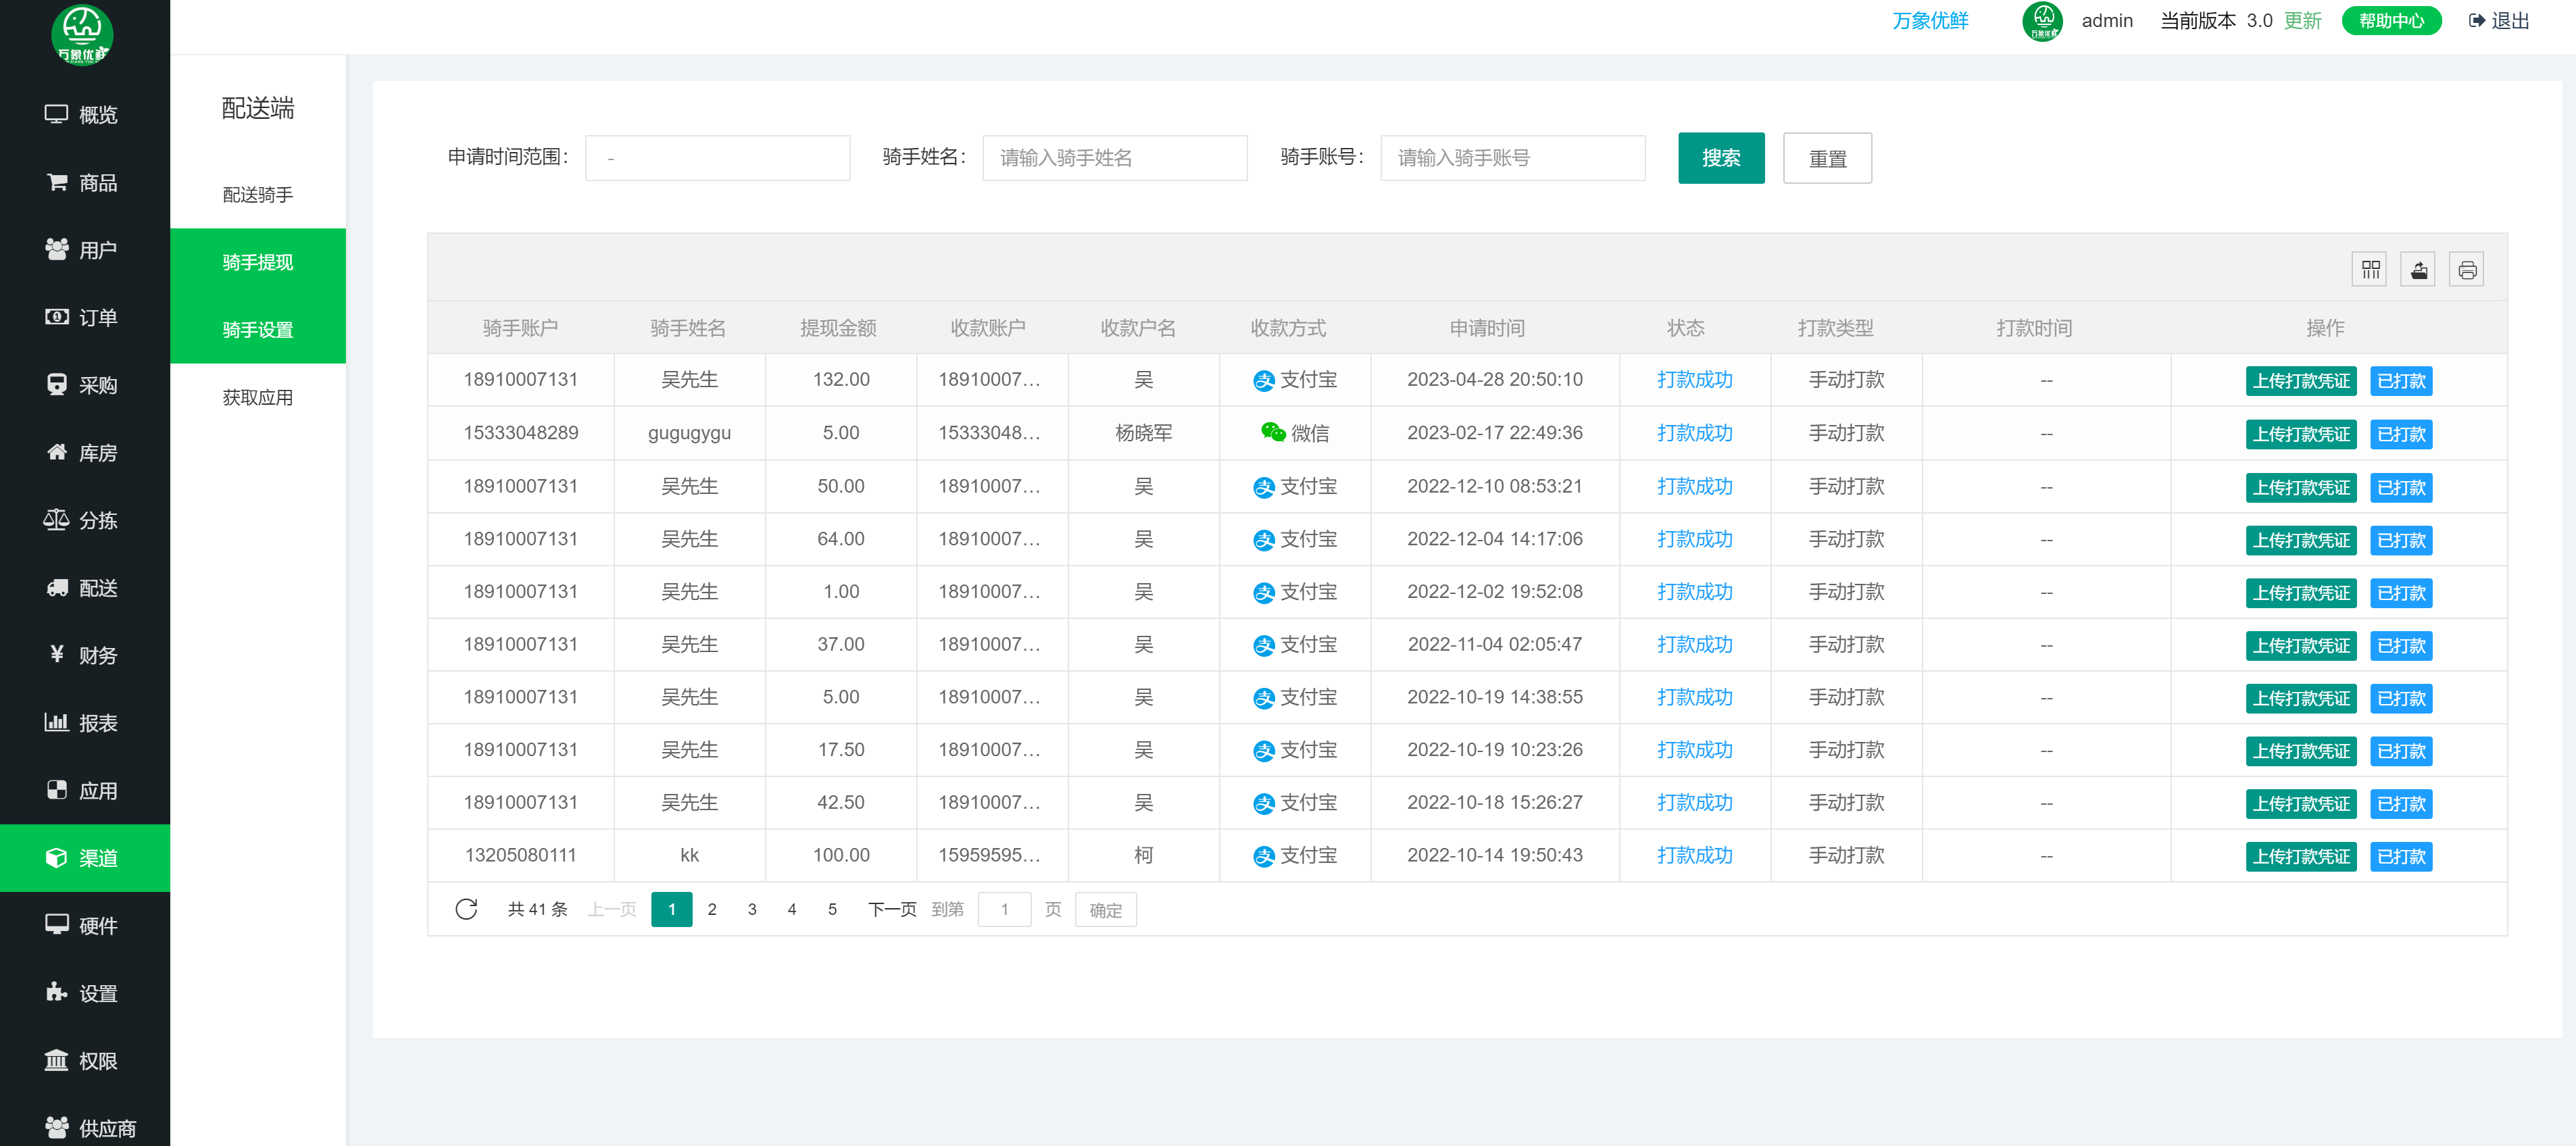
传输与存储:让数据在路上和仓库里都不可读
传输环节采用加密通道,防止数据在公网链路中被截获;存储环节对敏感字段单独加密,即使介质被非法获取,也无法直接还原明文。两者结合,才能覆盖数据从产生到归档的完整生命周期。
权限与最小可用:能看到的,只应是工作需要的那部分
按角色划分数据可见范围,采购人员不必看到全量结算明细,配送环节无需接触供应商账户信息。最小权限原则配合操作留痕,可以显著降低内部误用与越权访问的概率。
审计与追溯:让每一次访问都有据可查
完整的登录、查询、导出、修改日志,是事后定位问题的关键,也是合规检查与内部管理的重要依据。
选型时值得关注的几个维度
| 评估维度 | 关注点 | 对业务的意义 |
|---|---|---|
| 加密能力 | 传输通道与存储字段加密是否可配置 | 关键数据获得全周期保护 |
| 权限模型 | 是否支持按角色、组织、数据范围分层授权 | 多主体协作时边界清晰 |
| 审计追溯 | 操作日志是否完整、可检索、可导出 | 问题可定位、责任可界定 |
| 系统集成 | 与既有采购、仓储、结算系统的对接方式 | 避免数据在体系外循环 |
| 运维保障 | 密钥管理、备份与应急响应机制 | 降低长期运营风险 |
落地建议
- 先梳理数据清单,明确哪些字段属于敏感信息,分级分类管理。
- 把安全要求写入选型标准与合同条款,明确责任边界与响应时限。
- 权限配置遵循最小可用,并定期复核账号与授权。
- 建立常态化的日志审查与应急演练机制。
集采集配的竞争力,最终体现在供应链的稳定与可信。数据安全加密不是成本项,而是让各方愿意把交易放到同一张网里的前提。首衡集采集配选择万象,正是把这份前提放在了系统建设的第一位。
如需了解详情联系电话:18310199838