如需了解开发联系电话:18310199838
企业办公的“精细化”,本质上是把笼统的管理动作拆解为可定义、可分配给具体角色的操作。多级权限管理正是承载这一拆解的底层机制:它决定了谁能看到什么、能改动什么、改动之后留下什么记录。
一、为什么单一权限模型不够用
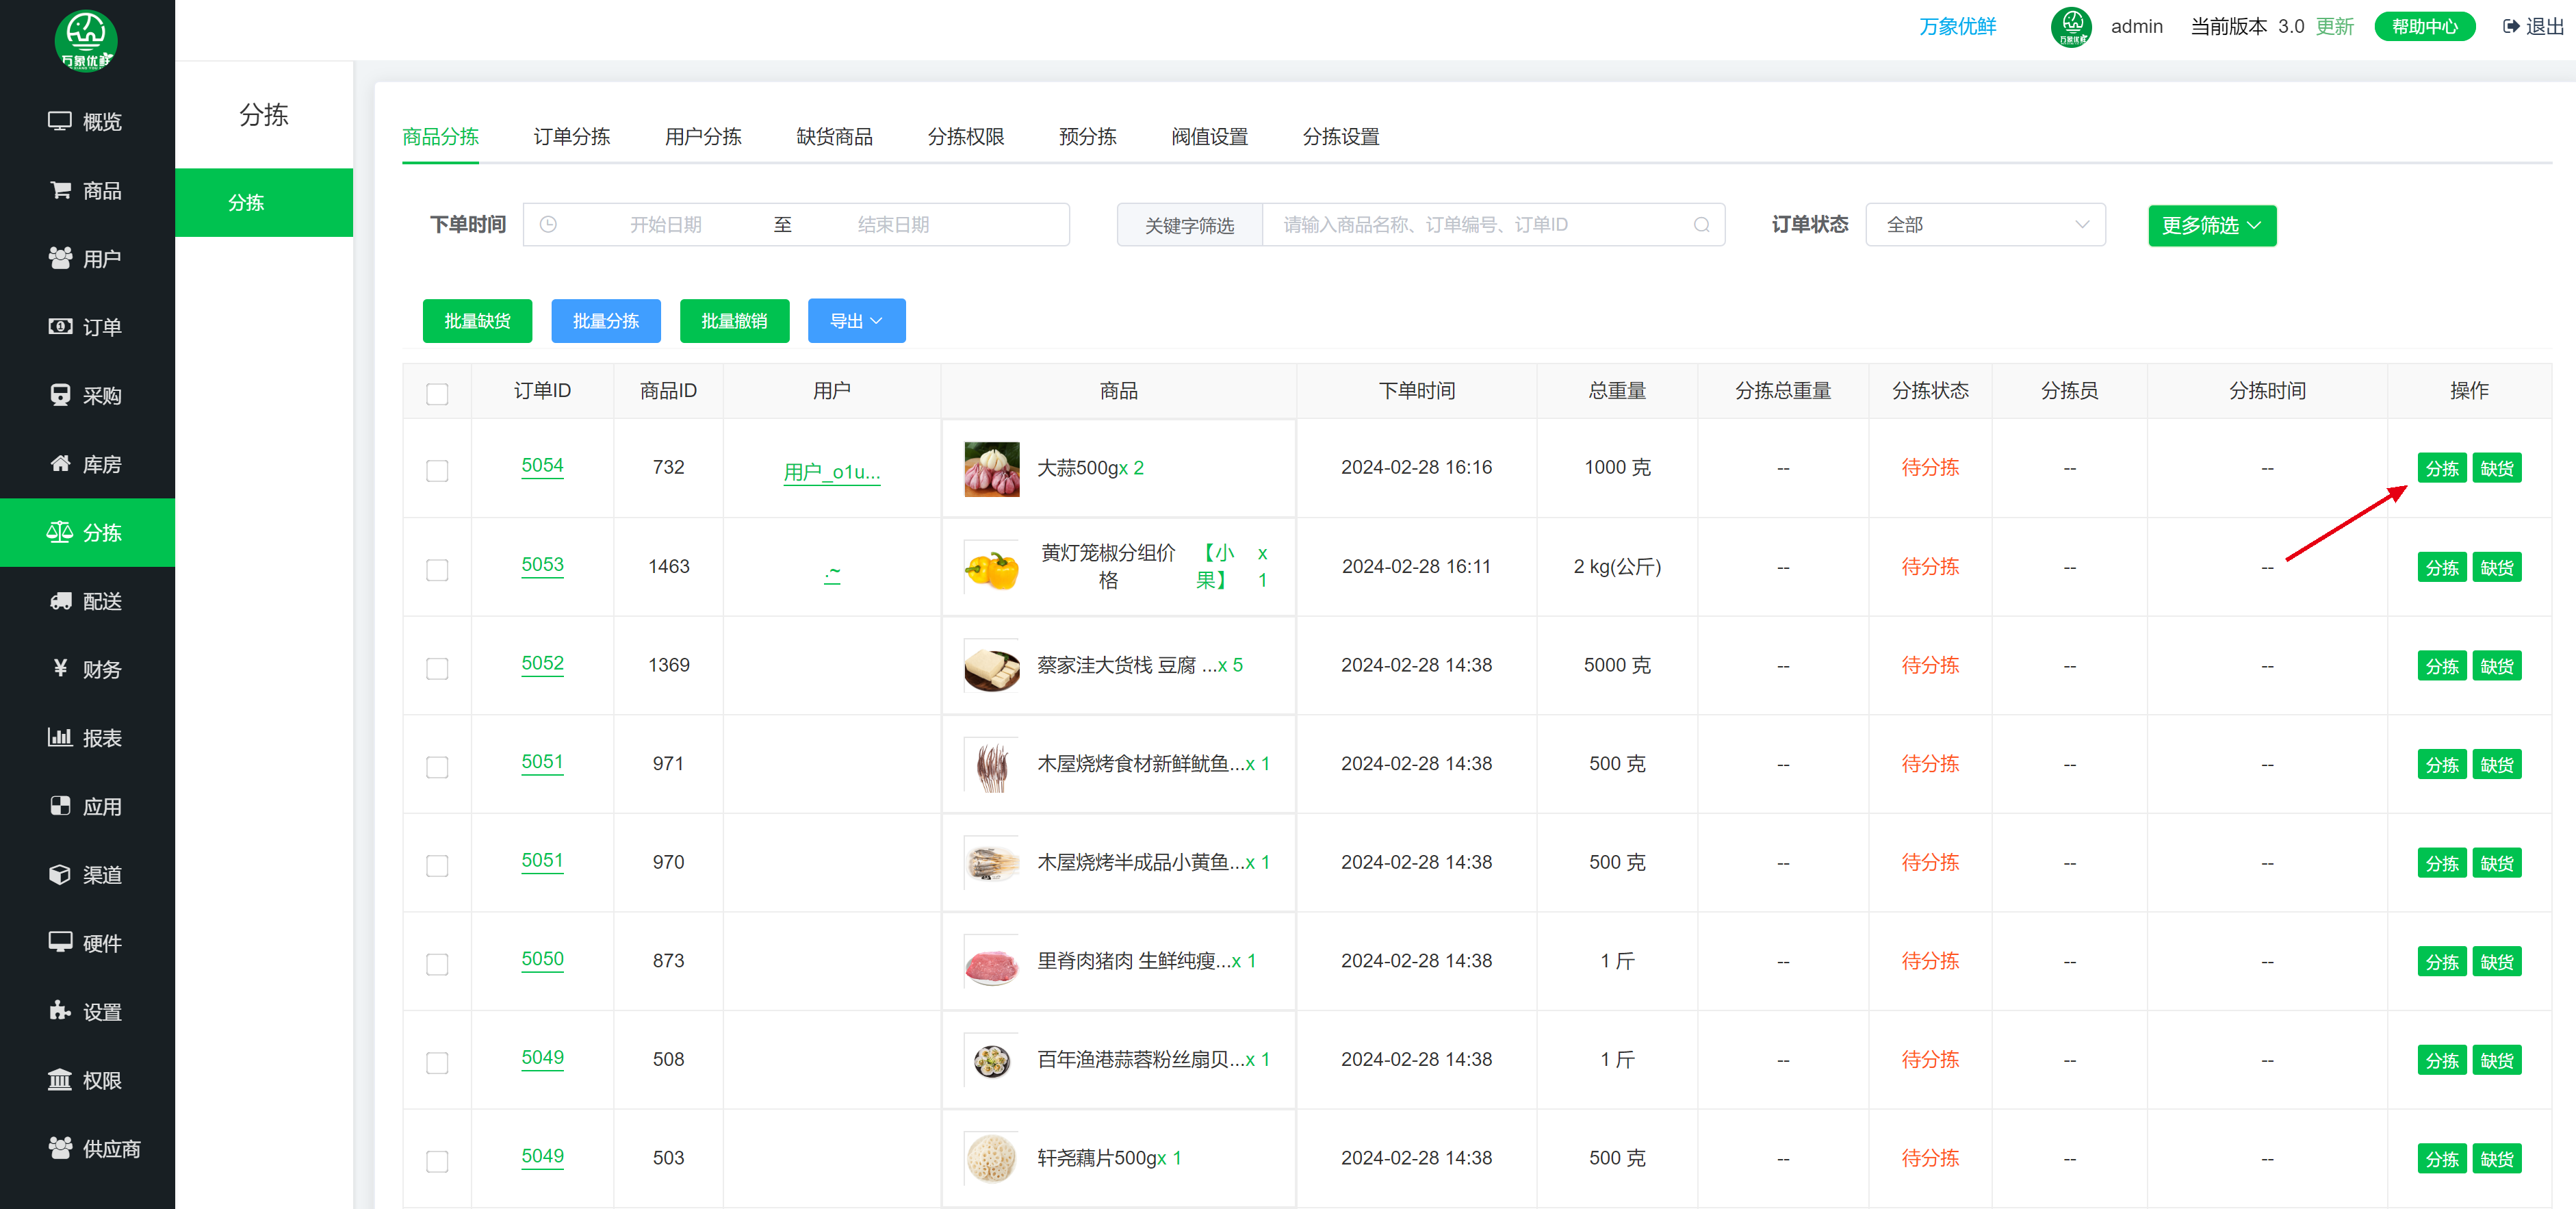
早期系统常用“管理员—普通用户”两级模型。随着组织扩大,它会暴露两个问题:一是管理员权限过度集中,任何一次误操作的影响面都很大;二是普通用户缺少必要的差异化授权,导致大量事项转为线下流转,甚至出现共用账号的情况。多级权限管理的价值,在于把权限按组织层级、岗位职责、数据范围分别切分,使授权粒度与业务精细度对齐。
二、三个层次的权限切分

- 组织层级权限:按部门、分支机构、项目组建树,上级可见下级汇总,下级仅见本域数据。
- 角色功能权限:以岗位而非个人为授权单位,人员调动时只调整归属,不必重建配置。
- 数据范围权限:在功能可用的前提下进一步限定可访问的记录集合,做到“能进这个模块,只看自己负责的单据”。
三、落地时需要守住的几条原则
- 最小必要授权:默认关闭、按需开启,避免“先给全、再收回”的惯性做法。
- 权限可继承但不可越级:下级不能自行提升权限,变更须经审批流程。
- 关键操作留痕:授权变更、敏感数据导出等动作,应记录操作人、时间与操作对象。
权限体系的目标不是让每个人拥有更多权限,而是让每一次访问都有明确依据与可追溯路径。
四、如何检验是否真正适配
可以用三个问题自检:新员工入职后,能否在半天内获得与岗位匹配的权限;人员调岗后,是否存在残留的旧权限;出现数据异常时,能否在几分钟内定位到具体的授权环节。若答案都令人满意,多级权限管理才算真正承接了企业的精细化办公需求。
如需了解详情联系电话:18310199838