如需了解开发联系电话:18310199838
权限管理的起点:从“一人多权”到“按角色授权”
在企业信息系统中,账号权限往往随着人员岗位变动而不断累积。一个人可能同时拥有业务操作、数据导出和系统配置等多项权限,一旦账号被盗用或误操作,影响范围难以控制。万象系统引入多角色权限管理,将权限与角色绑定,再把角色分配给用户,实现权限的集中定义与灵活复用。
角色与权限解耦的价值
传统权限模型直接给用户授权,调整时需要逐人修改。多角色权限管理通过“用户—角色—权限”三层结构,让权限变更只需调整角色,所有关联用户自动生效。这既降低了维护成本,也减少了因遗漏导致的权限残留。
- 权责清晰:每个角色对应明确的岗位职责,避免权限边界模糊。
- 灵活组合:一个用户可拥有多个角色,满足兼岗、代岗等场景。
- 快速回收:人员转岗或离职时,移除角色即可回收全部相关权限。
万象系统如何落地多角色权限管理
万象系统支持按功能模块、数据范围和操作类型三个维度定义权限。管理员可以创建角色,并为角色勾选可访问的菜单、可执行的操作以及可查看的数据范围。
| 角色 | 典型职责 | 权限范围示例 |
|---|---|---|
| 系统管理员 | 账号与角色维护 | 用户管理、角色配置 |
| 业务操作员 | 日常业务处理 | 数据录入、流程提交 |
| 审计员 | 操作记录核查 | 日志查看、只读报表 |
| 访客 | 信息浏览 | 公开数据查看 |
通过这种设计,不同岗位人员只能看到和操作自己职责范围内的内容,敏感数据不会因为“顺手授权”而扩散。
让安全可持续的关键原则
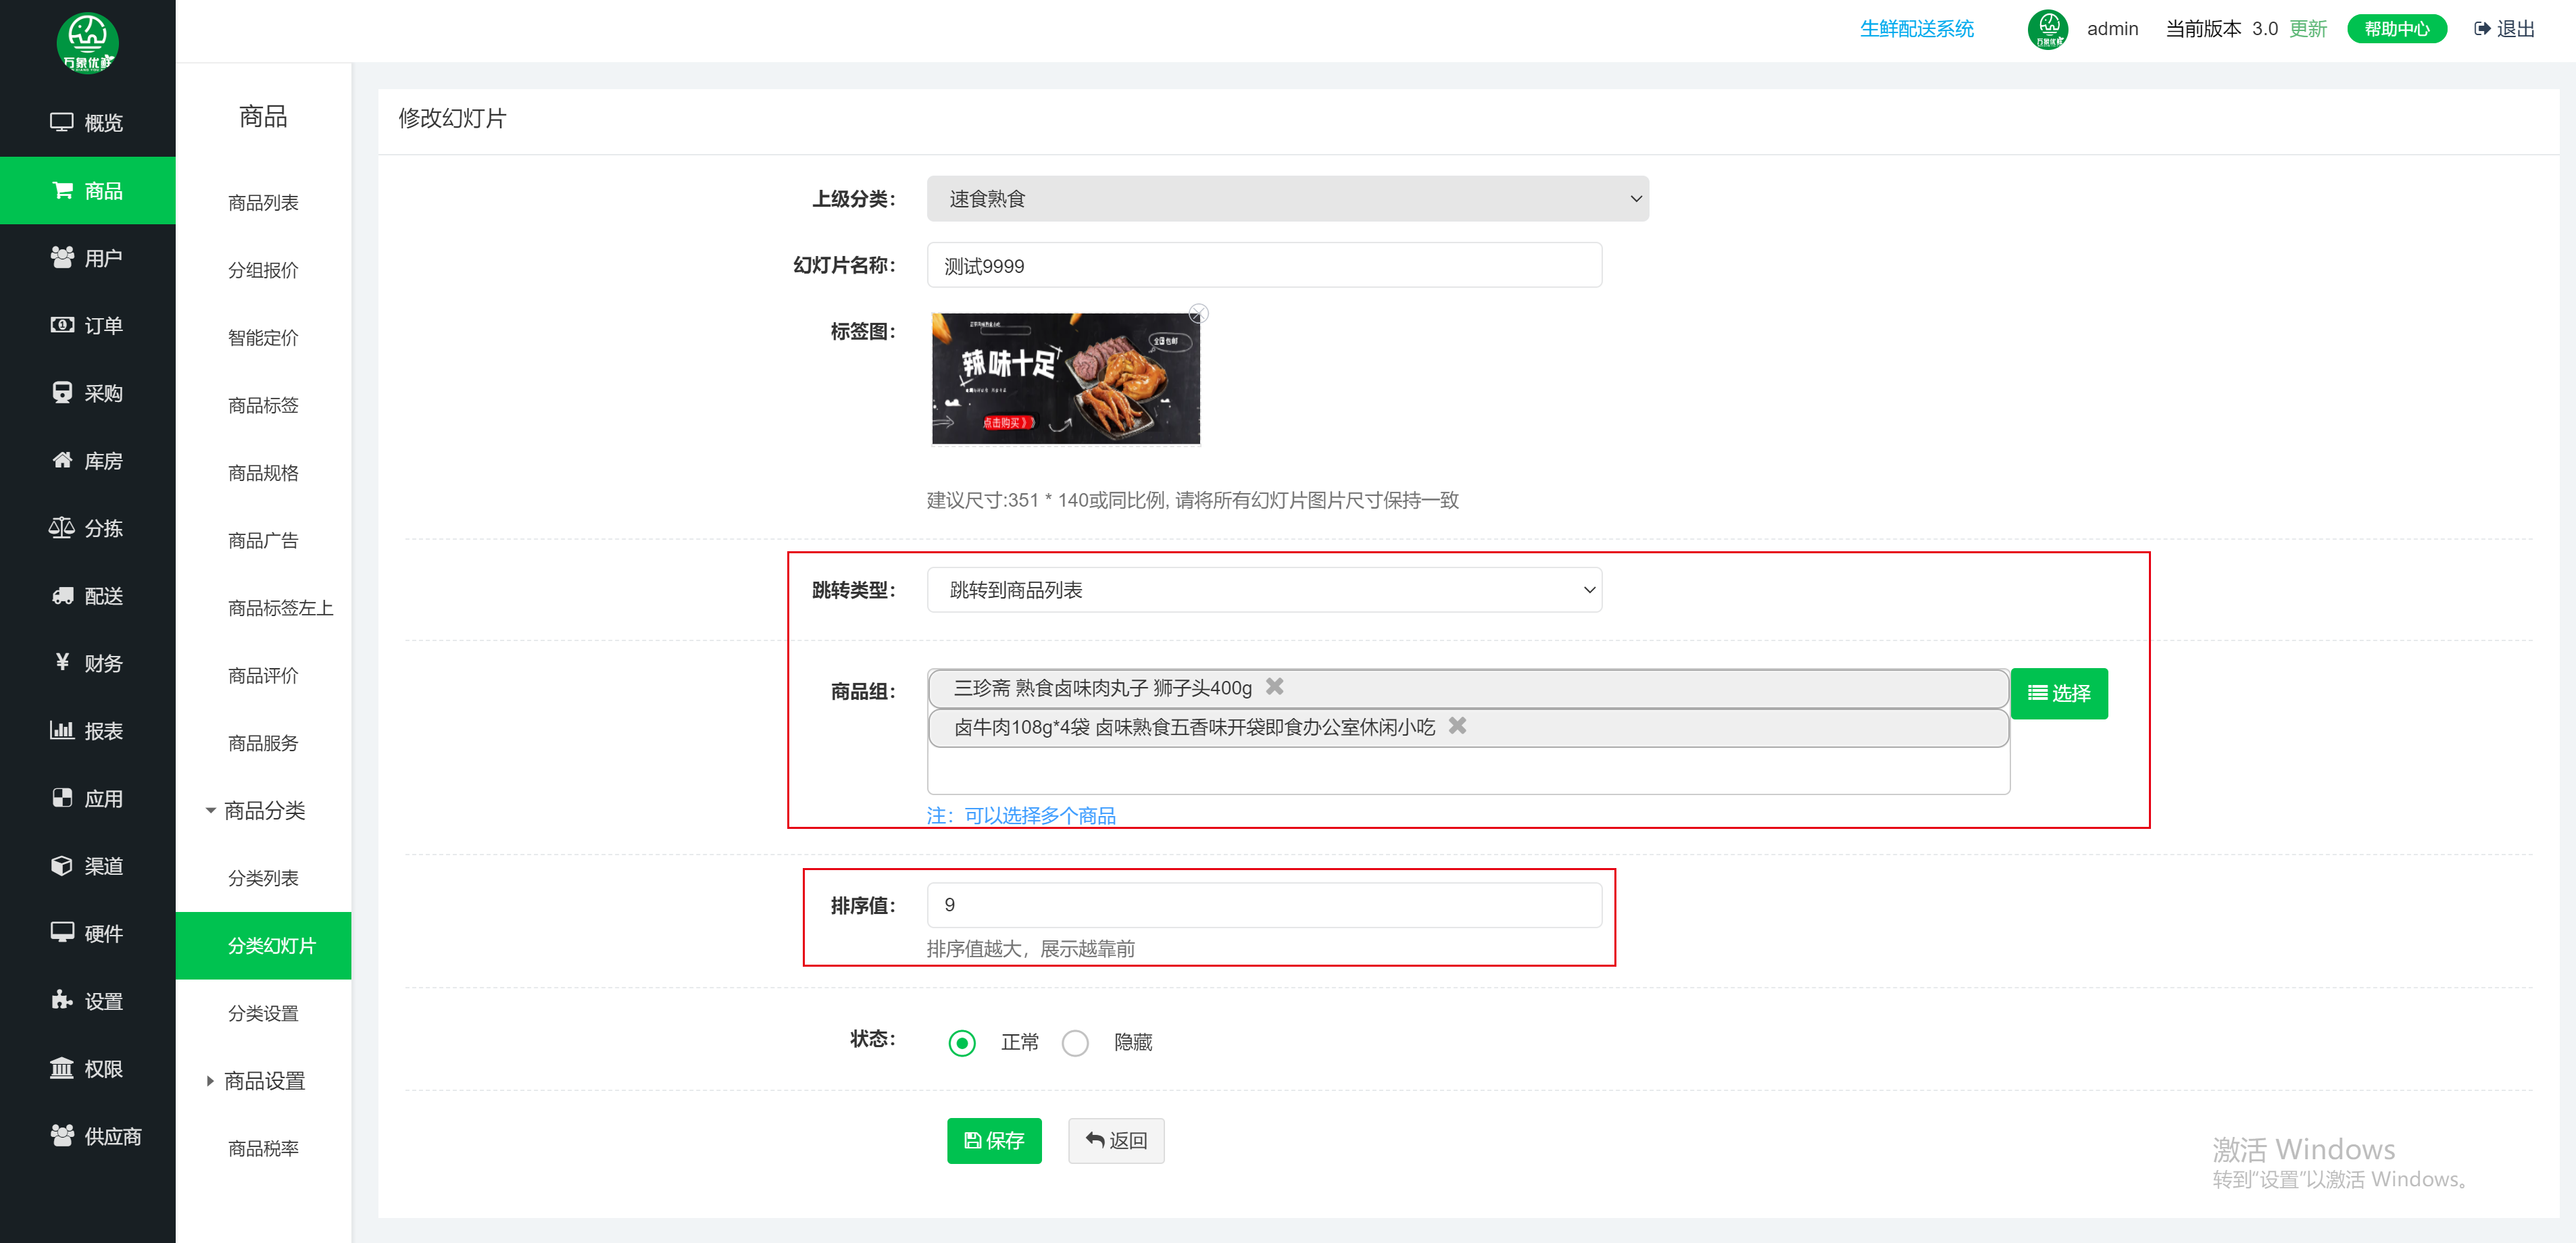
- 最小权限原则:只授予完成工作所必需的权限,不额外开放。
- 职责分离:关键操作由不同角色分别完成,避免单人全流程掌控。
- 定期复核:结合审计日志,定期检查角色分配是否仍然合理。
权限管理不是一次性配置,而是伴随组织变化的持续过程。角色定义越贴合实际岗位,权限体系越稳定。
万象系统提供操作日志与权限变更记录,帮助管理员追溯“谁在何时做了什么”。当出现异常访问时,可以快速定位到具体账号和角色。多角色权限管理并不是增加管理负担,而是用结构化的方式,让系统在人员流动和业务变化中保持可控、可查、可恢复的安全状态。
如需了解详情联系电话:18310199838