如需了解开发联系电话:18310199838
精细化办公的本质,是把“谁能做什么、能看到什么”说清楚。权限一旦只有“管理员”和“普通用户”两档,企业就只能在两种代价之间二选一:要么授权过宽,要么层层找人开权限。多级权限管理要解决的,正是把权限颗粒度调到与业务实际匹配的那一档。
为什么“一刀切”的权限不够用

同一份合同,法务需要全量查看,销售只需看到自己负责的部分,财务关心金额与结算条款,外部协作方只应看到脱敏版本。若系统只能按“部门”或“全员”授权,就会出现两种常见损耗:关键数据被过度暴露,或业务人员因看不到信息而反复线下沟通。权限分级的价值,不在于层级越多越好,而在于让每一次授权都能对应一个明确的岗位职责。
三层结构:组织、角色、数据
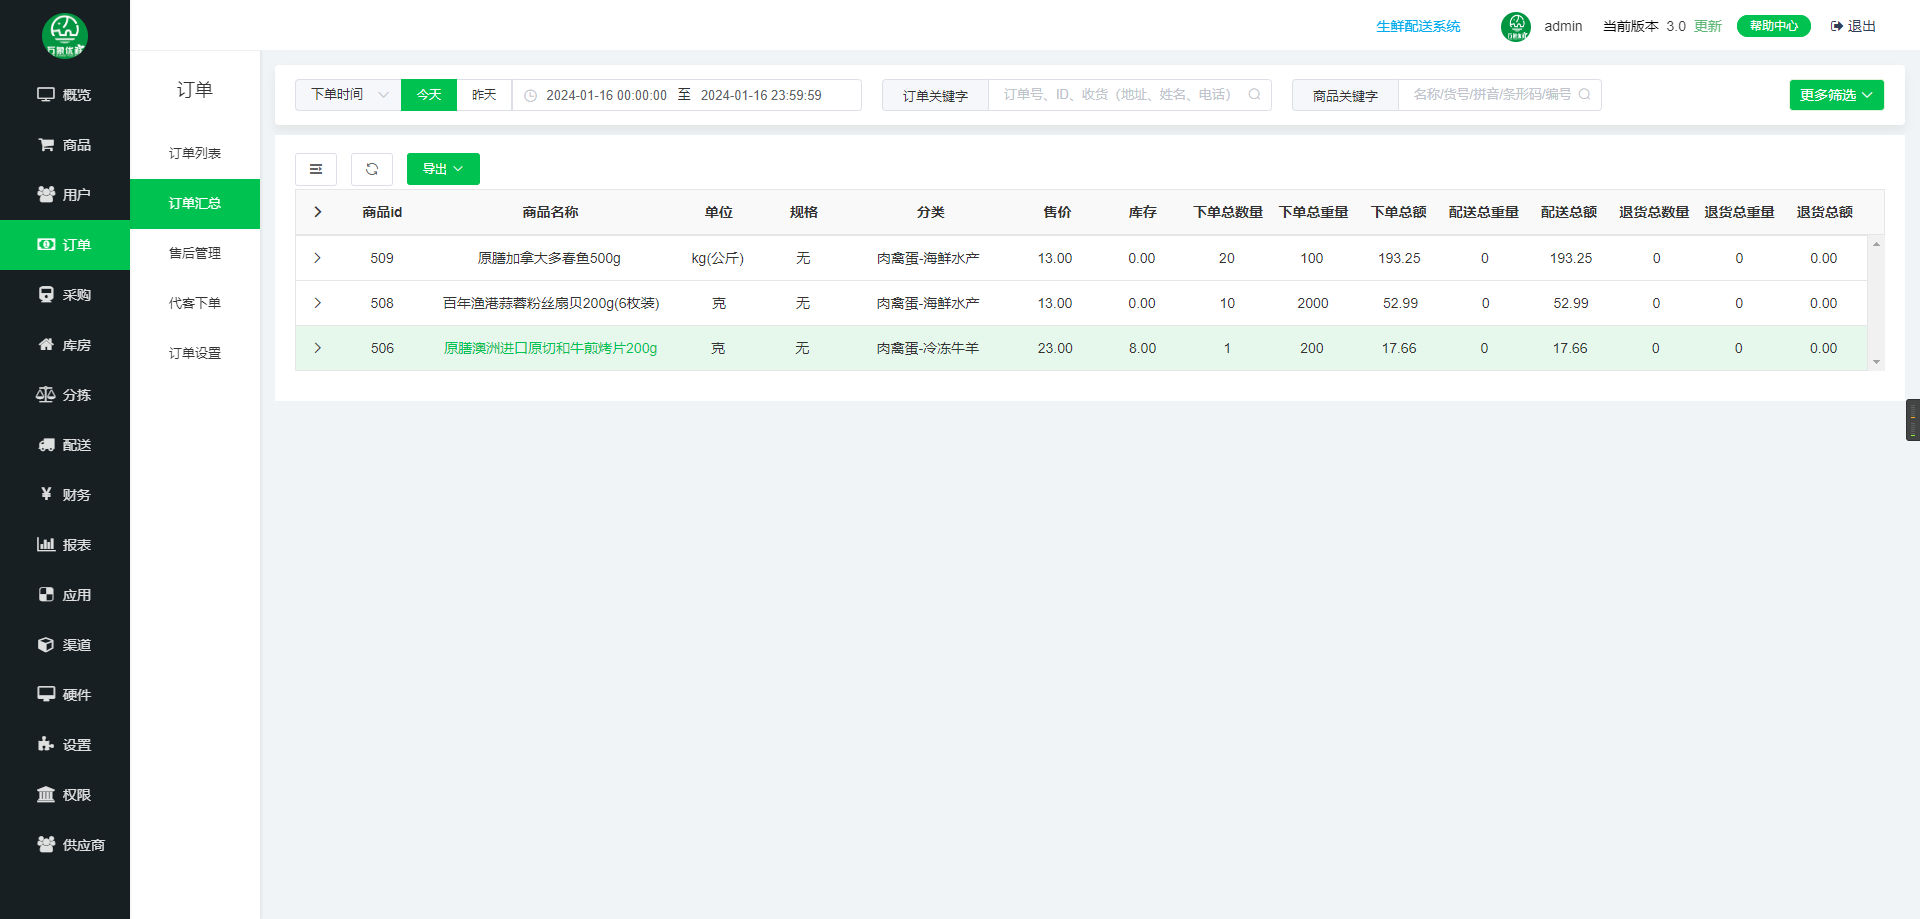
可落地的多级权限管理,通常由三层叠加而成,彼此校验而非互相替代。
| 层级 | 回答的问题 | 典型设计 |
|---|---|---|
| 组织权限 | 在哪个范围内生效 | 集团—公司—部门—小组,支持跨部门虚拟团队 |
| 角色权限 | 能执行哪些操作 | 查看、编辑、审批、导出、配置等操作项组合 |
| 数据权限 | 能看到哪些记录 | 本人、本部门、指定范围、全部,可叠加字段级可见性 |
三层同时生效时,实际权限取交集。这样既避免角色过大导致的越权,也避免只按组织授权造成的灵活性不足。
颗粒度的取舍原则
- 按风险分级:涉及财务、客户隐私、对外发布的操作,颗粒度应更细;日常查询可适度放宽。
- 按岗位而非按人:权限挂在角色上,人员变动时只需调整归属,不必逐条重配。
- 默认最小可用:新角色从最小集合起步,按实际申请扩展,比事后收回更可控。
- 可解释:每一级授权都应能说明“为什么给”,否则层级会迅速膨胀成难以维护的迷宫。
让分级授权成为日常机制
权限设计完成只是起点。企业还需配套三件事:申请与审批留痕,使授权过程可追溯;定期复核,清理长期未使用或与岗位不符的权限;离岗即回收,把人员异动与权限变更绑定为同一流程。有条件的企业可对高风险操作开启二次确认与操作日志,让权限不仅“分得清”,也“查得到”。
多级权限管理的目标不是把权限切得足够碎,而是让每一级授权都能对应清晰的责任,并在业务变化时低成本地调整。
当权限层级与组织实际相吻合,审批不必层层上报,数据不必反复索要,精细化办公才真正落到日常操作里。
如需了解详情联系电话:18310199838