如需了解开发联系电话:18310199838
企业办公越精细,权限越不能“一刀切”。多级权限管理的价值,不是把层级设得越多越好,而是让组织层级、岗位职责和操作范围形成清晰对应,使授权既能支撑协作,又能控制风险。
多级权限管理要解决的核心问题
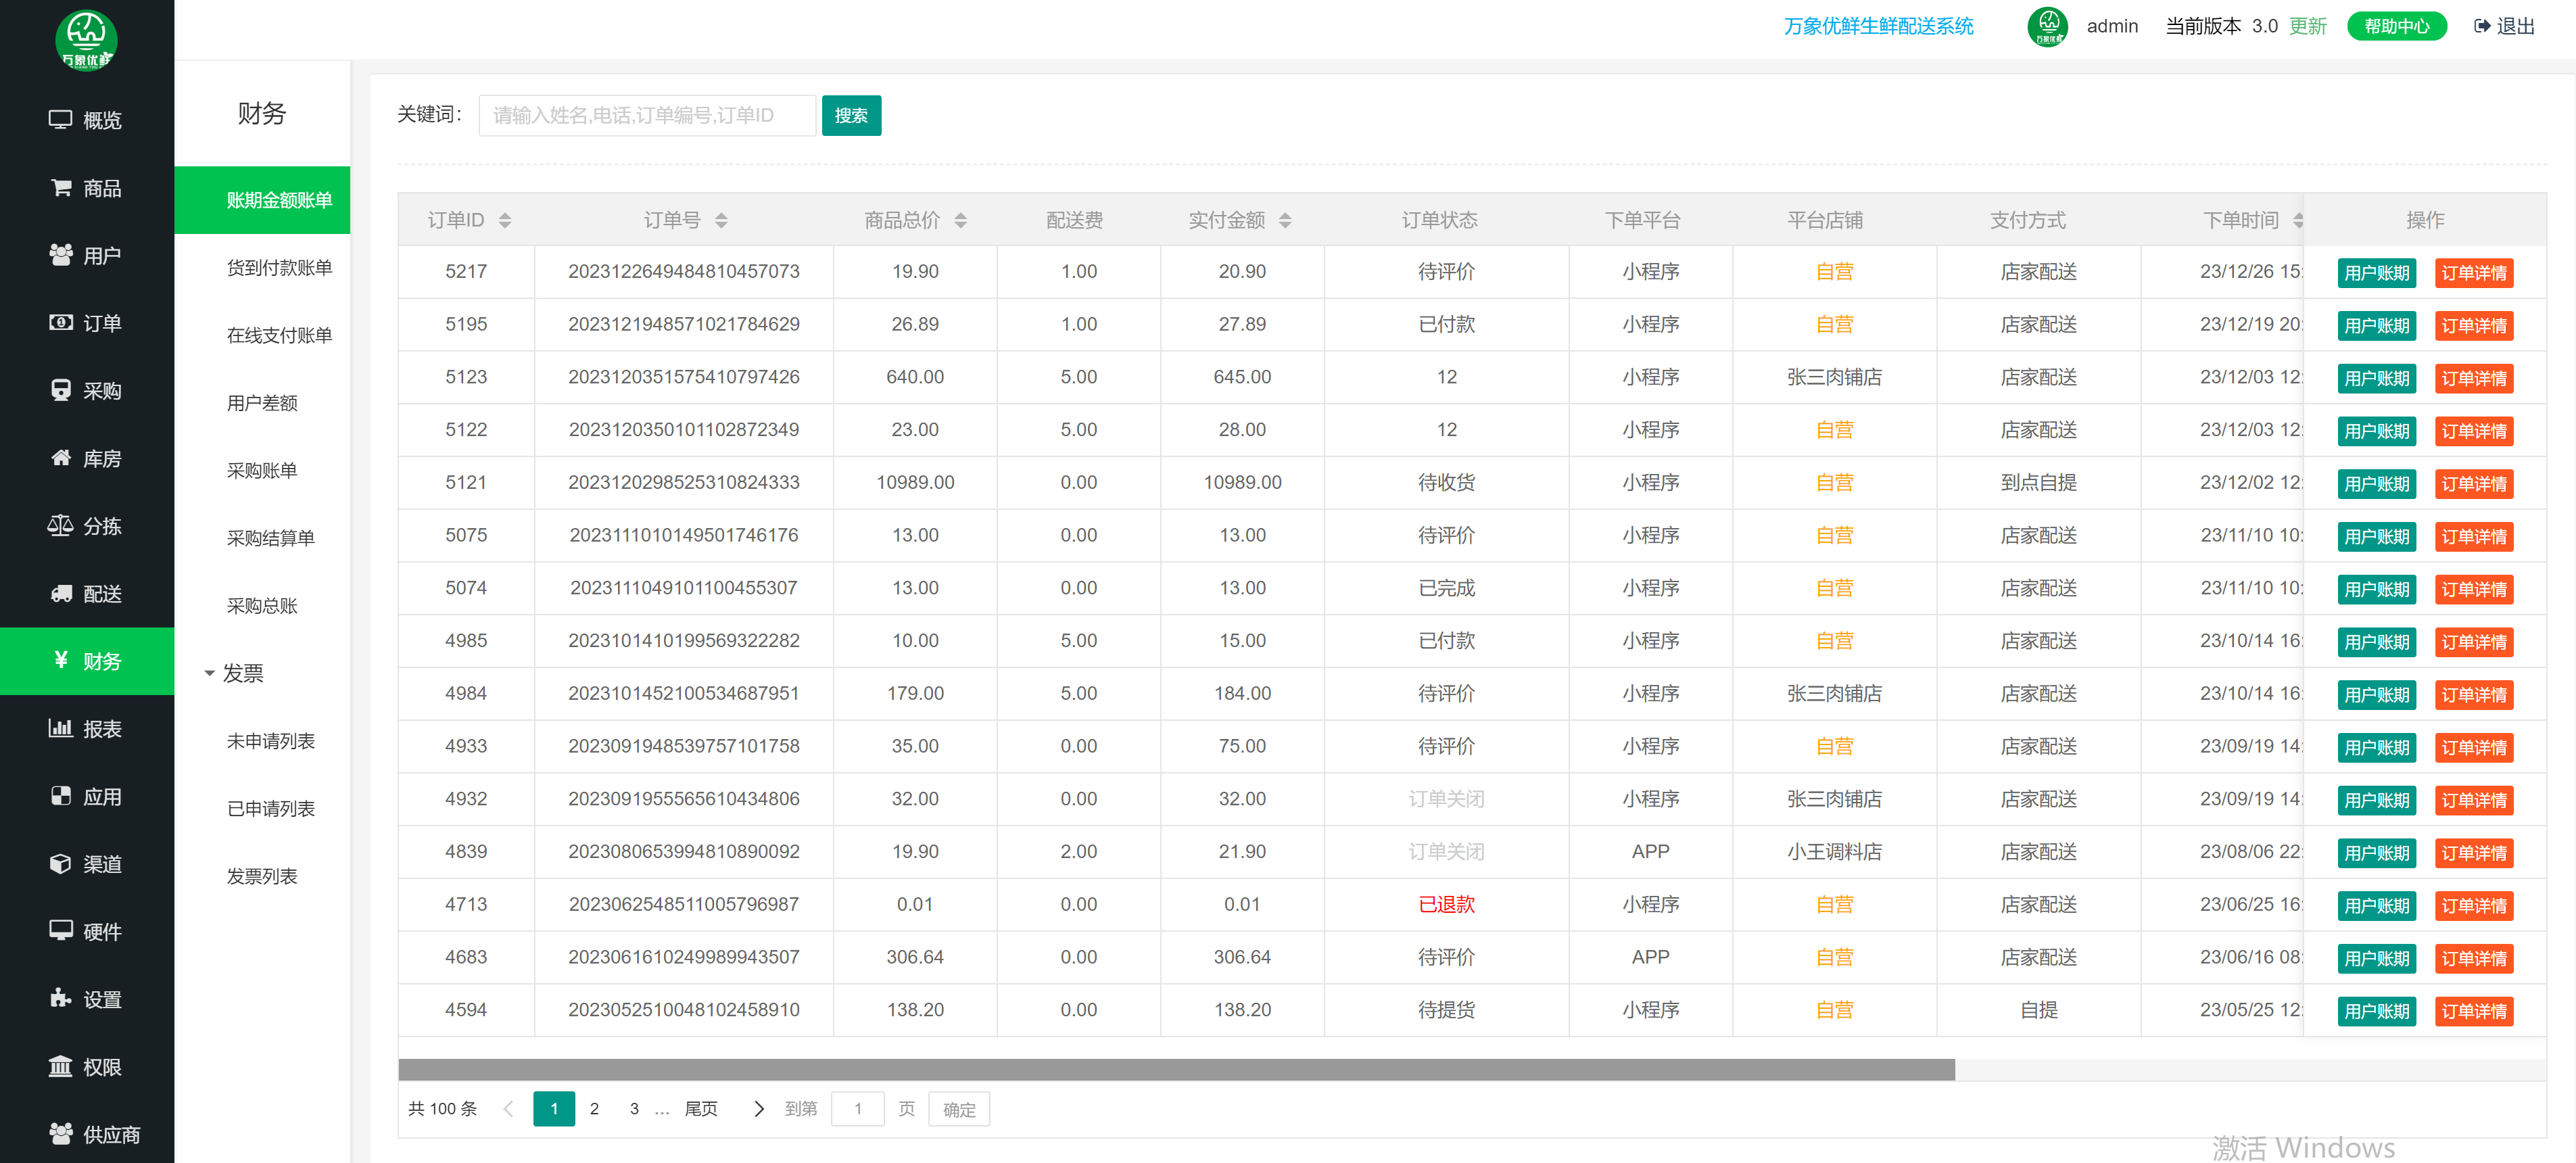
精细化办公首先要求回答三个问题:谁能看、谁能操作、谁能审批。多级权限管理通过角色分层与权限颗粒度控制,把“看得到”和“改得了”分开,把“本部门”和“跨部门”分开,减少越权访问与重复授权。
适配精细化办公的设计要点
- 角色分层:按组织层级与岗位类型设置角色,如决策层、部门负责人、业务经办、只读访客,避免直接给个人堆权限。
- 权限颗粒度:将菜单权限、操作权限、数据范围权限分开配置。查看、编辑、导出、审批分别授权,体现最小必要原则。
- 数据范围:同一角色在不同部门可限定本人、本部门、下级部门或指定范围,兼顾隔离与协同。
- 审批与留痕:敏感操作接入审批流,权限变更记录操作人、时间与原因,便于审计追溯。
落地时容易忽略的维护机制
多级权限管理不是一次性配置。企业需要建立权限申请、审批、变更、回收的闭环,并在岗位调整、组织合并时同步更新角色。建议定期复核高权限账号与长期未使用权限,避免权限沉淀。
多级权限管理的精细化,体现在授权有边界、变更有记录、回收有机制,而不是层级数量本身。
当权限层级与岗位职责保持一致,企业精细化办公就有了可执行的控制基础:员工在授权范围内高效处理业务,管理者对关键操作保持可见与可控。
如需了解详情联系电话:18310199838