如需了解开发联系电话:18310199838
当企业规模扩大、岗位分工变细,办公系统里“谁能看什么、谁能改什么”就不再是一道简单的开关题。多级权限管理正是为这类需求而生:它把授权从“给或不给”的二元判断,转变为可分层、可细分、可追溯的体系,让精细化办公有具体的承载结构。
一、精细化办公的难点往往在授权边界模糊
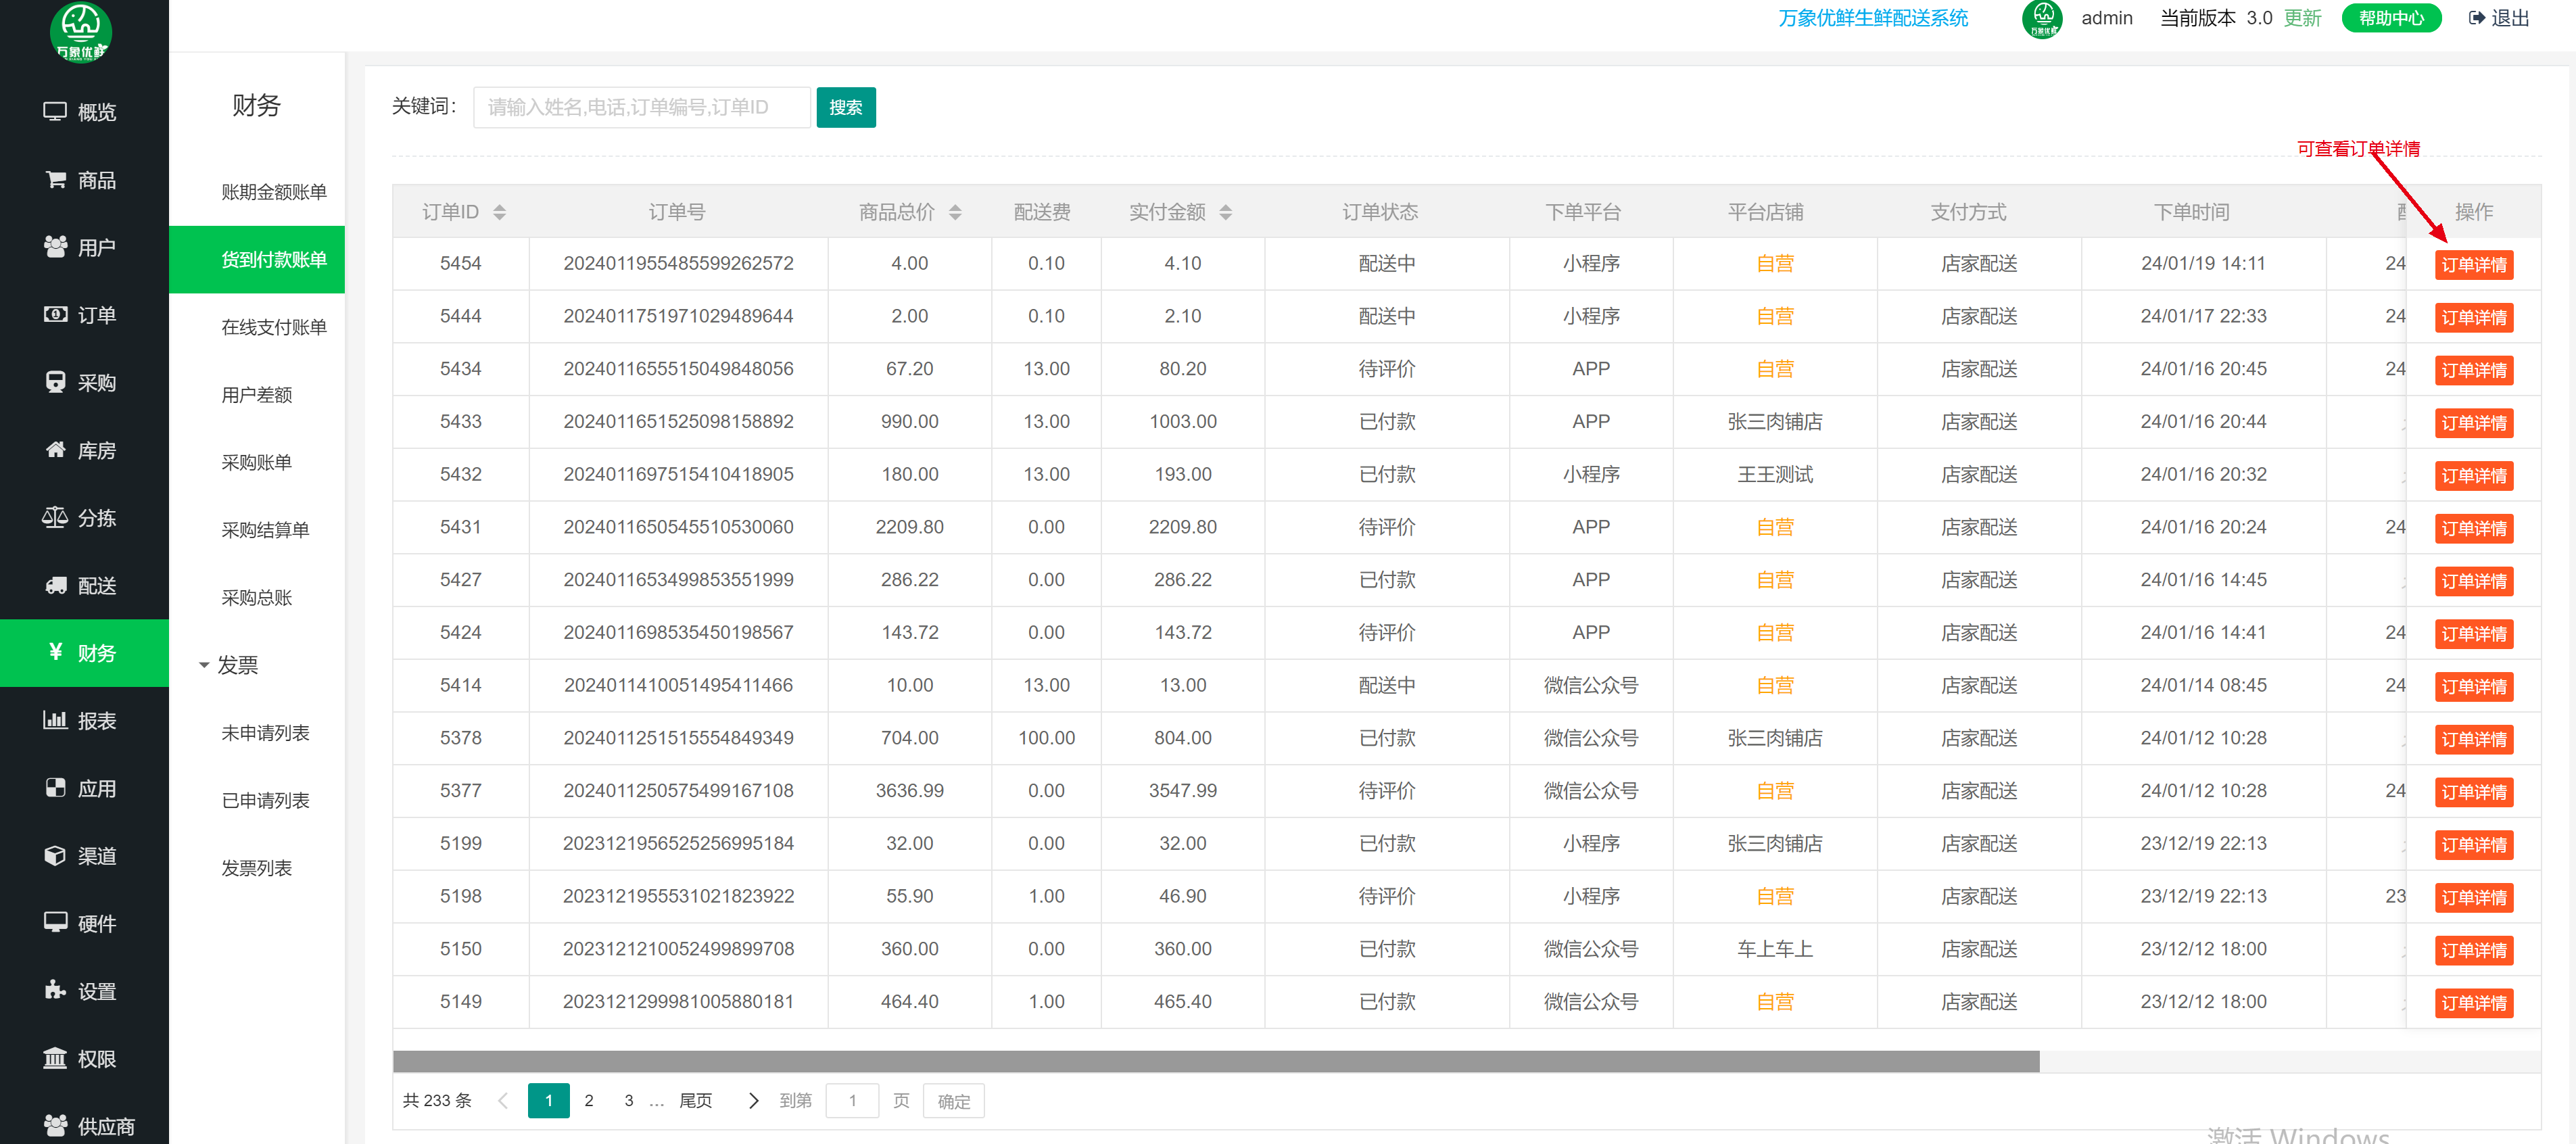
跨部门协作增多、项目组成员流动、敏感信息集中在少数环节,都会让权限设计变得复杂。权限给得太宽,信息暴露风险上升;给得太窄,协作又要靠人工转发和反复申请来补位。多级权限管理的价值,在于用结构化方式回应这种两难:不同层级承担不同的授权颗粒度,模糊地带由规则而非口头约定来界定。
二、三个层次共同构成授权体系

| 层次 | 关注点 | 常见做法 |
|---|---|---|
| 组织层级 | 数据可见范围 | 按照公司、部门、小组逐级收敛,上级可汇总、下级不越界 |
| 岗位职责 | 操作能力 | 以角色承载查看、编辑、审批、导出等能力,人随岗走 |
| 操作对象 | 单点精细控制 | 对特定文档、表单字段、敏感模块设置例外与例外回收 |
三层叠加后,权限不再是“一次性配置”,而是一套与组织形态同步演进的表达方式。
三、落地时需要坚持的几个原则
- 最小必要:默认不授予,确有业务需要再逐级放开。
- 角色优先:权限绑定岗位而非个人,减少人员变动带来的反复调整。
- 例外留痕:临时授权明确范围与有效期,到期自动回收。
- 审批与操作分离:提交与核准由不同角色承担,形成内部制衡。
四、权限需要持续维护而非一次设定
组织调整、流程优化、新系统接入,都会让既有授权逐渐偏离实际职责。建议在权限上线后同步建立复查机制:定期核对角色与岗位是否仍然匹配,清理长期未使用的授权,对新设岗位先行定义权限再开通账号。
好的多级权限管理,不是让权限变得更多更复杂,而是让每一次授权都能说清依据、找到责任人、随时可回收。
当授权层级与组织职责真正对齐,精细化办公才不会停留在制度文本上,而会体现为更顺畅的协作与更可控的风险。
如需了解详情联系电话:18310199838