如需了解开发联系电话:18310199838
当企业办公从“能不能用”走向“用得是否合适”,权限管理就不再只是开账号、加审批。多级权限管理围绕组织层级、岗位职责与数据范围建立清晰授权结构,让不同角色在各自边界内完成工作,既减少越权风险,也避免层层审批拖慢协作。
一、层级要服务业务,而不是复制组织图
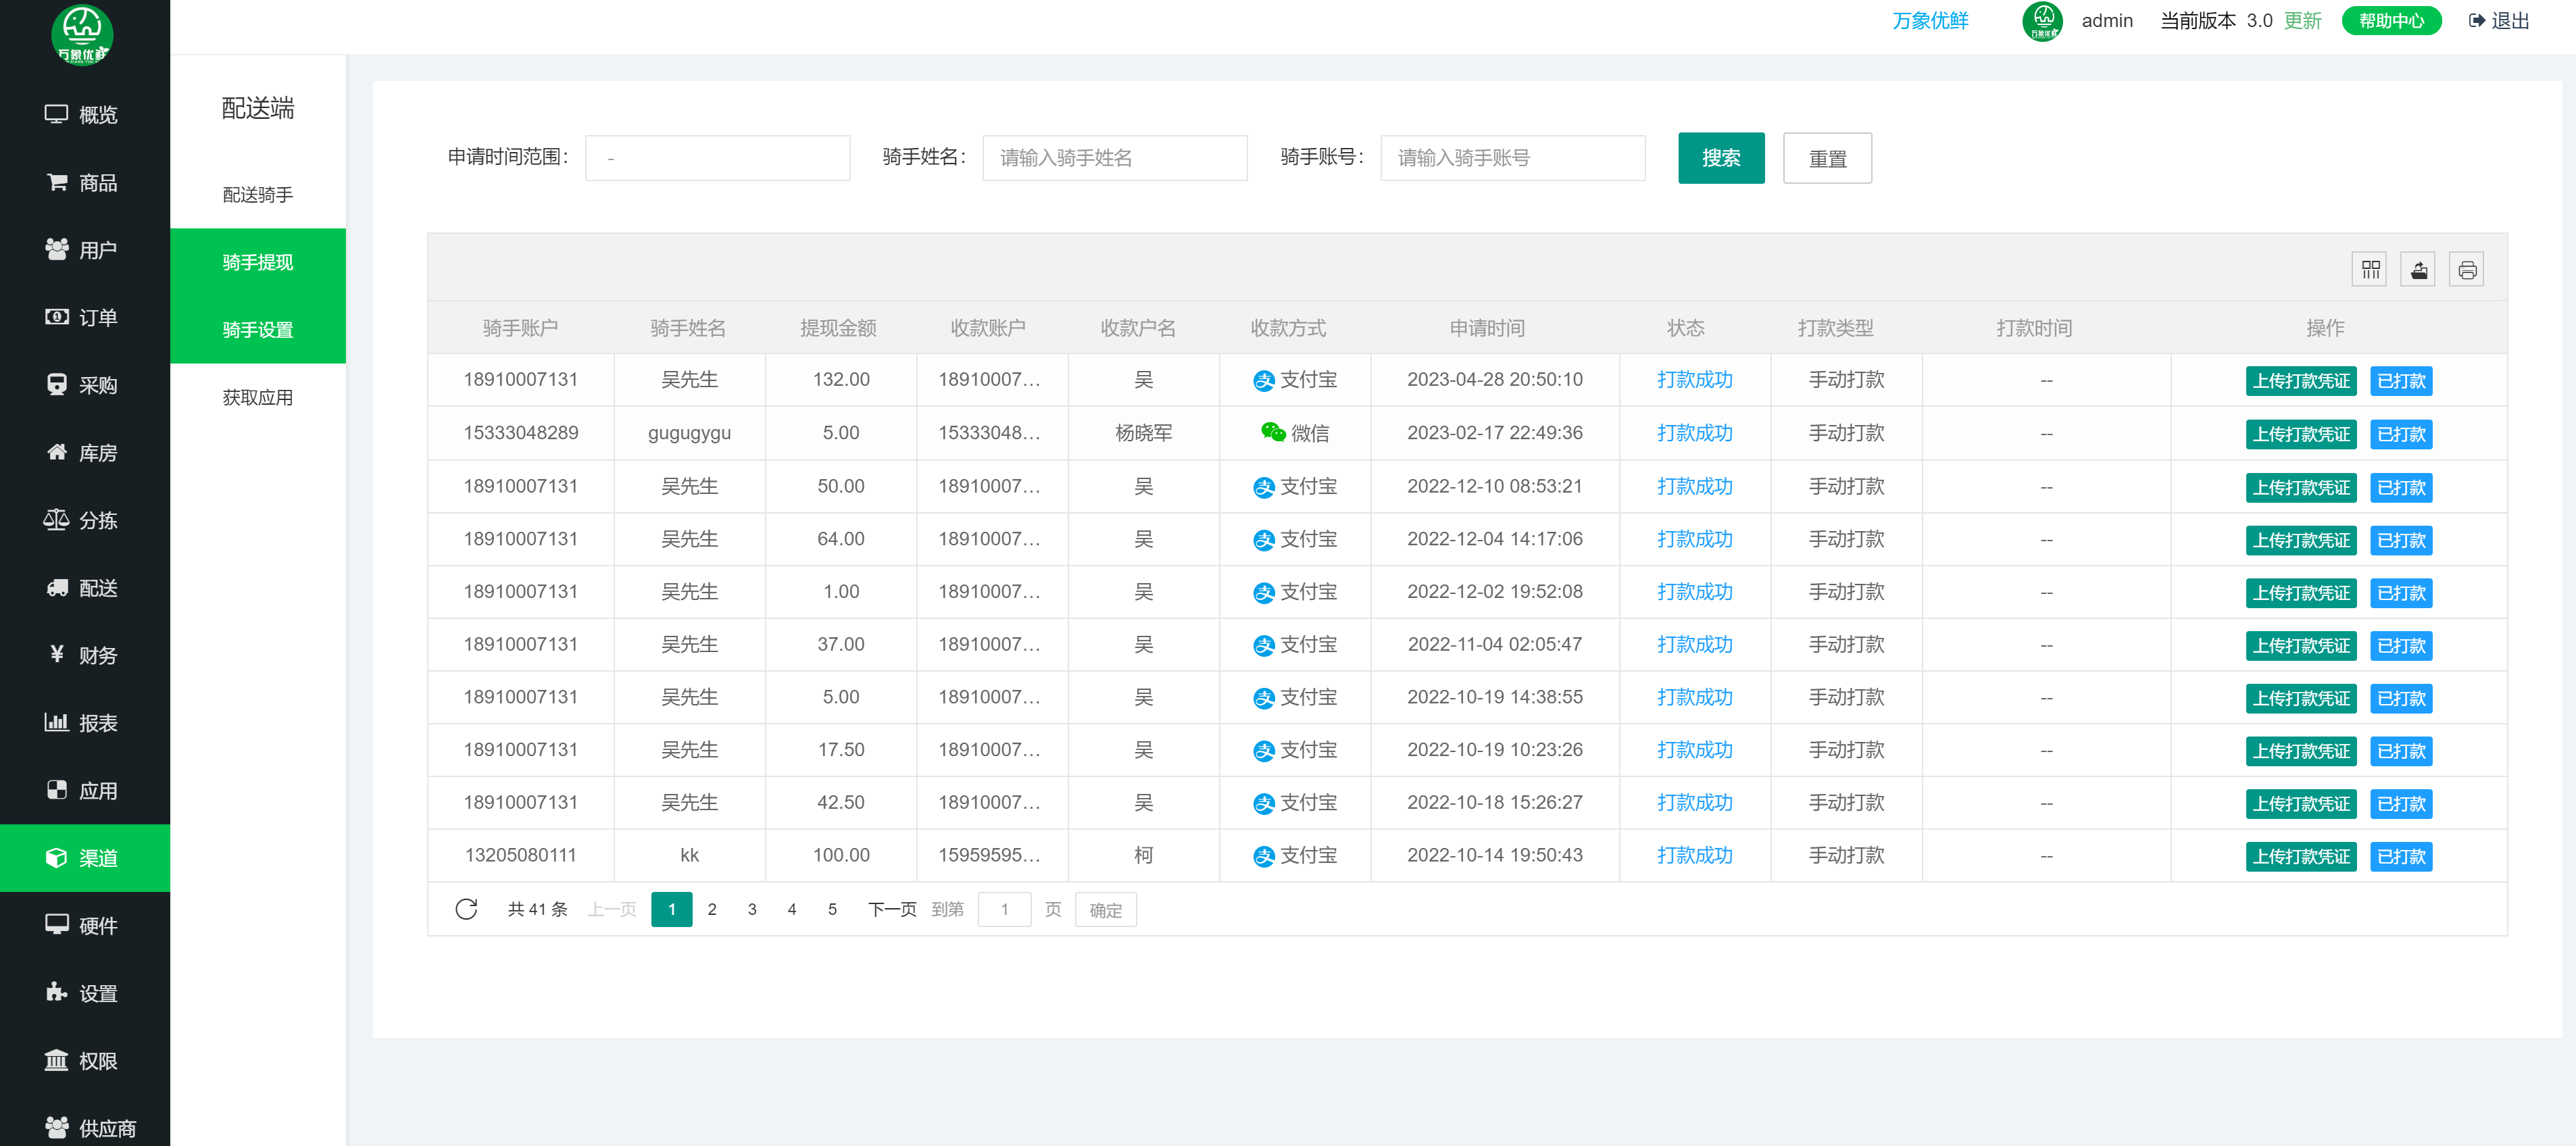
多级权限管理的第一层是组织层级,第二层是岗位角色,第三层是数据与操作范围。三层对应起来,员工看到的是与工作相关的入口,管理者看到的是可解释的授权结果。若只按部门粗放授权,容易出现同部门内权限过大;若只按个人逐项配置,后续维护成本又会上升。更稳妥的做法是“角色为主、例外为辅”,把常见职责固化为角色模板,再对特殊场景做单独授权。
二、用最小权限和例外回收控制风险
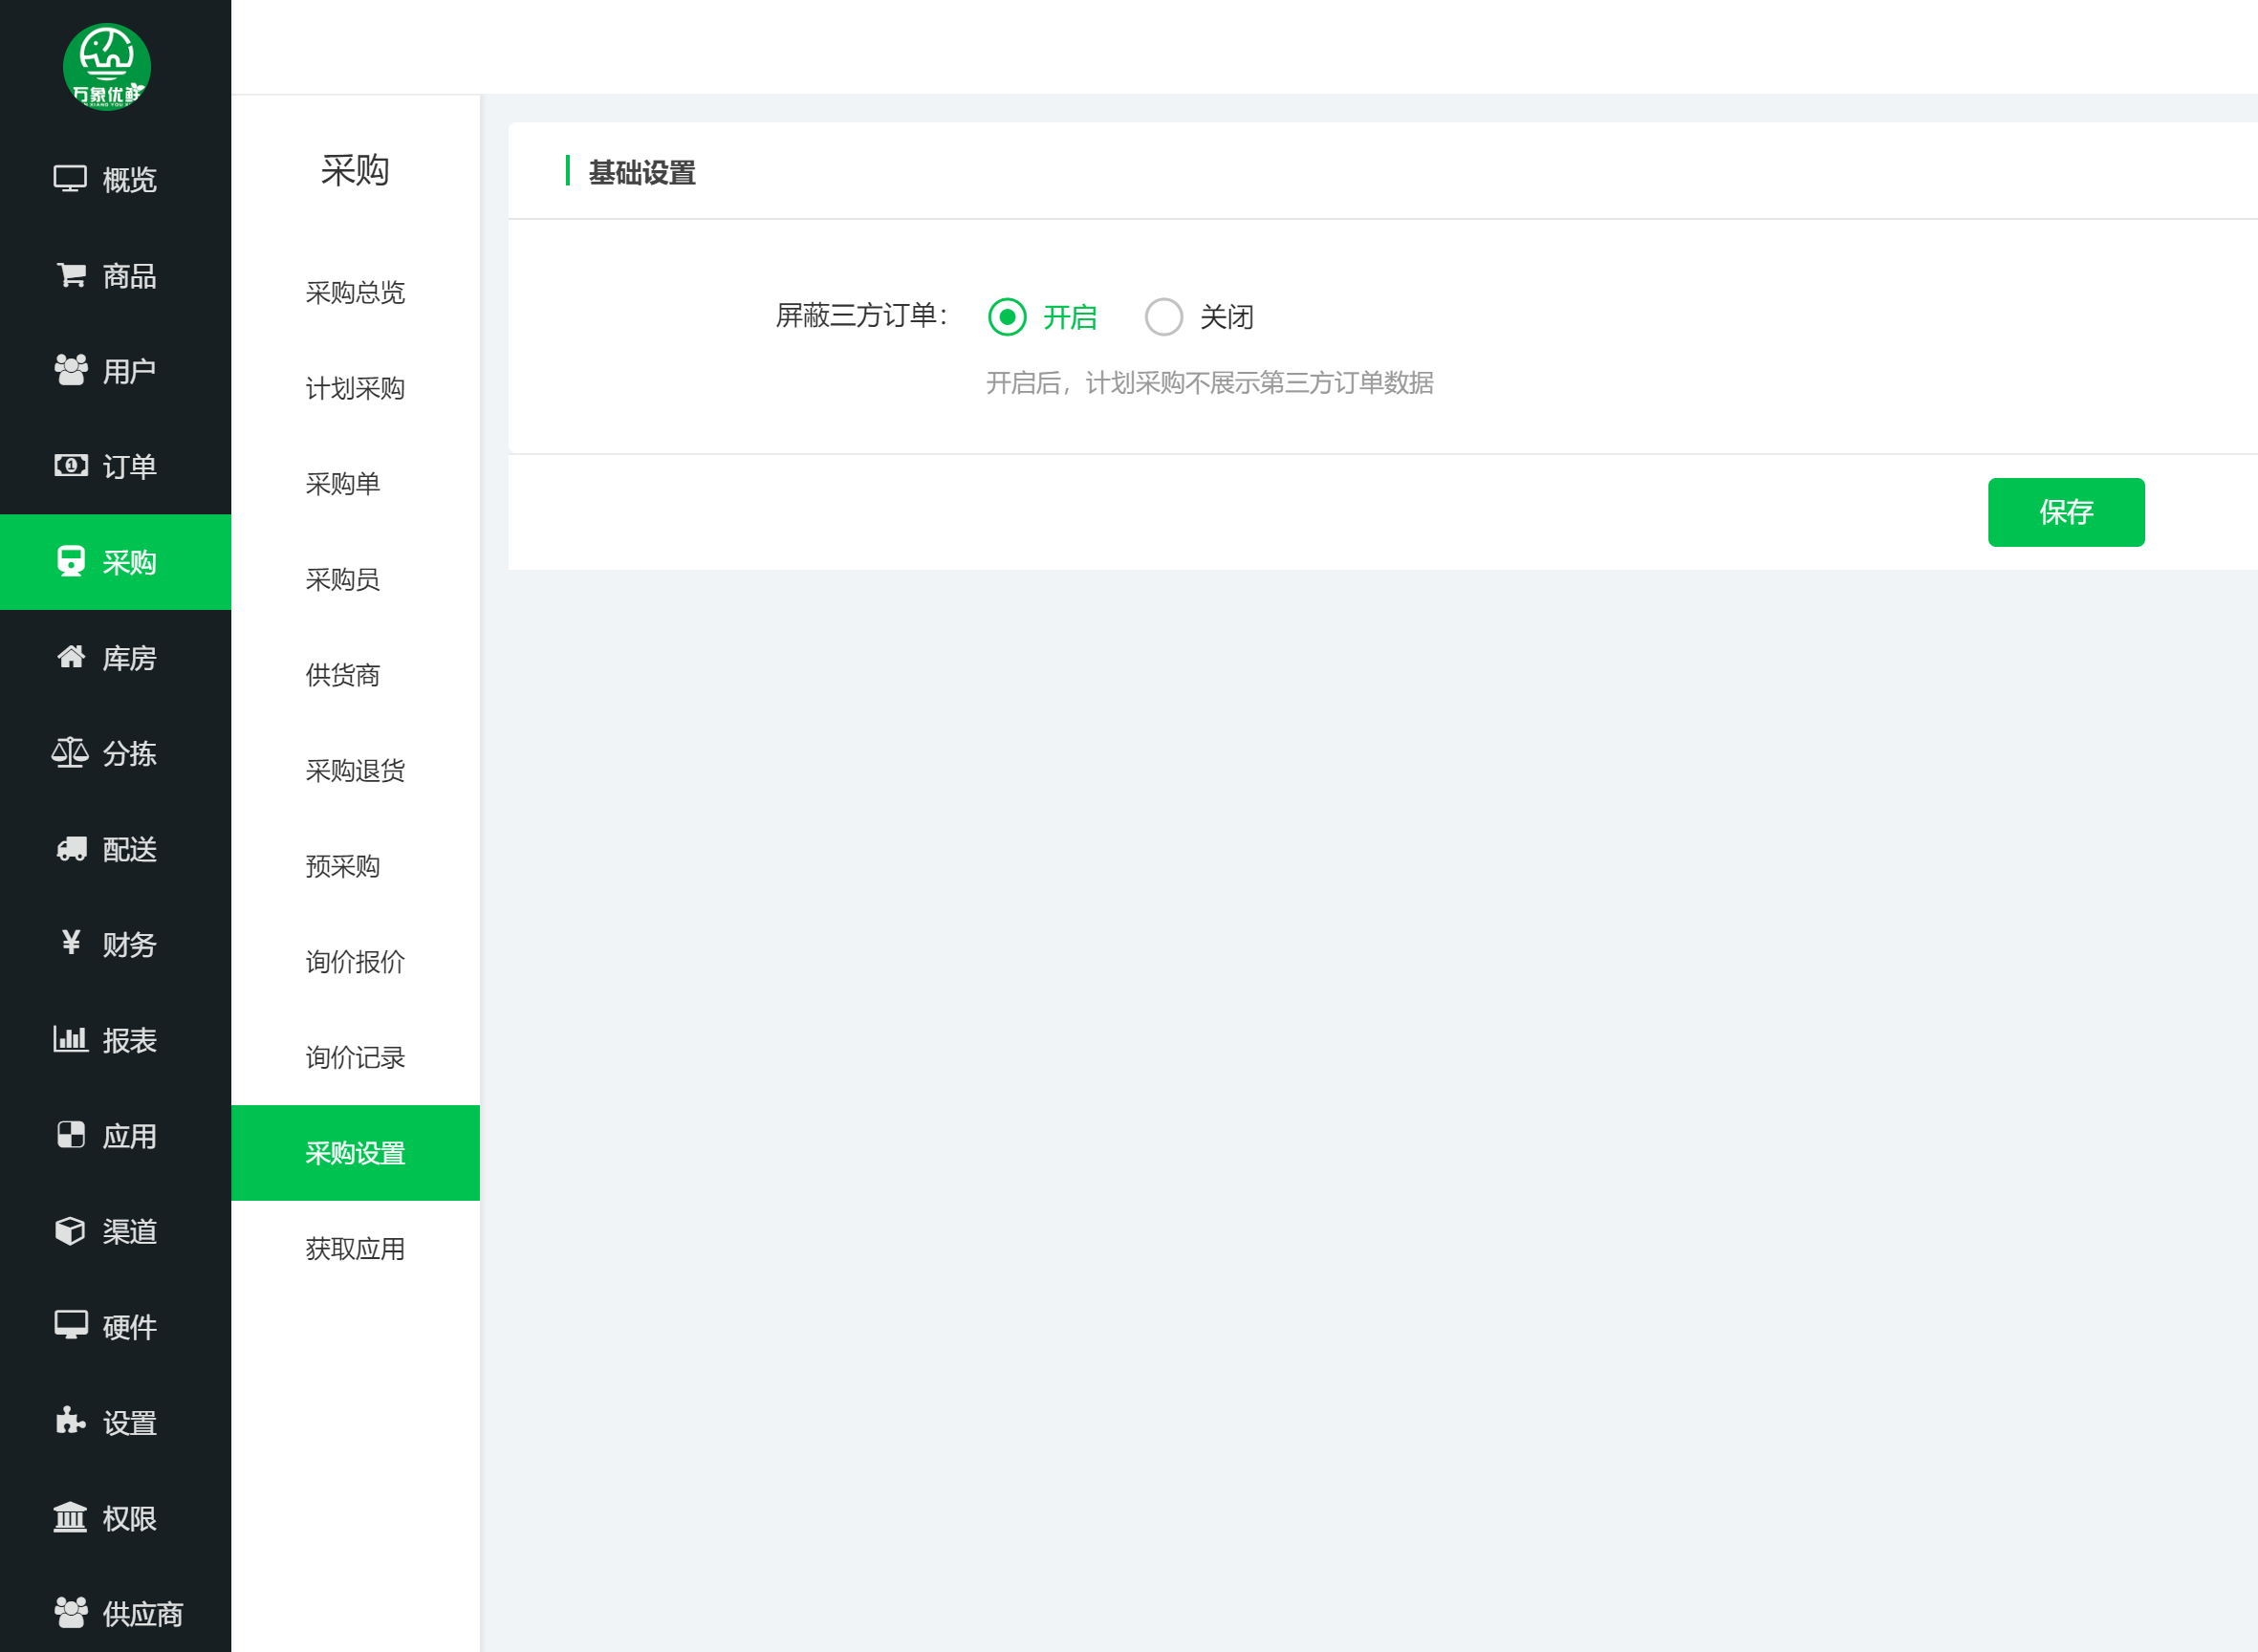
精细化办公不等于把权限切得越碎越好,而是让权限刚好覆盖任务需要。
- 默认最小权限:新成员先获得完成基础工作的权限,额外权限按需申请。
- 关键操作留校验:导出、删除、批量修改等操作应有更严格的授权或二次确认。
- 临时授权有期限:项目协作、临时顶岗等场景设置到期时间,避免权限沉淀。
- 变更联动:岗位调整、组织变动时同步更新角色,减少“人走权限在”。
三、审批之外,还要有复核与留痕
审批只解决“是否授予”,复核才解决“是否仍然需要”。企业可定期检查高权限角色、长期未使用权限和跨部门例外授权,并保留授权、变更、操作记录。这样出现问题时能追溯,日常管理也能从“凭印象”转向“看记录”。
| 管理环节 | 关注点 | 常见风险 |
|---|---|---|
| 授权设计 | 角色与数据范围是否匹配 | 角色过多、边界模糊 |
| 日常使用 | 权限是否覆盖任务 | 临时权限长期不回收 |
| 复核检查 | 高权限与例外是否合理 | 权限沉淀、责任不清 |
四、判断是否适配的三个信号
- 员工能快速找到所需功能,不需要反复询问管理员。
- 管理者能理解每类角色的权限边界,并能解释例外授权。
- 管理员能追溯授权变化,对到期和异常权限有处理机制。
多级权限管理的目标不是增加门槛,而是让授权结构与真实办公路径一致:该看的能看到,该管的管得住,该收的收得回。
如需了解详情联系电话:18310199838