如需了解开发联系电话:18310199838
企业推动精细化办公,常见误区是把管理等同于增加审批节点。真正影响效率与安全的,往往是权限体系是否清晰:谁可以进入哪些系统、查看哪些数据、执行哪些操作,以及这些权限能否随组织与业务变化及时调整。多级权限管理正是把组织层级、岗位职责与操作范围对应起来的基础机制。
精细化办公为什么需要多级权限
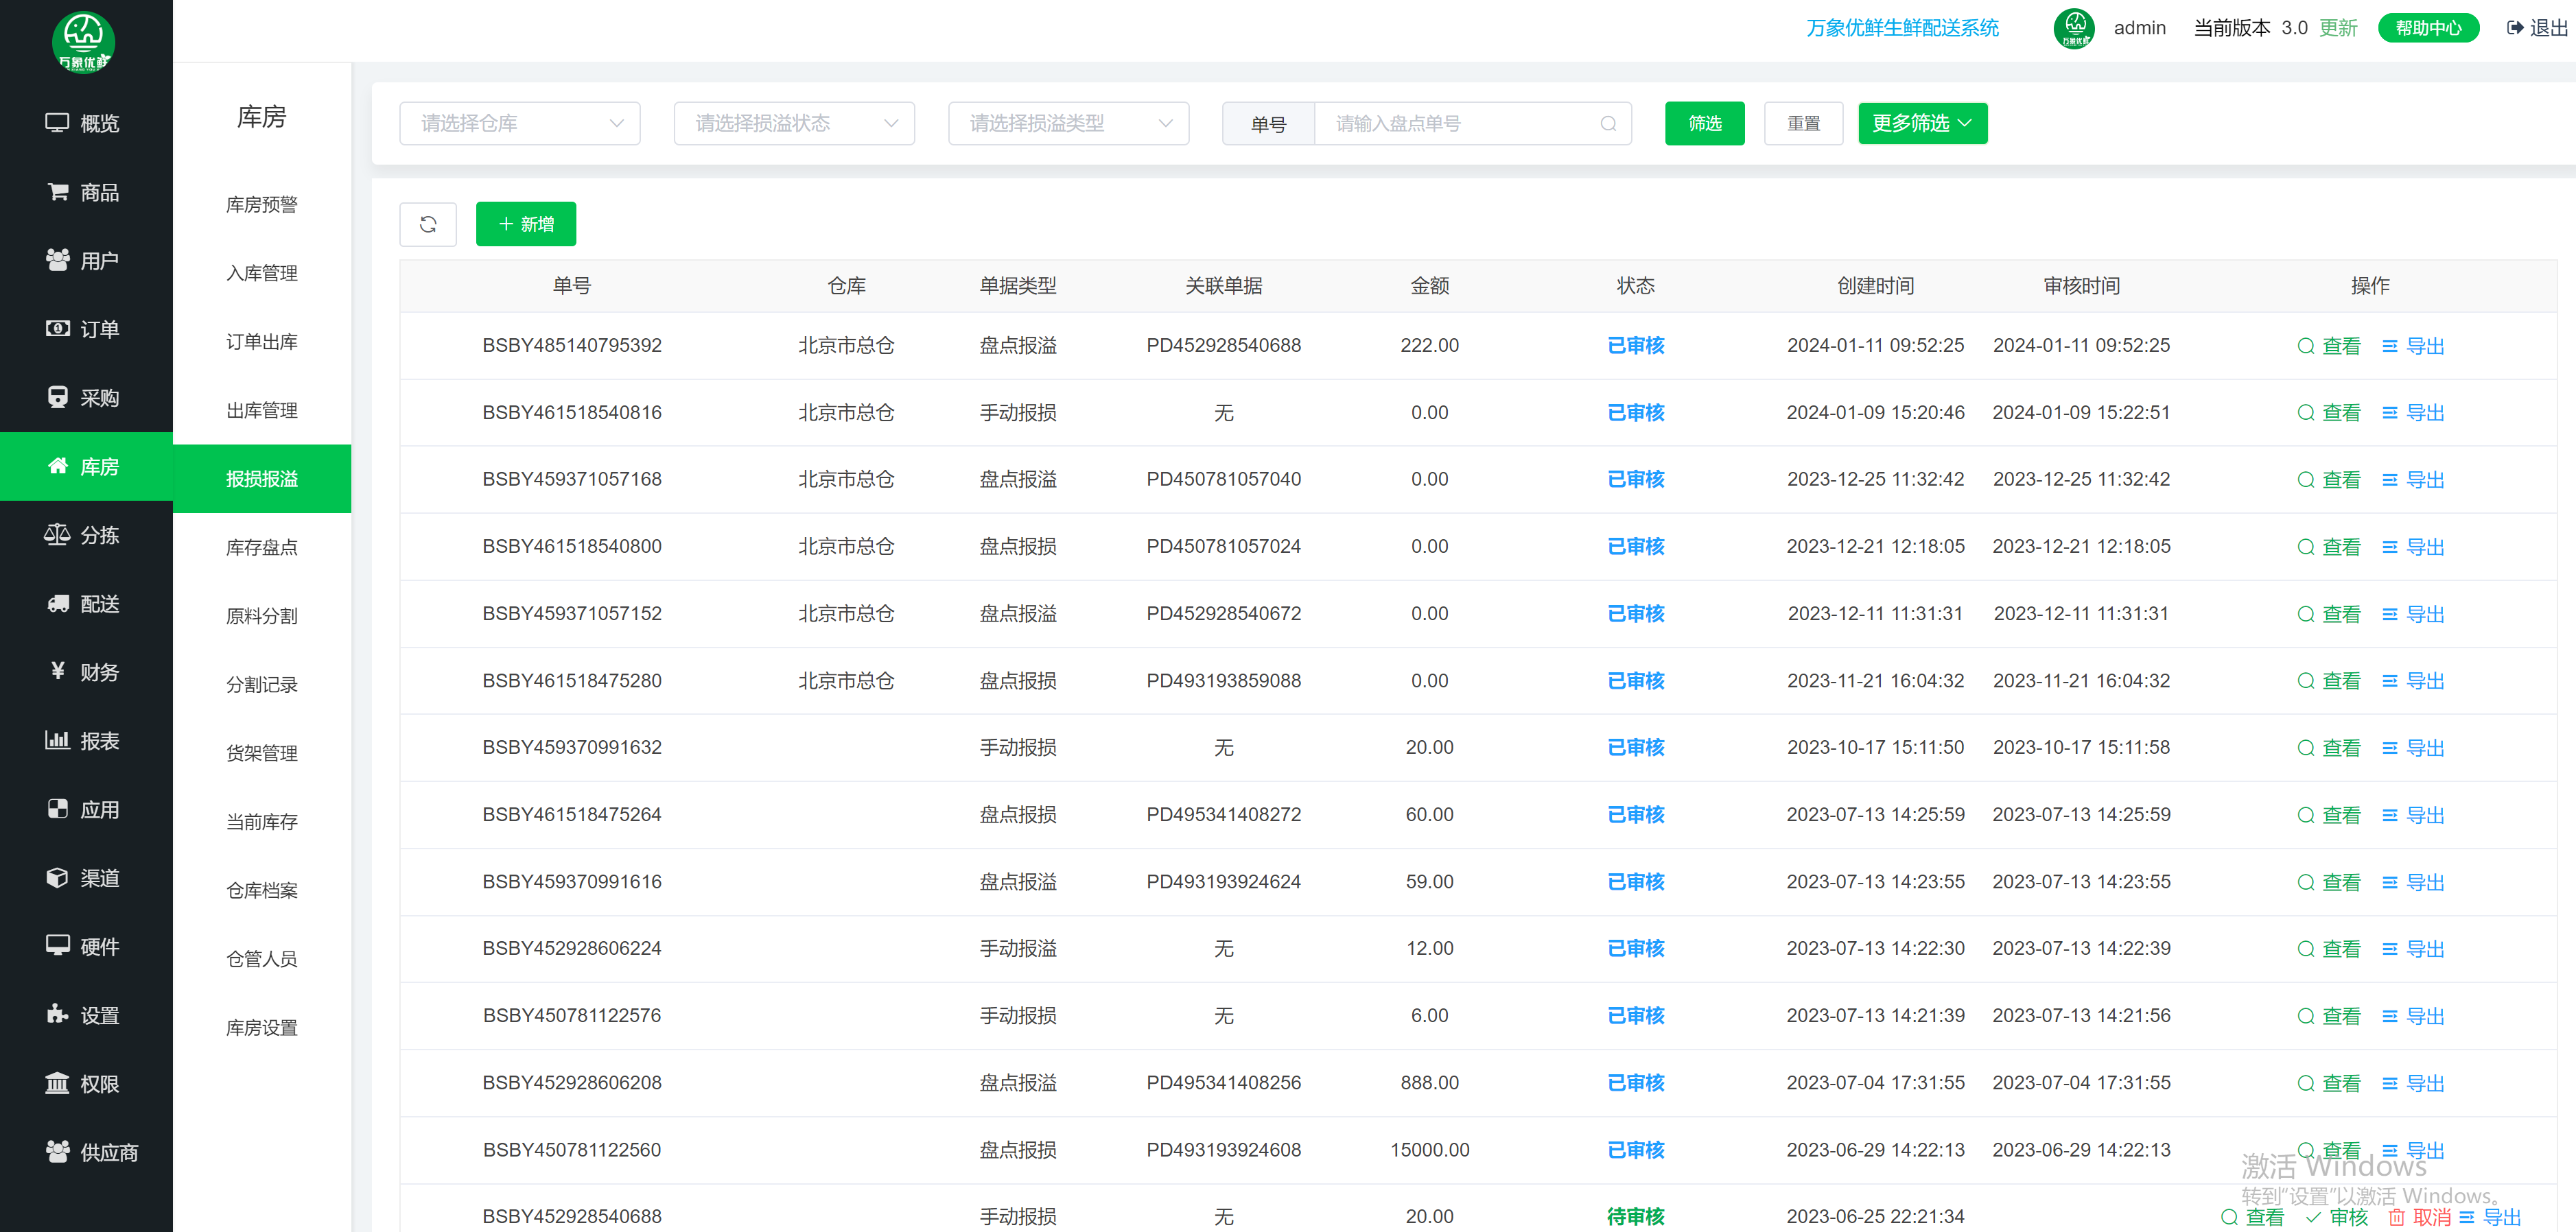
当企业规模扩大、岗位分工变细,单一角色或统一权限很难覆盖真实办公场景。权限过宽会带来数据暴露与误操作风险,权限过窄又会造成反复申请、协作受阻。多级权限管理的价值在于建立可解释的授权结构:
- 组织层级决定管理范围,例如总部、区域、部门与团队之间的管理关系。
- 岗位职责决定功能范围,避免权限与职责脱节。
- 业务场景决定临时授权,例如项目协作、跨部门审批与外部协同。
- 数据敏感度决定可见范围,对关键数据实施更细的保护。
授权设计:先分层,再定颗粒度
层级与角色对应
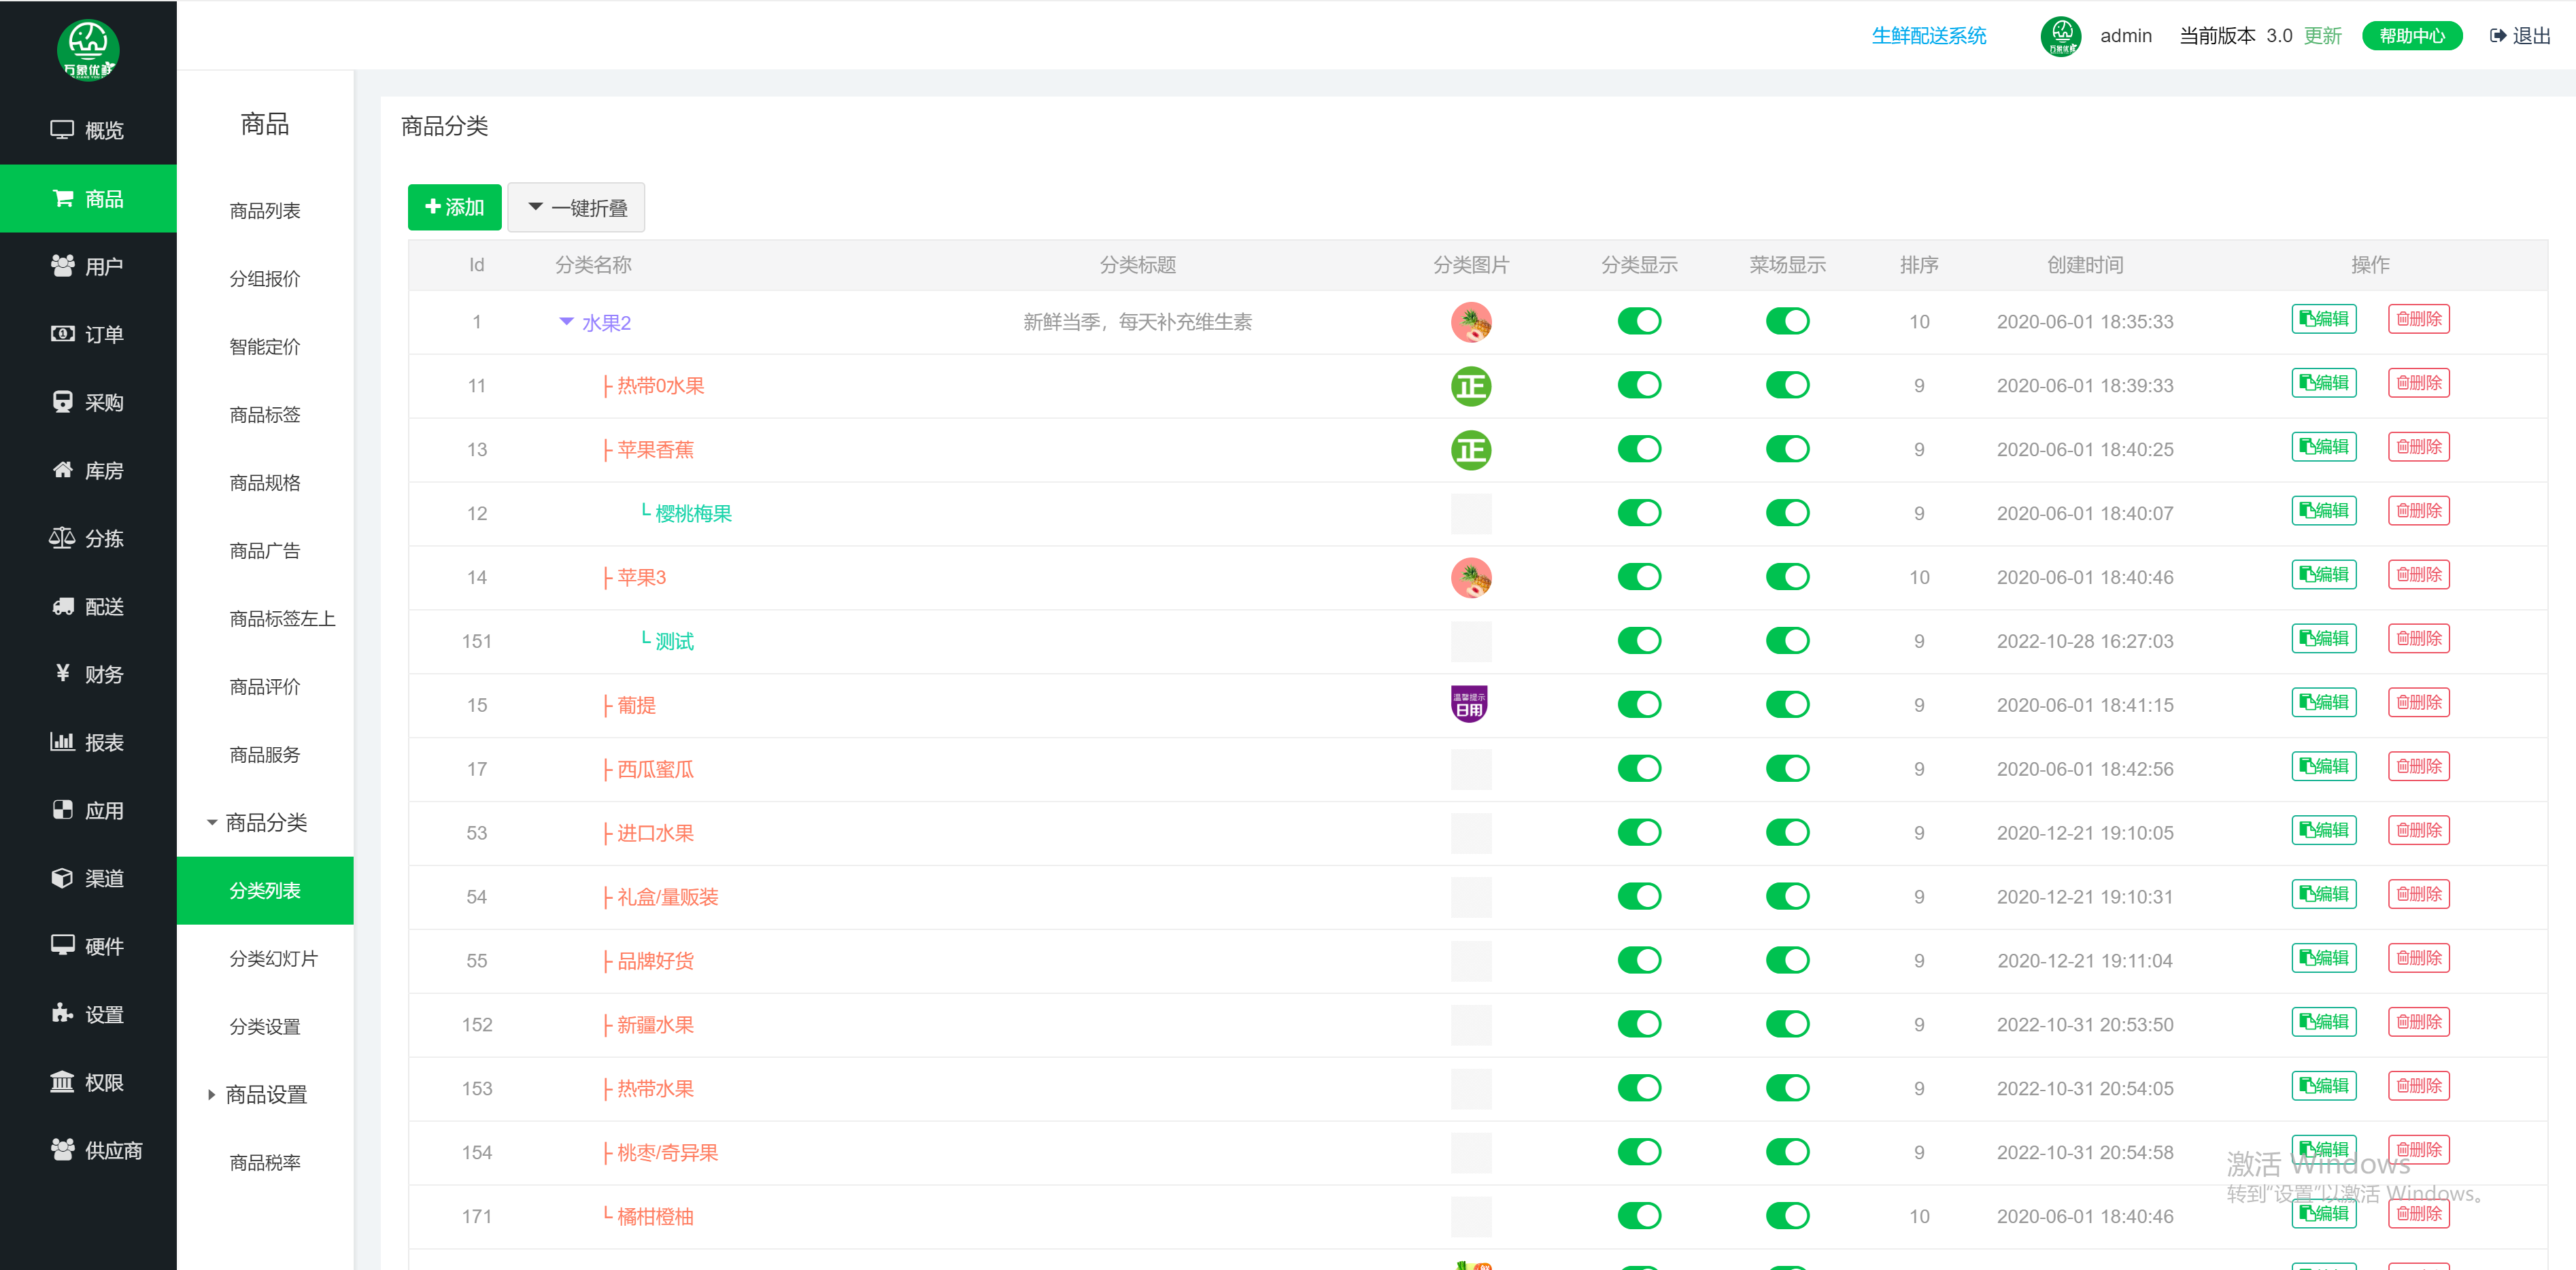
多级权限管理不应停留在设置多个管理员账号,而应明确每一层的管理边界。系统管理员负责权限框架与安全策略,业务管理员负责本领域角色配置,部门负责人负责成员范围与审批,普通成员按岗位获得日常操作权限。层级清晰后,授权责任才能落到具体岗位。
权限颗粒度要服务于业务
权限颗粒度并非越细越好,而要与业务风险和管理成本相匹配。企业可从功能、数据、操作与字段四个维度拆解:
| 权限维度 | 典型内容 | 设计关注点 |
|---|---|---|
| 功能权限 | 可访问的模块与菜单 | 与岗位职责保持一致 |
| 数据权限 | 可查看的数据范围 | 按组织、项目或对象隔离 |
| 操作权限 | 新增、编辑、审批、导出 | 高风险操作单独控制 |
| 字段权限 | 敏感字段的可见与可编辑 | 兼顾隐私保护与协作需要 |
通过维度拆分,权限配置不再是模糊的“给或不给”,而是可以说明“为什么给、给到什么范围”。
运行机制:授权可维护,责任可追溯
多级权限管理不仅要设计得好,还要运行得稳。企业应建立以下机制:
- 遵循最小必要原则,只授予当前岗位完成工作所需的权限。
- 对审批、导出、删除等高风险操作实施职责分离。
- 为跨部门项目设置临时授权,并明确到期时间。
- 人员调岗、离职或组织调整时,同步更新角色与数据范围。
- 定期开展授权复核,结合操作日志发现异常与冗余权限。
多级权限管理的目标不是把门关得更紧,而是让每一次授权都有依据、可解释、能复核。
落地时的注意点
- 不以层级替代规则:层级解决管理范围,规则解决具体边界,两者需要配合。
- 避免权限堆叠:角色数量过多会增加维护成本,应定期合并同类角色。
- 保持业务可解释:权限名称与角色说明应贴近实际岗位,方便员工理解。
当授权层级与企业真实办公场景相匹配,多级权限管理才能既支撑精细化分工,又保持协作顺畅,真正适配企业精细化办公需求。
如需了解详情联系电话:18310199838